
Negli ultimi giorni, il Federal Bureau of Investigation (FBI) ha lanciato un’allerta riguardo l’intensificarsi degli attacchi informatici legati al ransomware Medusa, che sta compromettendo la sicurezza di importanti servizi email come Gmail e Outlook.
Apparso per la prima volta nel 2021, questo ransomware ha recentemente aumentato la portata delle sue operazioni, coinvolgendo centinaia di organizzazioni a livello mondiale, incluse aziende nei settori della sanità, dell’istruzione, dei servizi legali e della tecnologia.

Come agisce il ransomware Medusa
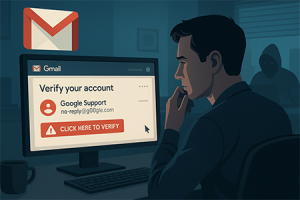
Il ransomware Medusa sfrutta prevalentemente tecniche di phishing quindi email ingannevoli che sembrano provenire da fonti legittime, e vulnerabilità critiche presenti nei sistemi software non aggiornati (come falle di tipo zero-day o CVE note). Una volta che un utente apre un allegato malevolo o clicca su un link compromesso, Medusa utilizza script PowerShell o strumenti come Cobalt Strike per infiltrarsi e stabilire persistenza all’interno delle reti aziendali.
In seguito, il ransomware procede alla crittografia utilizzando algoritmi di crittografia avanzati come AES-256 o RSA-2048.
Questi algoritmi rendono estremamente difficile, se non impossibile, decifrare i dati senza la specifica chiave privata posseduta esclusivamente dagli attaccanti.
Una volta completata la crittografia, Medusa visualizza un messaggio di riscatto, solitamente contenente istruzioni precise per il pagamento in criptovalute come Bitcoin o Monero, con la minaccia di divulgare pubblicamente i dati entro 48 ore se non viene effettuato il pagamento.
Indicatori tecnici di compromissione (IoC)
Secondo il rapporto diffuso dall’FBI, gli indicatori tecnici di compromissione possono includere:
- Traffico insolito diretto verso domini o indirizzi IP sconosciuti.
- Presenza di nuovi utenti o account amministrativi creati senza autorizzazione.
- Log di sistema che indicano l’utilizzo anomalo di strumenti come PowerShell, WMI o PsExec.
- Rilevamento di file crittografati con estensioni insolite.
Come riconoscere un account compromesso
Secondo il rapporto diffuso dall’FBI, ci sono segnali chiari che possono indicare la compromissione di un account:
- Notifiche di accesso sospette provenienti da località geografiche inconsuete o dispositivi sconosciuti.
- Presenza di email inviate dal proprio account senza autorizzazione.
- Modifiche non autorizzate alle impostazioni di sicurezza e privacy
Consigli dell’FBI per proteggersi da Medusa
Per prevenire e mitigare efficacemente gli attacchi ransomware come Medusa, l’FBI raccomanda di adottare una combinazione di soluzioni tecniche e operative. In particolare, l’implementazione di sistemi avanzati di rilevamento e prevenzione delle intrusioni (IDS/IPS) e l’utilizzo di strumenti come Endpoint Detection and Response (EDR) sono fondamentali per identificare e bloccare tempestivamente eventuali attività sospette. Parallelamente, l’applicazione regolare e tempestiva delle patch di sicurezza ai sistemi operativi e software vulnerabili identificati tramite attività di Vulnerability Assessment è cruciale per ridurre le superfici di attacco.
Inoltre, è essenziale configurare accuratamente filtri anti-phishing e anti-malware nelle piattaforme di posta elettronica aziendali, che costituiscono la prima linea di difesa contro email malevole. Un’altra misura tecnica chiave è rappresentata dall’attivazione e dal monitoraggio costante dell’autenticazione multifattoriale (MFA), che limita significativamente l’accesso non autorizzato agli account aziendali. Infine, per minimizzare l’impatto potenziale di un attacco ransomware, è importante mantenere backup crittografati e isolati dalla rete aziendale, assicurandosi così che eventuali compromissioni non possano raggiungere e danneggiare le copie di sicurezza dei dati.
Conclusioni
Vista la gravità e la diffusione di questi attacchi ransomware, è essenziale adottare una postura proattiva e informata in tema di sicurezza informatica.
Seguire con attenzione le raccomandazioni sopra citate è il miglior modo per proteggersi e mitigare l’impatto di eventuali attacchi del ransomware Medusa e di altre minacce informatiche emergenti.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.