
Il SOC (Security Operations Center) è il cuore della sicurezza informatica gestita: un team di specialisti che monitora, rileva e risponde alle minacce in tempo reale, 24 ore su 24.
Non un singolo servizio, ma la regia che tiene insieme e coordina tutta la protezione della tua azienda.
SERVIZIO GESTITO
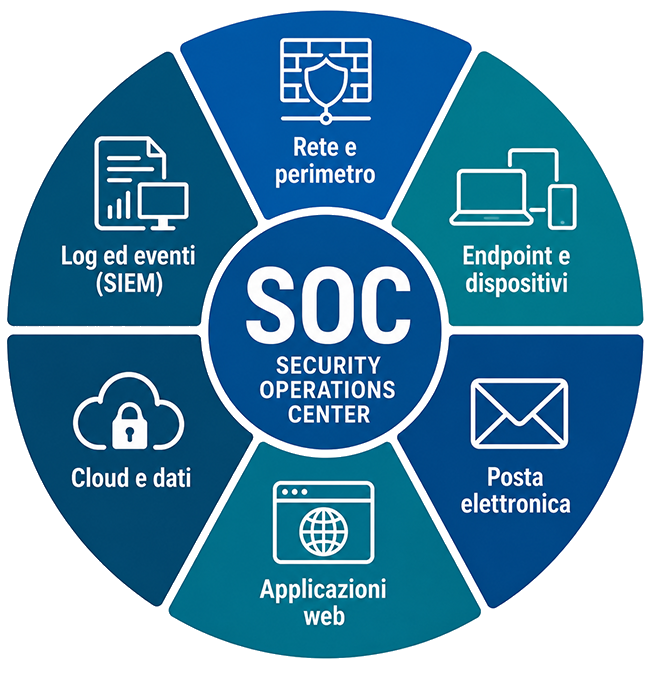
COSA PRESIDIA IL NOSTRO SOC
Un’unica regia per tutta la tua sicurezza
- Sicurezza della rete e del perimetro
- Endpoint: computer, portatili, dispositivi mobili
- Posta elettronica e comunicazioni aziendali
- Applicazioni web e siti
- Vulnerabilità e aggiornamenti di sicurezza
- Cloud e dati aziendali
SCOPRI COME IL NOSTRO SOC PROTEGGE LA TUA AZIENDA
SECURITY OPERATIONS CENTER
Il SOC è la regia che coordina e tiene insieme tutta la sicurezza informatica della tua azienda
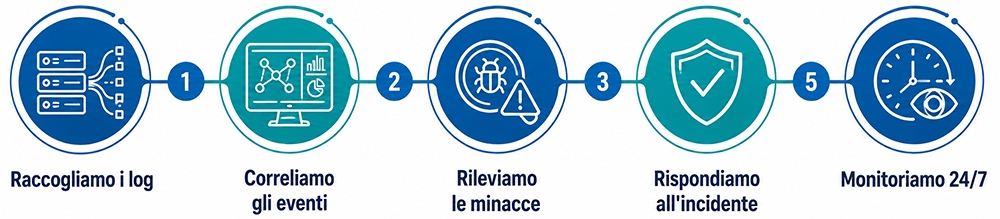
MONITORAGGIO
24/7
Il nostro team presidia i tuoi sistemi in tempo reale, giorno e notte. Ogni evento sospetto viene rilevato e analizzato mentre accade, non dopo: è la sorveglianza continua che permette di intercettare un attacco prima che diventi un danno.
RILEVAMENTO DELLE MINACCE
Grazie alla correlazione degli eventi e all’esperienza dei nostri analisti, distinguiamo i falsi allarmi dalle minacce reali. Riconosciamo malware, ransomware, intrusioni e comportamenti anomali, individuando gli attacchi anche quando cercano di nascondersi.
RISPOSTA
AGLI INCIDENTI
Individuare una minaccia non basta: bisogna fermarla in fretta. Il nostro SOC interviene per contenere l’attacco, isolare i sistemi colpiti e limitare i danni, riportando poi l’infrastruttura in piena sicurezza. Affianchiamo l’IT aziendale in ogni fase della risposta all’incidente.
PERCHÉ AFFIDARSI A UN SOC
Le minacce non vanno in pausa. Nemmeno la tua difesa deve farlo.
Gli attacchi informatici arrivano a qualsiasi ora, spesso di notte o nei weekend, proprio quando le difese aziendali sono meno presidiate. Un SOC attivo 24 ore su 24 elimina questa finestra di vulnerabilità: qualcuno veglia sempre sui tuoi sistemi. Per un’azienda moderna non è un lusso, ma la differenza tra un attacco bloccato sul nascere e una violazione che paralizza l’attività.
LE TECNOLOGIE DIETRO IL NOSTRO SOC
SIEM, log management e threat intelligence al servizio della tua sicurezza
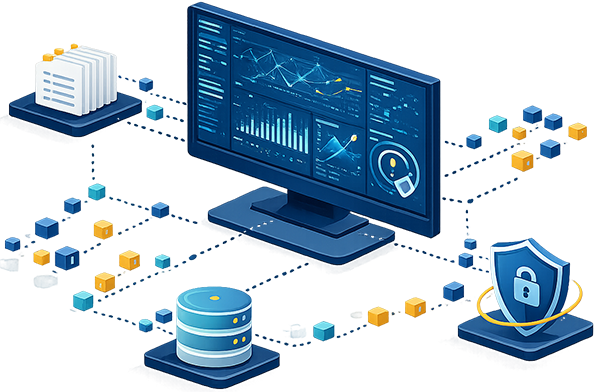
Il cuore operativo del nostro SOC è la raccolta e correlazione dei log provenienti da tutta l’infrastruttura tramite sistemi SIEM (Security Information and Event Management). Aggreghiamo gli eventi di rete, endpoint, server e applicazioni, li analizziamo in tempo reale e li incrociamo con feed di threat intelligence per riconoscere gli indicatori di compromissione. Questo ci permette di individuare movimenti laterali, accessi anomali e minacce che i singoli strumenti di sicurezza, presi separatamente, non vedrebbero. Ogni attività è tracciata e documentata, a supporto anche degli obblighi di monitoraggio previsti da NIS2 e GDPR.
SERVIZIO STRATEGICO
Una regia unica, non dieci strumenti scollegati
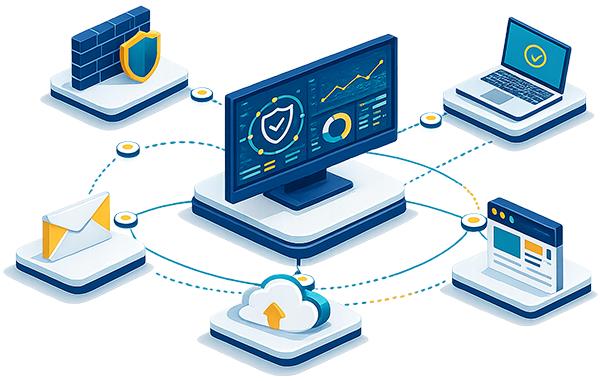
Molte aziende accumulano strumenti di sicurezza che non comunicano tra loro: un antivirus da una parte, un firewall dall’altra, e nessuno che osservi il quadro d’insieme. È in questa frammentazione che gli attacchi trovano spazio. Il nostro SOC risolve il problema alla radice: è la regia unica che raccoglie i log e coordina la protezione di rete, endpoint, posta elettronica, applicazioni web e cloud, correlando gli eventi per trasformare dati sparsi in allarmi utili. Un solo team che conosce la tua infrastruttura, un unico interlocutore, e un monitoraggio continuo che ottimizza le risorse e tiene al sicuro il know-how della tua azienda.
COME FUNZIONA IL VULNERABILITY ASSESSMENT?
Scansione, analisi, report e conference call: tutto in meno di una settimana.
Il servizio Vulnerability Assessment è strutturato e suddiviso in fasi: dalla scansione iniziale dei sistemi aziendali, all’analisi delle vulnerabilità rilevate, fino alla consegna del report e alla conference call di restituzione dei risultati. Tutto in meno di una settimana, ed è tutto a carico nostro.
NON SAI CHI STA GUARDANDO I TUOI SISTEMI IN QUESTO MOMENTO?
LA RISPOSTA È SEMPLICE:
IL NOSTRO SOC, 24 ORE SU 24
Con il nostro Security Operations Center presidiamo l’intera infrastruttura informatica aziendale, dalla rete ai dispositivi, in tempo reale. La protezione del tuo business e la tua tranquillità operativa sono la nostra priorità, ogni giorno dell’anno.
SORVEGLIANZA CONTINUA 24/7
Un team di specialisti presidia i tuoi sistemi in tempo reale, giorno e notte, festivi compresi. Nessuna finestra scoperta in cui un attacco possa passare inosservato.
SUPPORTO ALLA CONFORMITÀ NORMATIVA
Il monitoraggio continuo e la conservazione dei log supportano gli obblighi previsti da NIS2, GDPR e ISO 27001, fornendo tracciabilità e prove documentali in caso di audit.
UN ALLEATO PER IL TUO IT MANAGER
Il SOC non sostituisce il tuo reparto IT: lo potenzia. Forniamo analisi, allarmi qualificati e supporto operativo, così il tuo team può agire in modo mirato invece di rincorrere ogni allarme.
LA SICUREZZA COME VANTAGGIO COMPETITIVO
Poter dimostrare di essere protetti da un SOC attivo 24/7 è un elemento di fiducia verso clienti e partner, e un distintivo di affidabilità per la tua azienda.
IL NOSTRO SOC AL SERVIZIO DELLE AZIENDE,
IN TUTTA ITALIA
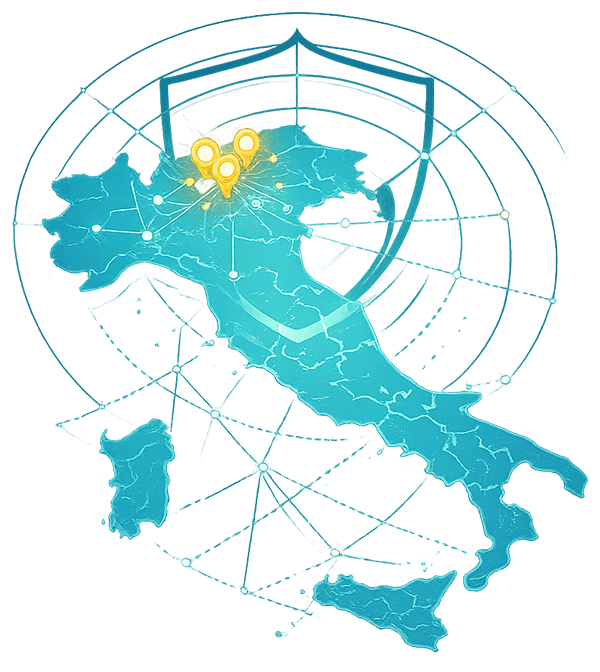
Dalle nostre sedi del Nord, sorvegliamo aziende in tutto il Paese
Il SOC di Onorato Informatica è al servizio delle aziende di tutta Italia. Operiamo dalla nostra sede principale di Mantova e dalla sede di Milano, con un forte radicamento in Lombardia e nel Nord Italia — da Brescia e Bergamo a Verona, Padova e Vicenza, fino all’area emiliana di Reggio Emilia, Modena e Bologna.
Il nostro lavoro però non si ferma al Nord: seguiamo aziende e organizzazioni in tutto il Paese, dal Centro al Sud Italia. Il monitoraggio del nostro SOC è erogato da remoto senza differenze di qualità: ovunque si trovi la tua azienda, ricevi la stessa sorveglianza continua e lo stesso supporto del nostro team, attivo 24 ore su 24.
SERVIZI DI SICUREZZA
SOC — SECURITY OPERATIONS CENTER
Vuoi una difesa che non dorme mai? Compila il form e scopri come il nostro SOC può presidiare la sicurezza della tua azienda 24 ore su 24, con monitoraggio continuo, rilevamento delle minacce e risposta agli incidenti.
Da oltre 20 anni proteggiamo le imprese italiane: più di 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001. Il nostro centro operativo è il team che veglia sulla tua azienda ogni giorno, mentre tu ti concentri sul tuo business.