
Scopri come funzionano i tentativi di phishing su Gmail e quali misure adottare per riconoscere le truffe e proteggere l’account.
Fingendosi operatori del colosso di Mountain View, i cybercriminali riescono ad aggirare i sistemi di autenticazione a due fattori, sottraendo le credenziali degli account Gmail. L’obiettivo è la raccolta silenziosa di dati personali, ma non si limitano alla posta elettronica. Ora, a finire nel mirino, è anche Google Calendar, sfruttato come canale per orchestrare attacchi e campagne di phishing mirato.
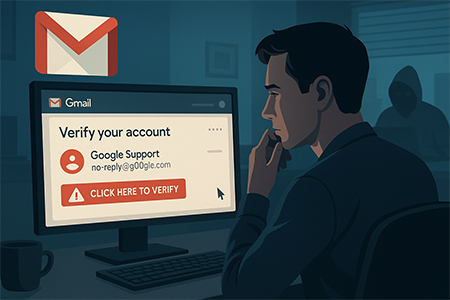
Attacchi informatici a Gmail
Una nuova campagna di phishing sta colpendo Gmail, il servizio di posta elettronica di Google, con una strategia tanto semplice quanto efficace. I cybercriminali inviano email false, curate nei minimi dettagli e provenienti da indirizzi che somigliano in tutto e per tutto a quelli ufficiali. Tuttavia, l’obiettivo della campagna non è solo appropriarsi delle informazioni sensibili.
L’obiettivo principale è ottenere il codice di autenticazione a due fattori (2FA), il secondo passaggio di sicurezza che normalmente protegge l’accesso agli account. I truffatori convincono la vittima a fornire volontariamente il codice di recupero, fingendosi il supporto di Google e andando a sfruttare la fiducia riposta nei protocolli ufficiali.
Sempre più spesso, questi attacchi sfruttano strumenti reali dell’ecosistema Google per passare inosservati. Il risultato? Email ingannevoli estremamente credibili, che rendono difficile, anche a un occhio attento, distinguere una comunicazione autentica da una truffa mirata all’esfiltrazione dei dati.
Truffa delle finte notifiche su Google Calendar
Ma non è tutto. I criminali informatici sfruttano anche Google Calendar per colpire le loro vittime, inviando inviti a finti eventi attraverso l’app di gestione appuntamenti più usata al mondo. Gli eventi, una volta accettati, o in alcuni casi anche solo ricevuti, vengono inseriti automaticamente nel calendario dell’utente.
Dentro questi inviti si nascondono link o allegati malevoli, spesso camuffati da pulsanti legittimi, moduli da compilare, o addirittura finti reCAPTCHA. Una volte che le vittime seguono il collegamento fornito, vengono reindirizzate su pagine malevole e pericolose. Inconsapevolmente, forniscono ai truffatori i loro dati sensibili, come email, credenziali di accesso o numeri di telefono.
Nel tentativo di tutelarsi, è possibile intervenire manualmente sulle impostazioni di Google Calendar. Nella sezione Aggiungi inviti al mio calendario, si consiglia di selezionare l’opzione Solo se l’utente è noto. In tal modo si impedisce l’inserimento automatico di eventi, da parte di mittenti sconosciuti.
Campagne malevole ad alta complessità
I cybercriminali hanno perfezioato le loro tecniche di inganno, sfruttando anche un altro strumento legittimo. Trattasi di Google Sites, la piattaforma gratuita offerta da Google per la creazione di siti web. In questo modo, sono in grado di creare pagine malevole dall’aspetto altamente professionale di servizi ufficiali, da sfruttare per collezionare credenziali e password delle ignare vittime.
Nel momento in cui l’utente inserisce qui dentro i propri dati, convinto di completare un normale processo di verifica, le informazioni finiscono direttamente nelle mani degli attaccanti. Quando ciò avviene, ogni tentativo di recupero è pressoché impossibile.
A rendere ancora più insidiosa questa campagna, è la sua capacità superare i filtri anti-phishing. Gli attaccanti riescono infatti ad aggirare i controlli DKIM (DomainKeys Identified Mail), riutilizzando firme digitali valide, per far apparire messaggi considerabili attendibili. In questo modo, i servizi di sicurezza non identificano la minaccia, permettendo loro di infiltrarsi anche in caselle email ben protette.
Come evitare e segnalare i contenuti di phishing
Per contrastare la diffusione di campagne malevole, Google mette a disposizione la piattaforma Navigazione sicura. Si tratta di una pagina informativa pensata per tutelare gli utenti da malware, software indesiderati e attacchi di ingegneria sociale. All’interno sono disponibili indicazioni pratiche per identificare e gestire messaggi sospetti.
Nel caso in cui vengano rilevate attività anomale su Gmail, o su altri servizi Google, è consigliabile accedere immediatamente al proprio account per verificare l’origine degli accessi recenti, modificare la password e attivare tutte le misure di sicurezza disponibili, inclusa la verifica in due passaggi.
Quando un’email sospetta non viene bloccata automaticamente dal filtro antispam, è possibile segnalarla manualmente come phishing tramite l’apposita funzione di Gmail. Questo contribuisce al miglioramento continuo degli algoritmi di rilevamento delle minacce.
Infine, va ricordato il caso del malware Poco RAT, rilevato nel febbraio 2024 dai ricercatori Cofense. Si trattava di un trojan di accesso remoto diffuso tramite file 7-Zip archiviati su Google Drive e distribuito attraverso una vasta campagna phishing mirata a colpire utenti Windows.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Laureato in Scienze della Comunicazione all’Università Lumsa di Roma. È giornalista e Web Content Editor specializzato in Cybersecurity (con particolare riferimento ai temi di cybercrime, privacy, sorveglianza, diritti digitali). In parallelo si occupa di Innovazione tecnologica, Energia, Data Protection, TLC, PA ed eHealth.
Scrive dal 2013 per testate giornalistiche, case editrici, agenzie di comunicazione e blog aziendali su temi del digitale.