
Una vulnerabilità zero-click nel decoder APE ha esposto i dispositivi Samsung a esecuzione di codice da remoto tramite Google Messages.
Una vulnerabilità zero-click nei dispositivi Samsung ha consentito attacchi informatici tramite file audio su Google Messages, senza alcuna interazione dell’utente. Legata al decoder APE, la falla permetteva l’esecuzione di codice arbitrario da remoto.
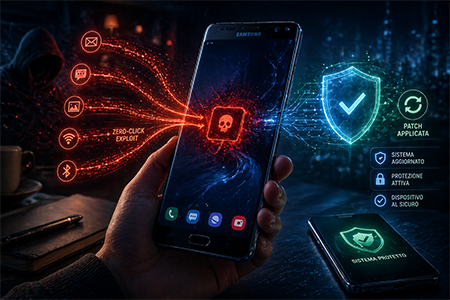
Samsung ha rilasciato tempestivamente una patch correttiva, ma aggiornare il dispositivo e adottare alcune misure di sicurezza di base resta fondamentale per tutti gli utenti, indipendentemente dal loro livello di esperienza tecnica.
Cyber attacco tramite Google Messages
Una pericolosa vulnerabilità zero-click sui dispositivi Samsung è stata identificata dal team Project Zero di Google. Il problema era legato al decoder Monkey’s Audio (APE), un formato di compressione audio utilizzato nei messaggi RCS (Rich Communication Services).
La falla consisteva in una scrittura fuori limite (“out-of-bounds write“) all’interno della libreria libsaped.so, responsabile del decoder APE. Questo tipo di vulnerabilità permette di sovrascrivere porzioni di memoria, compromettendo la sicurezza dell’intero sistema.
Un attaccante poteva sfruttare questa criticità per eseguire codice arbitrario attraverso file audio malevoli inviati tramite Google Messages. Il problema era causato dalla funzione “saped_rec“, che scriveva più dati rispetto alla capacità del buffer allocato, generando un buffer overflow. Il buffer aveva una dimensione fissa di 0x120000 byte, ma in determinate condizioni la funzione poteva scrivere fino a tre volte tale dimensione, consentendo l’esecuzione di codice da remoto senza alcuna interazione dell’utente.
Intervento di Samsung e aggiornamenti di sicurezza
La configurazione predefinita RCS su modelli come Galaxy S23 e Galaxy S24 rendeva questi dispositivi particolarmente esposti al rischio di esecuzione arbitraria di codice (ACE), che può consentire l’installazione di malware e l’accesso non autorizzato ai dati.
Samsung è intervenuta rapidamente rilasciando un aggiornamento di sicurezza che corregge la vulnerabilità. La patch per la CVE-2024-49415 introduce controlli più rigorosi sugli input per prevenire l’overflow dei buffer. L’update include anche la correzione della CVE-2024-49413, relativa a Smart Switch, l’app utilizzata per trasferire dati tra dispositivi Android e iOS.
Come proteggersi dagli attacchi zero-click
Nonostante la patch rilasciata da Samsung, è consigliabile adottare alcune misure di sicurezza per ridurre i rischi:
- Disattivare RCS: se non necessario, disabilitare i messaggi Rich Communication Services per ridurre la superficie di attacco.
- Evitare file sospetti: non aprire o riprodurre file audio provenienti da fonti non verificate.
- Aggiornare il dispositivo: installare regolarmente gli aggiornamenti di sicurezza Android e le patch rilasciate dai produttori.
- Monitorare le notifiche: prestare attenzione alle notifiche di sicurezza e seguire le istruzioni per aggiornare il proprio dispositivo.
Come sottolinea l’Agenzia per la Cybersicurezza Nazionale, una vulnerabilità zero-click “è da considerare con particolare attenzione in quanto può essere portata a termine senza che la vittima debba compiere alcuna azione“. Se sfruttata con successo, può consentire all’attaccante di ottenere il controllo completo del dispositivo da remoto, mettendo a rischio dati personali e sensibili.
Adottare una serie di comportamenti prudenti e mantenere il sistema aggiornato, garantendo la sicurezza dei dispositivi, è essenziale per proteggersi da minacce sempre più sofisticate.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Laureato in Scienze della Comunicazione all’Università Lumsa di Roma. È giornalista e Web Content Editor specializzato in Cybersecurity (con particolare riferimento ai temi di cybercrime, privacy, sorveglianza, diritti digitali). In parallelo si occupa di Innovazione tecnologica, Energia, Data Protection, TLC, PA ed eHealth.
Scrive dal 2013 per testate giornalistiche, case editrici, agenzie di comunicazione e blog aziendali su temi del digitale.