
Una vulnerabilità zero-day in SharePoint ha colpito enti, università e aziende. Analisi completa dei rischi e delle contromisure.
Un nuovo caso di vulnerabilità zero-day è emerso negli scorsi giorni, interessando un componente software particolarmente diffuso negli ambienti aziendali e istituzionali. La falla è stata individuata in Microsoft SharePoint e ha comportato conseguenze rilevanti, a tal punto da spingere la casa di Redmond a rilasciare una serie di aggiornamenti preventivi.
Le segnalazioni iniziali sono giunte da alcuni esperti del settore della sicurezza informatica, successivamente confermate anche da fonti governative. La dinamica dell’attacco e le implicazioni che ne derivano non riguardano solo aspetti tecnici, ma pongono nuovamente l’accento su un tema ormai strutturale: la fragilità dei sistemi on-premise.
Ma come sempre, andiamo con ordine e affrontiamo per gradi l’argomento.
La vulnerabilità di SharePoint
Microsoft SharePoint è una piattaforma ampiamente adottata per la gestione documentale, la collaborazione interna e la creazione di intranet aziendali. È usata da enti pubblici, università e aziende di ogni dimensione. In molte infrastrutture IT è spesso integrato in ambienti ibridi e connesso ad altri sistemi gestionali o database aziendali. Questo per agevolare non solo il salvataggio delle risorse condivise, ma anche per condividere il lavoro svolto tra utenti e reparti in seno all’azienda.
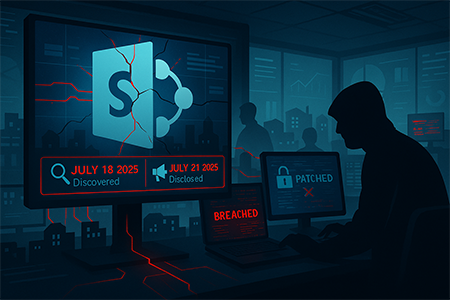
Il 18 luglio 2025 il team di Eye Security ha portato alla luce CVE-2025-53770, una vulnerabilità zero-day intrinseca a SharePoint Server. La falla riguarda le installazioni on-premises del servizio e non coinvolge la versione cloud basata su Office 365. Questa è emersa durante l’analisi di una serie di compromissioni attive ai danni di enti federali e infrastrutture critiche. Nella giornata del 21 luglio 2025, Microsoft ha confermato la vulnerabilità e ha rilasciato tempestivamente una serie di aggiornamenti urgenti per SharePoint 2019 e Subscription Edition.
La vulnerabilità di SharePoint 2025 è stata classificata con un punteggio pari a 9.8 su 10 nella scala CVSS 3.1 (Common Vulnerabilities Scoring System), che indica una vulnerabilità di massima criticità.
Impatto e conseguenze della vulnerabilità
Secondo le indagini condotte dal Washington Post, tra il 18 luglio e il 20 luglio 2025, almeno 75 organizzazioni su scala globale sono state compromesse da CVE-2025-53770. Tra queste figurano agenzie federali statunitensi, enti governativi locali, università e diverse società private, di cui, per ragioni di privacy, non sono stati divulgati i nomi.
Gli attaccanti, al momento della pubblicazione di questo articolo non ancora identificati, hanno sfruttato la capacità Remote Code Execution (RCE) della vulnerabilità, riuscendo a ottenere l’accesso diretto ai sistemi. In questo modo hanno potuto appropriarsi di token di autenticazione, chiavi crittografiche e documenti interni riservati. La presenza silenziosa degli attaccanti sui server colpiti è durata almeno due giorni, consentendo una ricognizione accurata e una possibile ulteriore escalation verso altri asset aziendali.
Le conseguenze dell’attacco sono state amplificate dal fatto che il semplice rilascio delle patch da parte di Microsoft non ha interrotto automaticamente la compromissione già avvenuta. Ciò implica che gli aggressori hanno avuto tempo sufficiente per installare backdoor e altri strumenti persistenti sui server bersaglio.
Come mitigare la vulnerabilità di SharePoint
Al fine di limitare i rischi associati alla vulnerabilità, si devono afottare una serie di misure tecniche e procedurali. Questo per affrontare sia la minaccia nell’immediato, che per far fronte alle sue conseguenze su medio-lungo periodo.
- Applicare tempestivamente le patch ufficiali.
Si devono installare subito gli aggiornamenti rilasciati da Microsoft per SharePoint Server 2019 e Subscription Edition. Al momento non ci sono rilasci per SharePoint 2016, per cui si deve monitorare costantemente i canali ufficiali in attesa di aggiornamenti specifici. - Isolare i sistemi potenzialmente compromessi.
Se il sistema non è aggiornato o mostra attività sospette, disconnetterlo dalla rete aziendale fino a quando non sarà verificata la completa sicurezza. - Verificare la presenza di backdoor e altri strumenti di persistenza.
È fondamentale condurre analisi approfondite utilizzando strumenti di detection e threat hunting per individuare eventuali persistenze. - Aggiornare credenziali e chiavi crittografiche.
Anche in assenza di indicatori diretti, considerare compromesse le chiavi e le credenziali esposte. Pertanto, è necessario rigenerare e sostituire ogni elemento crittografico coinvolto. - Monitorare attivamente i propri sistemi.
Si deve incrementare il livello di monitoraggio dei log di sistema e di rete per identificare tempestivamente qualsiasi comportamento anomalo. Questo per prevenire l’insorgenza di attività malevole improvvise.
In conclusione
L’insorgenza della vulnerabilità zero-day di Microsoft SharePoint non può essere considerato come un caso isolato. Piuttosto, è l’ennesima dimostrazione di come perfino le piattaforme più diffuse e reputate affidabili possano essere vulnerabili. In questo caso specifico, nonostante l’intervento tempestivo della casa di Redmond, non si è potuto impedire un attacco che ha lasciato esposte realtà strategiche e organizzazioni istituzionali.
Il problema di fondo rimane l’affidare infrastrutture critiche a sistemi on-premise obsoleti, o non adeguatamente monitorari. La vicenda di SharePoint dimostra chiaramente come i tempi di risposta e la consapevolezza dei rischi siano fattori determinanti nell’attuale panorama della sicurezza informatica. Ancora una volta, il fattore umano resta il più debole dell’intera catena difensiva.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.