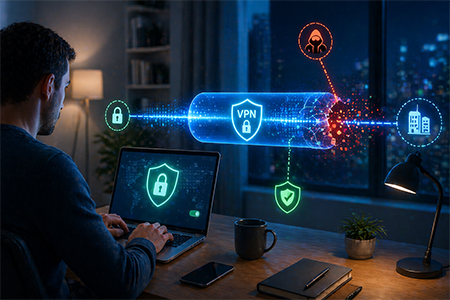
Dal VPN hijacking agli attacchi AI-driven: cosa dicono i dati del 2026 sulle vulnerabilità delle VPN aziendali e come correre ai ripari.
Secondo il Zscaler ThreatLabz 2026 VPN Risk Report, pubblicato a marzo 2026 su un campione di 822 professionisti IT e della sicurezza informatica, le VPN tradizionali sono sempre più nel mirino degli attaccanti. Il 61% delle organizzazioni ha dichiarato di aver già incontrato attacchi abilitati dall’intelligenza artificiale negli ultimi dodici mesi, mentre il 70% segnala una visibilità limitata o nulla sulle minacce AI che transitano attraverso le VPN. Sul fronte operativo, il 54% delle organizzazioni impiega una settimana o più per applicare patch a vulnerabilità critiche: un lasso di tempo che, nell’era degli attacchi automatizzati, può rivelarsi fatale.
Cosa dicono i numeri
Le VPN rappresentano da tempo un punto critico per la sicurezza informatica. La loro struttura, soggetta a vulnerabilità ricorrenti, obbliga i team IT a cicli continui di aggiornamento e correzione. Sono tutte finestre temporali che i cybercriminali sanno sfruttare con rapidità crescente.
Dal sondaggio emerge che il 79% dei professionisti della sicurezza teme la velocità con cui gli attacchi abilitati dall’intelligenza artificiale riescono a colpire prima che le patch vengano distribuite. Il 54% delle organizzazioni impiega una settimana o più per correggere vulnerabilità critiche, un lasso di tempo che nell’era degli attacchi automatizzati può rivelarsi sufficiente a compromettere interi sistemi. Mentre il 77% dichiara che non riescono a contenere i movimenti laterali a seguito della compromissione.
I rischi delle VPN
A volte il punto debole è la cifratura. L’uso di protocolli datati o poco robusti, come il vecchio PPTP, può aprire spiragli che consentono a un attaccante di intercettare il traffico e accedere a informazioni riservate. Anche le perdite di IP rappresentano un rischio concreto. Un semplice errore di configurazione o limiti tecnici come i classici leak DNS, WebRTC o IPv6 possono esporre l’indirizzo reale dell’utente, vanificando l’anonimato promesso dalla VPN.
Un tema spesso trascurato riguarda i servizi gratuiti. Molti raccolgono e rivendono dati, oppure integrano tracker e software indesiderati nei dispositivi degli utenti, finendo per indebolire la sicurezza invece di rafforzarla. Tra le minacce più dirette c’è il VPN hijacking: gli attaccanti manipolano il software della VPN e, una volta dentro, utilizzano la connessione per muoversi all’interno della rete aziendale. Se il server viene compromesso, si aprono le porte anche ad attacchi man-in-the-middle, che consentono di intercettare o alterare il traffico in transito in modo del tutto trasparente alla vittima.
Un ulteriore fattore di rischio arriva dai dispositivi utilizzati per collegarsi. Device non gestiti o non aggiornati possono essere già infetti da malware o presentare falle sfruttabili. In questi casi la VPN, invece di proteggere, diventa essa stessa un vettore d’ingresso. Anche la configurazione è un punto critico spesso sottovalutato. Impostazioni lasciate ai valori predefiniti, password deboli, aggiornamenti trascurati o patch installate in ritardo creano un terreno fertile per exploit e intrusioni.
Il caso SonicWall
Le VPN sono diventate uno degli obiettivi preferiti dai criminali informatici. Chi riesce a compromettere un gateway VPN ottiene spesso un accesso privilegiato all’intera rete aziendale, con conseguenze difficili da contenere. La vicenda SonicWall è una testimonianza chiara di quanto il problema sia diffuso.
Una serie di vulnerabilità critiche nei moduli SSLVPN e nelle interfacce di gestione ha offerto a gruppi criminali, tra cui il ransomware Akira, la possibilità di infiltrarsi nei sistemi. Alcune migrazioni di account legacy hanno inoltre introdotto rischi di riutilizzo delle credenziali, facilitando attacchi a forza bruta e aggiramento dei sistemi MFA.
La situazione è peggiorata con la scoperta di backdoor installate sugli appliance SMA 100 tramite il malware OVERSTEP, episodio che ha spinto SonicWall a dichiarare la fine del ciclo di vita dell’intera linea di prodotti entro la fine del 2025. A ciò si è aggiunta la violazione dei backup cloud, con conseguente esposizione di configurazioni di firewall e VPN: di fatto una mappa dettagliata degli ambienti interni nelle mani degli attaccanti. Nemmeno le implementazioni dotate di autenticazione a più fattori sono risultate immuni. Una volta compromessa la VPN, gli aggressori hanno potuto muoversi lateralmente, disattivare le difese e distribuire ransomware con estrema rapidità.
Ma SonicWall non è stato l’unico caso del genere. Ivanti Connect Secure ha affrontato diverse vulnerabilità zero-day nel 2024 che hanno consentito accessi non autorizzati su larga scala. Fortinet ha dovuto intervenire più volte su falle critiche del proprio SSL-VPN, tra cui la CVE-2023-27997 che permetteva l’esecuzione di codice da remoto. Anche Palo Alto Networks ha rilasciato patch per GlobalProtect nel 2024 dopo la scoperta di un bug di escalation dei privilegi.
La necessità di rafforzare la sicurezza informatica
Proteggere reti e sistemi aziendali dalle minacce legate alle VPN non è una questione di singola tecnologia. Sul fronte delle VPN, adottare tecnologie di stealth networking elimina la superficie di attacco tipica delle architetture tradizionali basate su IPsec o SSL, riducendo la visibilità degli asset esposti e le opportunità di intrusione.
L’84% delle organizzazioni sta pianificando o avviando una migrazione verso un modello zero trust, che subordina qualsiasi accesso a un controllo rigoroso dell’identità di utenti e dispositivi. La vigilanza continua è altrettanto essenziale. Intercettare segnali precoci come picchi di traffico anomalo o comportamenti sospetti, abbinata ad audit periodici e penetration test, consente di individuare le falle prima degli attaccanti.
La formazione del personale rimane una delle difese più efficaci, considerando che la maggior parte degli incidenti ha ancora origine dal phishing, spesso veicolato attraverso connessioni VPN per apparire più credibile. A questo si aggiunge la necessità di mantenere software e sistemi costantemente aggiornati e di disporre di piani di risposta agli incidenti testati e pronti all’uso: elementi che fanno la differenza nei tempi e nei costi di recupero dopo una violazione.
Una VPN ben protetta fa la differenza in un’organizzazione.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli
Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.