
RegreSSHion (CVE-2024-6387) è una falla critica in OpenSSH che consente RCE da remoto. Scopri come funziona e come proteggere i tuoi sistemi.
In un panorama digitale sempre più esposto, adottare protocolli di comunicazione sicuri è diventato indispensabile. Per proteggere le proprie infrastrutture, molte aziende ed organizzazioni governative si affidano a strumenti come OpenSSH, suite open source che implementa il protocollo SSH (Secure Shell).
Tuttavia, anche i software di sicurezza possono presentare vulnerabilità sfruttabili per eseguire attacchi informatici. E questo è proprio il caso del sopracitato OpenSSH, al cui interno è stata individuata una falla che consente l’esecuzione remota di codice (Remote Code Execution) con privilegi di root. Classificata con il codice CVE-2024-6387 e nota anche come RegreSSHion, questa vulnerabilità presenta un punteggio CVSS 3.1 di 8.1 su 10, che indica un rischio critico per i sistemi esposti.
In questo articolo analizzeremo nel dettaglio come funziona RegreSSHion, quali sono le sue potenziali conseguenze e quali misure adottare per prevenirne l’abuso.
Cos’è OpenSSH
OpenSSH è una suite di strumenti progettata per garantire la comunicazione sicura tra dispositivi connessi a reti potenzialmente non protette. È largamente utilizzata nei sistemi Unix-like, come Linux e macOS, e rappresenta uno degli standard più affidabili per la gestione della sicurezza a livello infrastrutturale.
Tra le sue principali funzionalità troviamo il trasferimento sicuro di file, la gestione remota dei server, il supporto a numerosi protocolli crittografici e un controllo rigoroso degli accessi. Il tutto con un approccio Defense in Depth, che aggiunge livelli multipli di protezione per ridurre la superficie d’attacco.
Nonostante la vulnerabilità individuata recentemente, OpenSSH continua ad essere un punto di riferimento per la protezione dei sistemi IT di aziende ed enti governativi.
Caratteristiche di RegreSSHion
La vulnerabilità è stata scoperta il 1° luglio 2024 dal team di sicurezza del Qualys Threath Research Unit. Le versioni di OpenSSH vulnerabili sono quelle comprese tra la 8.5p1 e la 9.7p1. A rendere ancora più grave la scoperta è l’origine dell’exploit: una regressione del codice introdotta nell’ottobre 2020 ha inavvertitamente ripristinato una vecchia falla risolta nel 2006 (CVE-2006-5051).
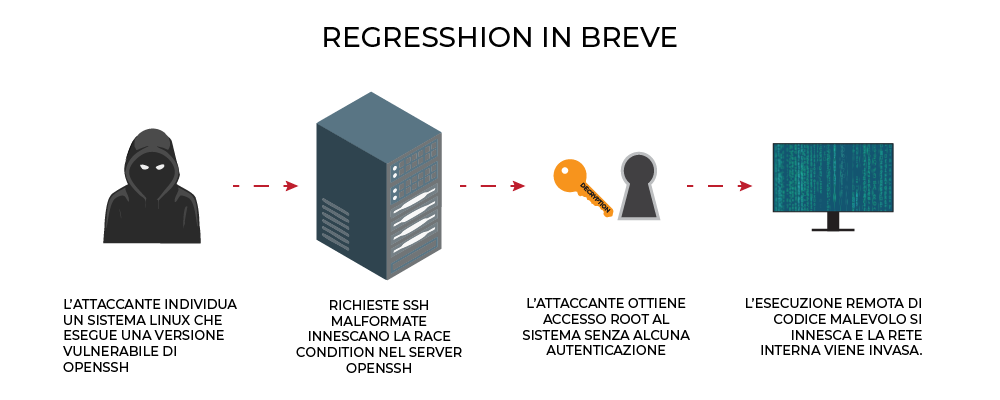
Il problema nasce da una race condition presente nel daemon di OpenSSH (sshd), legata alla gestione dei segnali di processo. In termini pratici, si tratta di una condizione in cui due processi accedono contemporaneamente a risorse condivise, causando comportamenti imprevisti. Gli attaccanti possono sfruttare questa debolezza per ottenere privilegi di root su sistemi Linux basati su glibc, riuscendo così a eseguire codice da remoto senza autenticazione.
Dato l’ampio impiego di OpenSSH, RegreSSHion ha un impatto potenzialmente devastante. Al momento della scoperta il motore di scansione Shodan ha rilevato migliaia di sistemi vulnerabili esposti pubblicamente, con picchi rilevanti in:
- Stati Uniti (1.625)
- Germania (1.097)
- Francia (441)
- Russia (440)
- Paesi Bassi (311)
Come viene sfruttato l’exploit
RegreSSHion può essere sfruttata attraverso strumenti accessibili anche pubblicamente. Gli attaccanti utilizzano questi tool per ottenere accesso non autorizzato ai sistemi esposti e mantenerlo nel tempo. In alcuni casi, l’exploit non riesce al primo tentativo: per questo motivo, vengono spesso impiegate tecniche di automazione avanzata e modelli di deep learning, in grado di ottimizzare l’attacco e aumentarne il tasso di successo.
Violazione del sistema
La prima fase dell’attacco prevede l’individuazione dei sistemi vulnerabili. I cybercriminali utilizzano scanner come Nmap, Nessus, o strumenti come SSH scan e Metasploit, per verificare la presenza effettiva della vulnerabilità su una rete bersaglio.
Successivamente, attraverso script Python personalizzati, gli attaccanti inviano al server un flusso controllato di richieste malformate. Queste sfruttano la race condition presente nel daemon sshd, manipolando il flusso di esecuzione e alterando la gestione delle connessioni SSH. Così facendo, gli attaccanti possono aggirare i meccanismi di autenticazione ed eseguire codice arbitrario con privilegi elevati.
Per consolidare l’accesso, vengono poi impiegati strumenti come Dirty Pipe e Linux Exploit Suggester, utili per ottenere privilegi root e mappare altre vulnerabilità presenti sul sistema.
Esecuzione di attività malevole
Una volta compromesso il sistema, gli attaccanti possono eseguire numerose operazioni malevole, tra cui:
- Attacchi DDoS.
I dispositivi infetti vengono convertiti in botnet e utilizzati per lanciare attacchi DDoS (Distributed Denial of Service), spesso mediante malware dedicati. - Furto di dati sensibili.
Utilizzando strumenti come Rclone, gli attaccanti esfiltrano documenti, credenziali e chiavi SSH, rivendendoli sul dark web o utilizzandoli per ricatti ransomware. - Movimento laterale.
I cybercriminali analizzano la rete interna con tools come BloodHound e Neo4j, cercando credenziali SSH riutilizzate. Mediante attacchi Pass-the-Hash, possono ricostruire credenziali amministrative partendo da singoli hash crittografati. Ciò comporta la possibilità di muoversi lateralmente nella rete. - Accesso persistente.
Per non dover rieseguire l’exploit, gli attaccanti installano backdoor con tool come Mettle o TinySHell. In più, vanno a modificare file di configurazione come .bashrc e authorized_keys per garantirsi un accesso stabile nel tempo.
Prevenire la minaccia
Dopo la scoperta della vulnerabilità, il team di OpenSSH ha rilasciato tempestivamente una patch correttiva, integrata nella versione 9.8p1 del software. Questo aggiornamento risolve la race condition sfruttata da RegreSSHion ed è il primo passo fondamentale per proteggersi.
Ma aggiornare non basta. Per ridurre al minimo il rischio di compromissione, è necessario affiancare all’update una serie di misure preventive.
- Limitare gli accessi SSH a livello di rete.
Applicare regole restrittive sugli accessi SSH consente di ridurre drasticamente la superficie esposta agli attacchi. - Segmentare l’infrastruttura di rete.
Dividere la propria rete in più sottoreti limita il movimento laterale in caso di intrusione, confinando l’eventuale compromissione a una porzione isolata del sistema. - Utilizzare sistemi IDS aggiornati.
Gli Intrusion Detection Systems permettono di intercettare tentativi anomali di autenticazione o exploit in corso, segnalando tempestivamente attività sospette.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.