
Ogni giorno riceviamo decine di richieste di test di sicurezza informatica da parte di aziende. La domanda che ci sentiamo rivolgere più spesso, però, non riguarda i prezzi o i tempi, ma un dubbio più basilare: qual è la differenza tra Vulnerability Assessment e Penetration Test?
Sono due servizi che vengono continuamente confusi — non solo dagli imprenditori, ma spesso anche dai tecnici IT. In realtà si tratta di due attività molto diverse, per approccio, obiettivi e costi. In questa guida chiariamo una volta per tutte le differenze, così potrai capire quale fa al caso della tua azienda.

Le definizioni: cosa sono VA e PT
Esistono due tipi di test in grado di valutare il livello di rischio informatico a cui è esposta un’azienda, e conviene partire da una definizione semplice di ciascuno.
Il Vulnerability Assessment è paragonabile a un’analisi del sangue del sistema informatico: identifica tutte le vulnerabilità presenti, assegna a ciascuna un livello di gravità e indica la soluzione per correggerla.
Il Penetration Test è invece una simulazione di attacco hacker: cerca la vulnerabilità più pericolosa e sfruttabile e la usa per violare davvero il sistema, imitando il comportamento di un attaccante reale.
Le differenze principali a confronto
Prima di entrare nel dettaglio, questa infografica riassume le differenze fondamentali tra i due test.
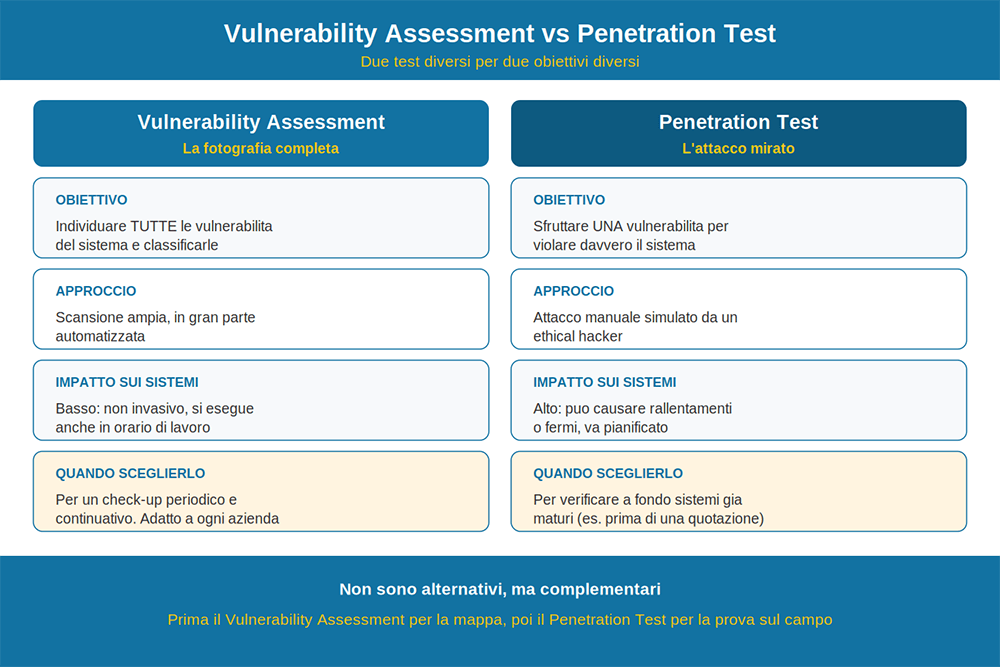
Quante vulnerabilità cercano
La prima grande differenza è quantitativa, e riguarda gli obiettivi, che sono diametralmente opposti.
Il Penetration Test è un attacco informatico controllato che sfrutta una sola vulnerabilità: la più efficace e diretta per “bucare” la rete. Il test ha successo nel momento in cui l’attacco va a buon fine; tutti gli altri possibili scenari, e le altre vulnerabilità presenti, non vengono portati alla luce.
Il Vulnerability Assessment, al contrario, offre un check-up completo: una fotografia di tutte le vulnerabilità presenti nella rete aziendale. E non si limita a elencarle — le analizza una a una, assegna a ciascuna un livello di rischio e spiega come risolverle, passo dopo passo.
Come vengono eseguiti
La seconda differenza riguarda modalità e impatto sui sistemi.
Un Vulnerability Assessment segue un procedimento poco invasivo e in gran parte automatizzato. Si svolge in genere in circa 7 giorni lavorativi, non richiede fermi e può essere eseguito in qualsiasi momento, anche durante le ore di massima attività. È un investimento accessibile a qualunque realtà: dalla piccola impresa allo studio professionale, fino alle aziende più strutturate. Per questo qualsiasi azienda può — e dovrebbe — richiederlo con regolarità.
Un Penetration Test è invece molto più impattante e “stressante” per l’infrastruttura. Essendo una simulazione d’attacco che punta a violare il sistema a ogni costo, può avere conseguenze sulla stabilità della rete: tra i rischi calcolati e sottoscritti dal cliente ci sono blocco del sistema, fermo operativo e violazione dei dati. Richiede tecniche complesse, tempi più lunghi e uno sforzo economico maggiore, che lo rendono adatto a realtà selezionate. Nella maggior parte dei casi viene richiesto da aziende con sistemi già maturi e fortemente sicuri — ad esempio quelle che devono certificare la propria infrastruttura per esigenze di compliance o prima di una quotazione in borsa.
I nostri esperti analizzano la tua realtà e ti consigliano il test più adatto.
PARLA CON UN ESPERTO
Cosa succede dopo il test
Anche il “dopo” è diverso nei due casi, ma con un punto in comune: entrambi si concludono con un report dettagliato.
Dopo un Vulnerability Assessment, l’azienda riceve un report con l’elenco delle vulnerabilità e le indicazioni per correggerle, e può avviare un percorso di messa in sicurezza della rete — idealmente monitorato nel tempo con un Vulnerability Assessment continuativo, che tiene imprenditore e IT manager sempre aggiornati sullo stato della rete.
Dopo un Penetration Test, l’azienda riceve un documento che ricostruisce passo per passo come l’ethical hacker è riuscito a entrare nel sistema. Alla luce di questi risultati, il reparto IT può intervenire per chiudere la falla sfruttata.
In entrambi i casi il macro-obiettivo è lo stesso: prevenire attacchi e mantenere alto il livello di protezione dei dati.
Quale scegliere per la tua azienda
Arriviamo alla domanda che conta. La verità è che, nella maggior parte dei casi, VA e PT non sono alternativi ma complementari: il percorso ideale parte da un Vulnerability Assessment, che fornisce la mappa completa delle vulnerabilità, per poi passare — su sistemi già maturi — al Penetration Test, che verifica sul campo la reale sfruttabilità dei punti deboli.
Per orientarti, prova a porti due domande. Se ti chiedi “quali e quante vulnerabilità ha il mio sistema, e come le risolvo?”, il punto di partenza è il Vulnerability Assessment. Se invece ti chiedi “qual è la strada più breve con cui un hacker potrebbe violare il mio sistema?”, e la tua infrastruttura è già solida, allora è il momento del Penetration Test.
In ogni caso, il consiglio è di affidarsi a un partner di cyber security certificato: solo dopo un’analisi approfondita della tua realtà è possibile stabilire quale servizio — o quale combinazione dei due — si adatta davvero alle tue esigenze.
Scopri il livello di sicurezza della tua azienda
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.