
Security Assessment e Vulnerability Assessment sono due attività complementari nella gestione del rischio informatico aziendale. Vengono spesso usate come sinonimi, ma indicano due processi diversi, con obiettivi e approcci distinti.
Capire la differenza è utile a qualsiasi imprenditore o IT manager che voglia impostare una strategia di sicurezza solida: in questa guida spieghiamo cosa sono, in cosa si distinguono e perché, nella pratica, funzionano meglio insieme.

Il punto di partenza: l’IT Risk Management
Per capire la differenza tra i due, bisogna partire dal contesto che li accomuna: l’IT Risk Management, ovvero lo studio di tutto ciò che può costituire una minaccia per il patrimonio fisico, immateriale e umano di un’azienda, e per la sua capacità di produrre reddito.
Entrambe le attività servono a gestire il rischio cibernetico, contribuendo a identificarlo, valutarlo e ridurlo. Ma cos’è esattamente il rischio? Si può riassumere in una formula semplice: R = f (M, P), dove il rischio è funzione della magnitudo (la forza dell’impatto negativo) e della probabilità che l’evento accada. Security Assessment e Vulnerability Assessment intervengono, da angolazioni diverse, proprio per tenere sotto controllo queste due variabili.
Security Assessment vs Vulnerability Assessment: le differenze
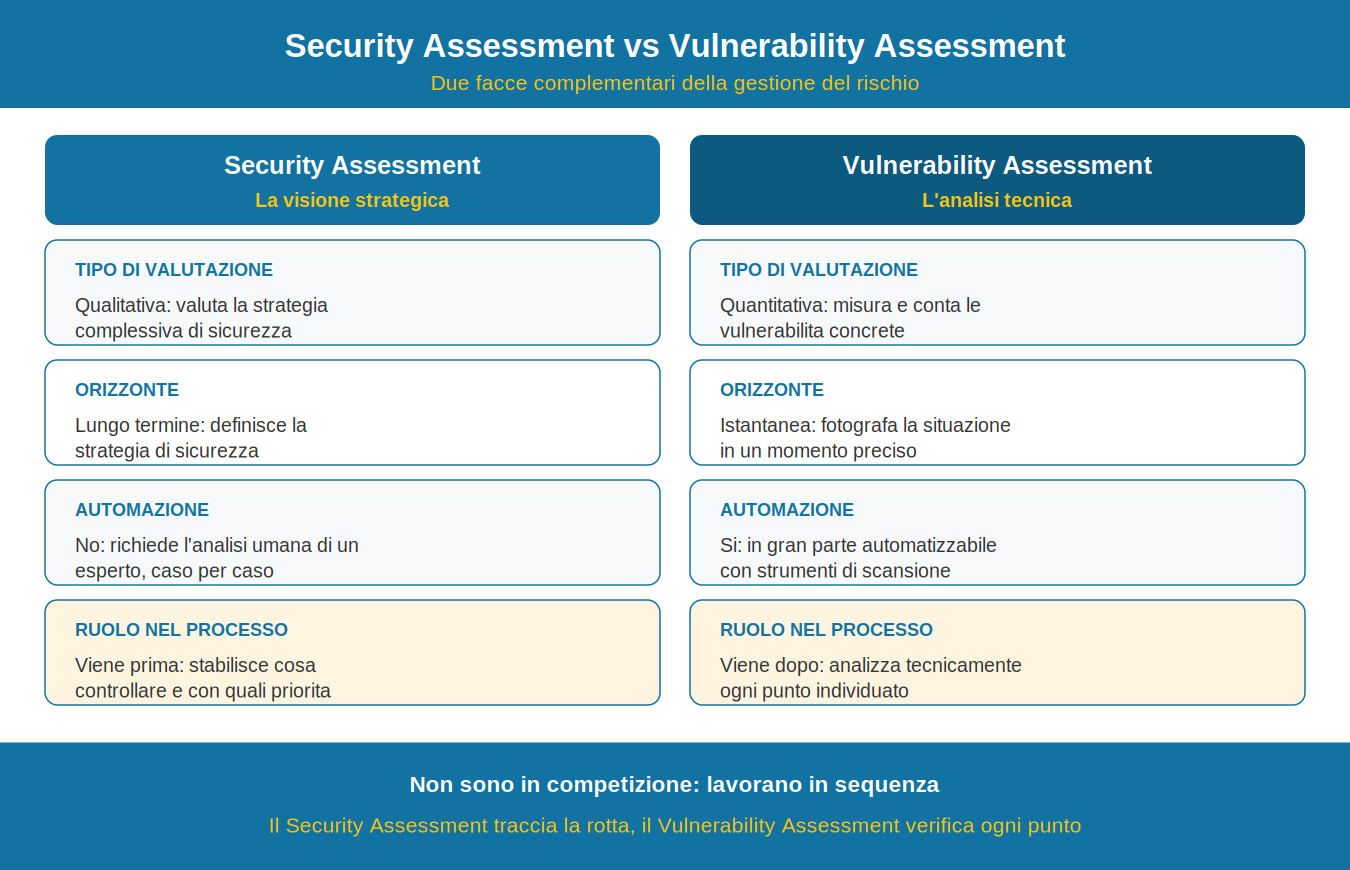
La distinzione di fondo è questa: il Security Assessment è una valutazione qualitativa e strategica, il Vulnerability Assessment è una valutazione quantitativa e tecnica. Questa infografica riassume le differenze principali.
Cos’è il Security Assessment
Il Security Assessment è la fase preliminare e strategica del processo di gestione del rischio. Serve a compiere un’analisi complessiva dello stato di sicurezza dell’intero patrimonio aziendale, con l’obiettivo di orientare le strategie di mitigazione del rischio.
Le sue caratteristiche principali sono tre. È un lavoro strategico, che costituisce la base del Risk Management e ha un obiettivo a lungo termine: delineare l’intera strategia di sicurezza. Richiede una forte componente di analisi umana, perché non è quantificabile in numeri e va adattato caso per caso — non è quindi automatizzabile. E offre una visione d’insieme dell’intera situazione.
Nella pratica, un Security Assessment passa in rassegna elementi come lo stato di aggiornamento degli antivirus, la corretta configurazione dei diversi livelli di sicurezza (firewall, antivirus e altre misure in sinergia), le politiche di backup e cifratura dei dati, la sicurezza dei dispositivi e il livello di robustezza delle password.
Ti aiutiamo a costruire una strategia di gestione del rischio su misura.
PARLA CON UN ESPERTO
Cos’è il Vulnerability Assessment
Il Vulnerability Assessment è l’analisi tecnica che verifica, punto per punto, ogni elemento di rischio individuato durante il Security Assessment. È un’operazione di scansione dei sistemi che consente di identificare, quantificare e analizzare le falle di sicurezza presenti nell’infrastruttura aziendale.
A differenza del Security Assessment, il VA può essere in gran parte automatizzato e restituisce una fotografia oggettiva e misurabile delle vulnerabilità. Esistono diverse tipologie a seconda di cosa si vuole analizzare — dalla rete interna alle applicazioni web, fino a database e reti wireless — e diversi approcci tecnici (SAST, DAST e IAST). Abbiamo approfondito il funzionamento, gli approcci e gli step del test nella guida completa al Vulnerability Assessment.
Perché lavorano meglio insieme
La differenza chiave si può riassumere così: il Security Assessment traccia la rotta, il Vulnerability Assessment verifica ogni punto della rotta. Il primo è un’analisi strategica a lungo termine che determina cosa andrà effettivamente controllato; il secondo è l’istantanea tecnica che analizza, uno per uno, i punti individuati.
Ecco perché non sono in competizione, ma in sequenza: prima si definisce la strategia (Security Assessment), poi si misura tecnicamente lo stato reale dei sistemi (Vulnerability Assessment). Ed è anche la differenza sul piano dell’esecuzione: il VA è in larga parte automatizzabile, mentre il Security Assessment richiede sempre l’occhio e l’esperienza di un analista. Per un’azienda che vuole costruire una difesa solida, integrare entrambi è il modo più efficace di gestire il rischio a 360 gradi.
Scopri il livello di sicurezza della tua azienda
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.