
Quando si pensa alla sicurezza di una rete aziendale, l’istinto è difendere i confini: firewall, VPN, perimetro. Ma cosa succede quando la minaccia è già dentro la rete? È a questa domanda che risponde l’Internal Network Vulnerability Assessment (INVA), la valutazione delle vulnerabilità interne di una rete aziendale.
In questa guida vediamo cos’è, come funziona, in cosa si distingue dalla valutazione esterna e perché — con l’evoluzione delle minacce — guardare all’interno della propria rete è diventato importante quanto proteggerne i confini. Per il quadro generale sul test, puoi partire dalla guida completa al Vulnerability Assessment.

Cos’è l’Internal Network Vulnerability Assessment
L’Internal Network Vulnerability Assessment è il processo che identifica, valuta e aiuta a mitigare le vulnerabilità presenti all’interno di una rete aziendale. A differenza della valutazione esterna, che guarda al perimetro, l’INVA si concentra sui punti deboli interni — quelli che potrebbero essere sfruttati da chi ha già accesso alla rete: dipendenti, collaboratori, appaltatori o account compromessi.
Il suo obiettivo è duplice: garantire la sicurezza dei dati sensibili e proteggere la rete dagli attacchi interni. Il processo si articola in tre momenti fondamentali: scoperta delle debolezze, valutazione del rischio e mitigazione.
Interno ed esterno: due prospettive diverse
Vulnerability Assessment interno ed esterno non sono in alternativa: rispondono a due domande diverse sulla stessa rete. Questa infografica riassume la distinzione.
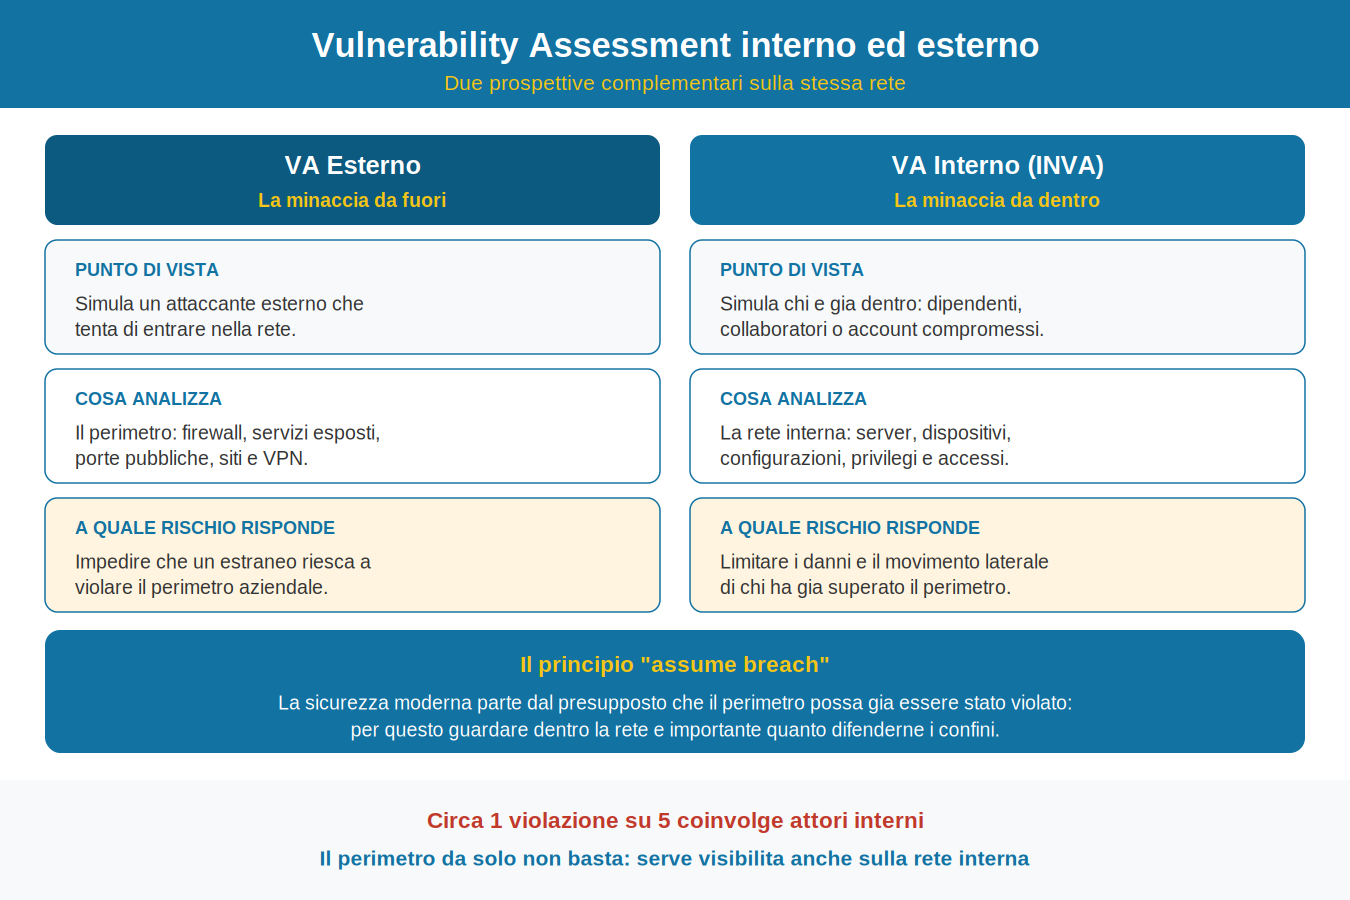
La valutazione esterna simula un attaccante che tenta di entrare dall’esterno, analizzando il perimetro: firewall, servizi esposti, porte pubbliche, VPN. La valutazione interna, invece, parte dal presupposto che qualcuno sia già dentro, e analizza server, dispositivi, configurazioni e privilegi di accesso della rete. Sono due facce complementari di una difesa completa.
Perché la minaccia interna è così pericolosa
Per anni la sicurezza informatica si è concentrata quasi esclusivamente sul perimetro. Il problema è che le difese perimetrali tradizionali — firewall e VPN — fanno ben poco una volta che l’attaccante è già all’interno della rete. E gli attaccanti entrano: secondo il Data Breach Investigations Report di Verizon, circa una violazione su cinque coinvolge attori interni, e il fattore umano è presente in larghissima parte degli incidenti.
Il vero pericolo si chiama movimento laterale: è la fase in cui un attaccante, ottenuto un primo accesso, si sposta da un sistema all’altro all’interno della rete per raggiungere i dati di valore. È proprio questa fase a trasformare un incidente da poche migliaia a milioni di euro di danno. Non a caso, l’abuso di connessioni desktop remoto (RDP) mal protette è comparso nella quasi totalità degli incidenti ransomware analizzati di recente.
Da qui nasce il principio dell’“assume breach”, oggi alla base della sicurezza moderna: dare per scontato che il perimetro possa già essere stato violato, e progettare le difese di conseguenza. In quest’ottica, un Internal Network Vulnerability Assessment non è un lusso, ma una necessità: serve a ridurre le “stanze” in cui un intruso può muoversi una volta entrato.
Eseguiamo un Internal Network Vulnerability Assessment completo della tua infrastruttura.
RICHIEDI IL TEST
Come funziona un INVA, passo per passo
Eseguire un Internal Network Vulnerability Assessment richiede una metodologia strutturata. Il percorso si può riassumere in cinque momenti chiave.
Si parte dalla pianificazione e mappatura: si definisce l’ambito dell’analisi e si raccolgono informazioni dettagliate sulla rete — indirizzi IP, segmenti, dispositivi, server, applicazioni e configurazioni — per avere una fotografia accurata di ciò che va analizzato. Segue la scansione vera e propria: con strumenti automatici si individuano le vulnerabilità note, cercando configurazioni errate, software obsoleto, porte aperte, password deboli e privilegi di accesso mal gestiti su dispositivi, server e applicazioni.
A questo punto entra in gioco l’analisi delle vulnerabilità, che ne determina criticità e potenziale impatto sulla rete. In alcuni casi si aggiunge un Penetration Test per verificare l’effettiva sfruttabilità delle falle più critiche — un test complementare di cui abbiamo parlato nella guida dedicata. Si passa poi al report, che raccoglie le vulnerabilità individuate, il loro impatto e le raccomandazioni per correggerle. Infine, la fase più importante: la mitigazione e il monitoraggio continuo, perché la sicurezza di una rete non è mai un traguardo, ma un processo.
Come si valutano e classificano le vulnerabilità
Non tutte le vulnerabilità hanno lo stesso peso: il valore di un INVA sta anche nel saperle mettere in ordine di priorità. La classificazione si basa su tre elementi.
Il primo è la gravità, cioè quanto è critica la vulnerabilità in sé. Il secondo è l’impatto potenziale su riservatezza, integrità e disponibilità dei dati — considerando anche il danno economico, reputazionale e in termini di conformità normativa. Il terzo è la probabilità di sfruttamento: quanto è concretamente probabile che quella falla venga usata, in base alla diffusione di exploit noti e all’accesso necessario. Incrociando questi fattori si stabilisce cosa correggere per primo: le vulnerabilità ad alto rischio e alto impatto hanno la precedenza su quelle minori.
Come mitigare le vulnerabilità interne
Individuate e classificate le vulnerabilità, resta la parte più concreta: correggerle e ridurre il rischio. Le misure più efficaci sono alcune buone pratiche consolidate.
Anzitutto l’applicazione regolare di patch e aggiornamenti, che chiude le falle note prima che vengano sfruttate. Poi una robusta gestione delle credenziali, con password complesse e autenticazione a più fattori. Fondamentale il principio del privilegio minimo (least privilege): assegnare a ciascuno solo gli accessi strettamente necessari, così da limitare i danni in caso di compromissione. A questo si aggiungono il monitoraggio continuo della rete con sistemi di rilevamento delle intrusioni, la formazione del personale e una solida governance della sicurezza fatta di politiche e procedure chiare.
In definitiva, un Internal Network Vulnerability Assessment efficace richiede competenze specialistiche: affidarsi a professionisti qualificati è il modo migliore per condurlo in modo accurato e trasformarne i risultati in una rete davvero più sicura.
Proteggi la tua rete, dentro e fuori
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.