
Man mano che i cybercriminali diventano più sofisticati, per difendersi serve pensare come loro. È esattamente ciò che fa il black box penetration testing: un test di sicurezza in cui un esperto simula un attacco reale al sistema senza avere alcuna informazione preliminare su di esso, proprio come farebbe un attaccante esterno.
In questa guida vediamo cos’è, come funziona, quali sono i suoi vantaggi e limiti, come si distingue dagli approcci gray box e white box e quali metodologie e strumenti utilizza. Per il quadro generale sul tema, puoi partire dalla guida alle differenze tra Vulnerability Assessment e Penetration Test.

Cos’è il black box penetration testing
Il black box penetration testing è un test di sicurezza in cui il penetration tester — o ethical hacker — non ha alcuna conoscenza preventiva dell’infrastruttura o dell’architettura del sistema da analizzare. Assume quindi la prospettiva di un attaccante esterno che cerca di identificare e sfruttare le vulnerabilità partendo da zero.
Qui sta la differenza con il Vulnerability Assessment, che si limita a rilevare e catalogare le potenziali falle: il penetration testing va oltre, cercando di compromettere davvero il sistema per dimostrare l’impatto reale di una violazione. L’approccio black box rende questa simulazione il più realistica possibile.
Black, gray e white box: i tre approcci a confronto
Il black box è uno dei tre approcci con cui si può condurre un penetration test. La differenza sta tutta in quante informazioni il tester possiede sul sistema da attaccare, come mostra questa infografica.
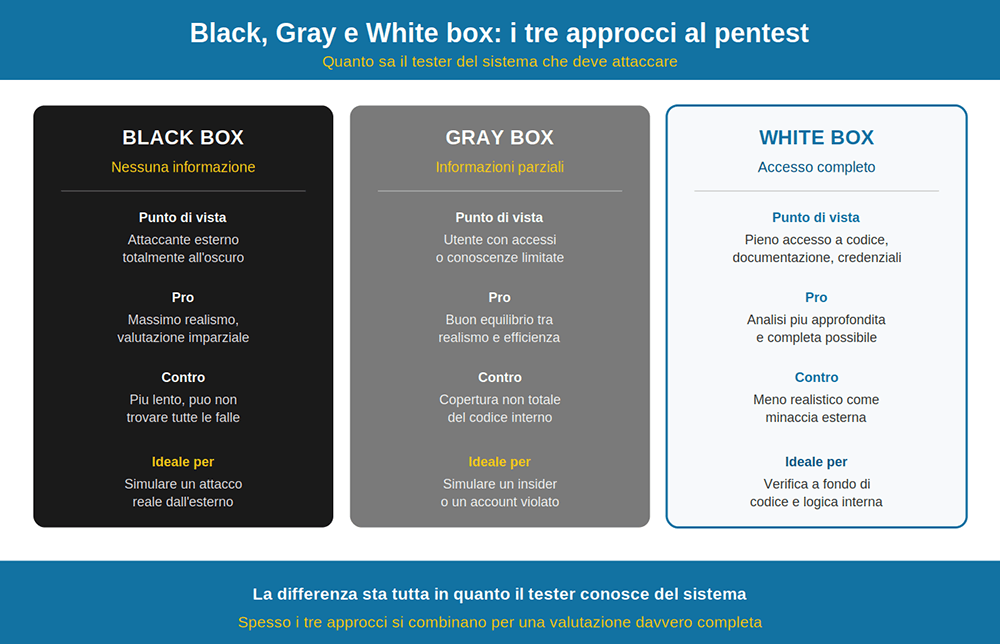
Nel black box, il tester non ha alcuna informazione e agisce esattamente come un attaccante esterno: è l’approccio più realistico e imparziale, ma anche il più lungo, e potrebbe non individuare tutte le falle.
Nel gray box, il tester dispone di informazioni parziali (ad esempio la struttura dell’applicazione o alcune credenziali): un buon compromesso tra realismo ed efficienza, utile per simulare un utente interno o un account compromesso.
Nel white box, infine, il tester ha pieno accesso a codice sorgente, documentazione e credenziali: consente l’analisi più approfondita, ma è meno rappresentativo di una minaccia esterna reale. Nella pratica, i tre approcci spesso si combinano per una valutazione completa.
Come funziona: le fasi del test
Un black box penetration test segue un processo sistematico articolato in quattro momenti. Si parte dalla raccolta delle informazioni, in cui il tester acquisisce quanti più dati possibile tramite tecniche di ricognizione e scansione passiva. Segue l’analisi delle vulnerabilità, con strumenti automatici e tecniche manuali per individuare le possibili falle nei sistemi e nelle applicazioni. Si arriva quindi allo sfruttamento, la fase in cui il tester verifica se le vulnerabilità individuate possono essere realmente usate per compromettere il sistema o accedere a dati sensibili. Il processo culmina nella redazione del report, che documenta le vulnerabilità scoperte, le loro conseguenze e le raccomandazioni per correggerle.
I nostri ethical hacker simulano attacchi reali per rivelare i punti deboli dei tuoi sistemi.
RICHIEDI IL TEST
Vantaggi e limiti
Il grande vantaggio del black box è il realismo: simulando fedelmente le tecniche di un cybercriminale, offre una visione autentica delle minacce e rivela vulnerabilità che altri metodi potrebbero non cogliere, come problemi di configurazione e design non evidenti. Inoltre, l’assenza di informazioni preliminari garantisce una valutazione imparziale, libera dai preconcetti di chi ha sviluppato o amministra il sistema.
I limiti sono l’altra faccia della stessa medaglia. Richiede più tempo e risorse, proprio perché il tester parte da zero. Potrebbe non identificare tutte le falle, specialmente quelle legate a componenti interni o a logiche applicative complesse — ed è per questo che spesso viene integrato con approcci gray box o white box. Infine, il risultato dipende molto dall’esperienza del tester: la qualità del servizio varia sensibilmente in base alle competenze del team coinvolto.
Metodologie e strumenti
Un black box penetration test efficace si basa su metodologie standardizzate e strumenti specializzati. Tra le metodologie di riferimento ci sono l’OSSTMM (Open Source Security Testing Methodology Manual), che fornisce linee guida per test strutturati e ripetibili, e il PTES (Penetration Testing Execution Standard), che integra il penetration testing con la sicurezza aziendale.
Quanto agli strumenti, i tester ne usano di diversi per ciascuna fase. Per la ricognizione, strumenti come Shodan (motore di ricerca per dispositivi connessi) e theHarvester (raccolta di informazioni da fonti online). Per la scansione, Nmap (scanner di porte e servizi) e Nikto (scanner per vulnerabilità dei server web). Per la fase di sfruttamento, Metasploit (per creare e lanciare exploit) e, per le applicazioni web, Burp Suite e OWASP ZAP. A fare da ambiente integrato è spesso Kali Linux, la distribuzione che raccoglie centinaia di strumenti di sicurezza preinstallati.
In definitiva, combinando metodologie solide e strumenti avanzati, il black box penetration testing permette di identificare e sfruttare le vulnerabilità in modo realistico, contribuendo in modo decisivo a rafforzare la protezione delle infrastrutture digitali.
Scopri quanto è davvero sicura la tua infrastruttura
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.