
Analisi della truffa via email che sfrutta il nome di Sigrid Rausing. Una vecchia formula di phishing che continua a ingannare anche nel 2025.
Capita ancora, nel 2025, di ricevere e-mail provenienti da un altro decennio. Testi molto lunghi un tono molto formale, che rimanda a donazioni, filantropia, o selezioni casuali di grandi aziende del web. La forma è molto datata, ma nonostante ciò riesce sempre a trovare qualcuno disposto a crederci.
Questa tattica di phishing tende a ripresentarsi con regolarità ciclica, riemergendo anche a distanza di mesi o anni. In molti casi, i truffatori cambiano solo un nome, una firma, o il semplice riferimento di contesto. Il testo rimane intatto, con tanto di promessa generosa in pronta consegna a distanza di una risposta. Ed è sull’illusione e la credibilità che i criminali giocano moltissimo, perché sanno che di terreno fertile ce n’è in abbondanza. In questo scenario, è recentemente riemersa la truffa di Sigrid Rausing, figlia diretta della ben nota truffa nigeriana.
Ma come sempre, andiamo con ordine e affrontiamo per gradi l’argomento.

Chi è davvero Sigrid Rausing?
Prima di addentrarci nel cuore dell’articolo, è doveroso introdurre il soggetto impersonato dai truffatori.
Sigrid Rausing è un’antropologa e imprenditrice culturale svedese, appartenente alla famiglia fondatrice di Tetra Pak. Nonostante questo illustre legame, il suo nome è prettamente legato al mondo accademico e letterario, piuttosto che ai grandi circuiti mediatici. Dopo il conseguimento a Londra di un dottorato in Antropologia Sociale, nel 2005 diviene editrice di Granta Magazine, rivista letteraria britannica che si occupa di recensire e pubblicare racconti, poesie e interviste.
Parallelamente all’attività editoriale, Rausing è promotrice di una fondazione che porta il suo nome, con sede a Londra: Sigrid Rausing Trust. Questa è sostenitrice di organizzazioni impegnate in progetti legati ai diritti umani, alla libertà di espressione e alla giustizia sociale. Le iniziative in cui è maggiormente coinvolta seguono un impianto istituzionale che non prevede alcuna campagna personale, né elargizione diretta a privati cittadini.
Per cui, attribuirle la paternità di un messaggio che promette trasferimenti di denaro a utenti selezionati casualmente significa ignorare completamente il profilo reale della persona. La vera Sigrid Rausing non si muove per vie informali, non comunica tramite e-mail generiche e non distribuisce fondi fuori dai canali ufficiali. La sua identità è stata semplicemente usata come specchietto per trarre in inganno.
La truffa di Sigrid Rausing nel dettaglio
Origini e ricomparsa
L’e-mail di phishing attribuita a Sigrid Rausing non è una novità assoluta, poiché lo schema ricalca la classica truffa nigeriana. Le sue prime segnalazioni risalgono al dicembre 2022, in una versione iniziale redatta in inglese, già strutturata attorno alla figura della filantropa inglese. Il nome veniva associato a una donazione privata rivolta a sconosciuti selezionati online, con la promessa di cifre a sei zeri. Dopo un periodo di apparente inattività, la truffa ha ricominciato a diffondersi nel novembre 2024, questa volta con un linguaggio più rifinito e una traduzione italiana.
Stuttura e meccanismo operativo
Il testo dell’e-mail di phishing è lineare, privo di errori grammaticali vistosi e con un tono che richiama volutamente le comunicazioni istituzionali. Si apre con Cordiali saluti e viene firmato da S.R., sigla scelta per evocare una presunta familiarità col mittente. Viene spiegato che l’indirizzo email del destinatario è stato selezionato da Google in base all’attività online, che si tratta di un’iniziativa legata alla pandemia e alla volontà di donare il 5% del patrimonio a privati e enti benefici.
La promessa rivolta all’utente è una somma di un milione di euro, senza chiedere nulla in cambio, almeno in apparenza. Si chiede solo di rispondere e “aiutare qualcuno intorno a te“, come se fosse un gesto morale da restituire alla collettività. Il tono è rassicurante e la logica è costruita per apparire disinteressata, entrambi elementi che spingono alcuni utenti a rispondere senza riflettere.
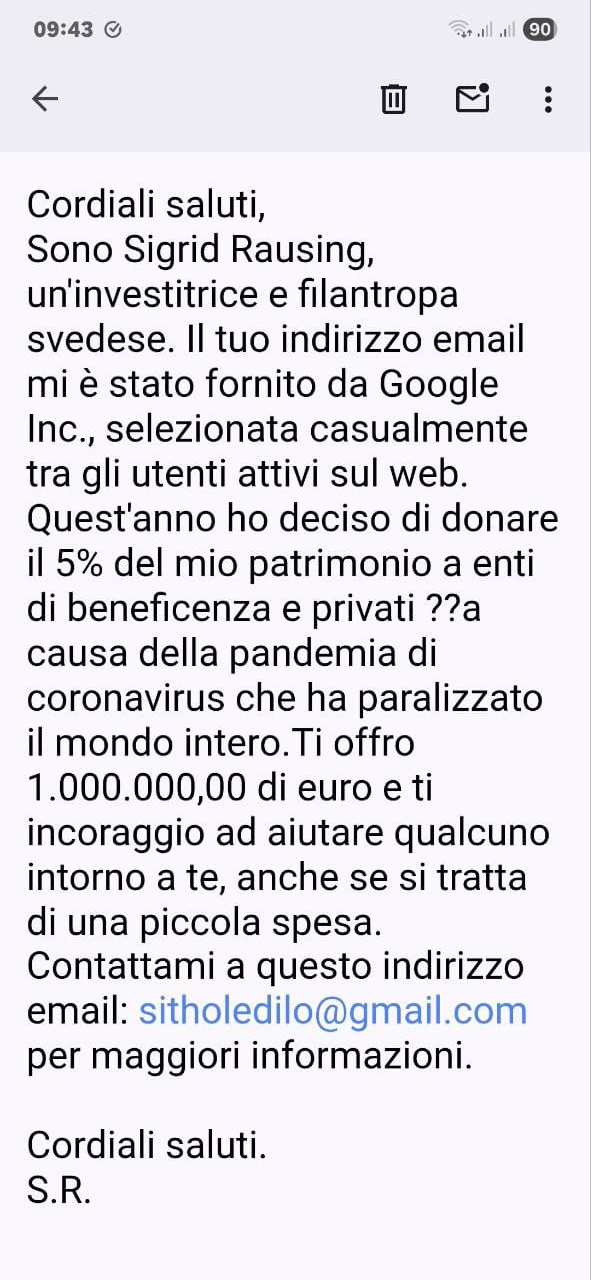
L’obiettivo reale, tuttavia, si manifesta solo nella parte conclusiva del messaggio, in cui è presente l’indirizzo e-mail a cui fare riferimento: [email protected]. Si tratta di un qualcosa molto anonimo e generico, che non ha alcuna connessione con la fondazione Rausing o enti filantropici reali. Una volta instaurato il contatto, il truffatore può chiedere dati personali, copie di documenti o anticipi economici spacciati per spese notarili e verifiche bancarie. In alcuni casi, si arriva a creare una narrazione parallela, con presunti intermediari o finti avvocati coinvolti.
Leve psicologiche e credibilità apparente
Alla base di questo tentativo di phishing non c’è solo un testo costruito in modo persuasivo, ma un insieme di leve psicologiche molto curate. La prima è il principio di autorità: l’uso di un nome noto e facilmente verificabile aumenta il senso di autenticità. Chi riceve l’e-mail tende a fidarsi, perché associa la figura a un contesto reale, piuttosto che a un’entità inventata di sana pianta. Anche il riferimento a Google rafforza questo meccanismo, in quanto si attribuisce al messaggio una falsa legittimità tecnica.
A questo segue la seconda leva psicologica: la limitazione. Il messaggio parla di una “selezione casuale”, suggerendo che si tratti di un’opportunità irripetibile concessa a pochi. Questo invoglia a rispondere in fretta e senza riflettere, soprattutto in chi attraversa un momento di difficoltà economica. A completare il quadro interviene l’empatia, innescata dalla menzione della pandemia e dall’invito ad “aiutare qualcuno intorno a te”. La truffa fa leva sul bisogno di sentirsi scelti, meritevoli e moralmente coinvolti.
Se questi elementi fossero presi singolarmente, non sortirebbero alcun effetto. Tuttavia, è il loro insieme a innescare un falso senso di coerenza e credibilità, capace di aggirare le difese razionali anche in utenti mediamente esperti. Quando elementi apparentemente positivi si combinano in modo così perfetto, il messaggio diventa più pericoloso, che rassicurante. Questo perché, se qualcosa sembra troppo buono per essere vero, quasi sempre non lo è.
Come riconoscere e segnalare truffe simili
Messaggi di phishing come quello oggetto di quest’articolo non sono difficili da smascherare, a patto di sapere cosa osservare. Di seguito, sono riportate una serie di pratiche per riconoscerli e gestirli in modo corretto.
- Verifica sempre l’indirizzo del mittente.
Se l’e-mail proviene da un dominio generico, come Gmail o Outlook, piuttosto che da un dominio ufficiale, il messaggio è da considerarsi sospetto. - Diffidare da offerte troppo generose prive di richiesta iniziale.
Si deve tenere a mente che nessuna fondazione seria distribuisce somme ingenti senza una procedura di candidatura, verifica o contatto diretto e tracciabile. - Prestare attenzione al tono e alla costruzione del testo.
Le truffe più sofisticate non chiedono nulla subito, ma solo di rispondere urgentemente. È proprio questa apparente innocuità a renderle efficaci. - Non cliccare su link e mai rispondere al primo contatto.
Anche un semplice “ok” può far capire ai truffatori che l’indirizzo è attivo e presidiato. Meglio ignorare del tutto il messaggio. - Segnalare il messaggio ai canali ufficiali.
In Italia è possibile rivolgersi alla Polizia Postale tramite il portale della Polizia Postale, oppure segnalarlo come phishing alla propria casella e-mail, o al CERT aziendale.
In conclusione
Le truffe non necessitano di alcuna sofisticazione tecnica per funzionare a dovere. Come dimostra questo caso, basta un nome riconoscibile, un testo ben scritto e una promessa allettante. I truffatori costruiscono la credibilità su quanto un contenuto verosimile riesce a inserirsi nelle brecce di sicurezza della loro vittima. Quest’ultima non viene forzata, né tantomeno spinta verso scelte impulsive, poiché si fa leva su un contesto emotivo. Il resto viene da sé in maniera spontanea.
La vera partita nell’eterna lotta tra cybersecurity e cybercrime si gioca in questo campo: quello dell’illusione e dell’immaginazione. Questo perché il problema alla radice non è riconoscere un messaggio di phishing, ma essere consapevoli del momento in cui si è più disposti a crederci.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.