
Comprare e vendere oggetti usati su Subito.it è ormai un’abitudine consolidata per milioni di italiani: ogni giorno la piattaforma ospita migliaia di annunci che spaziano dall’elettronica all’arredamento, dalle auto agli immobili. Proprio per la sua enorme popolarità, Subito.it è uno dei marchi più sfruttati dai cybercriminali per costruire truffe online ai danni di acquirenti e venditori.
Va detto chiaramente: il sito Subito.it è lecito e sicuro. I rischi non derivano dalla piattaforma, ma da malintenzionati esterni che ne sfruttano il nome, l’immagine e la fiducia degli utenti per portare a termine raggiri sempre più sofisticati. Le tecniche si sono evolute molto rispetto al passato: alle classiche truffe via email si sono affiancate varianti che colpiscono attraverso SMS, WhatsApp, falsi corrieri, QR code e finte telefonate degli operatori Subito.
In questa guida aggiornata al 2026 vediamo nel dettaglio come funzionano le principali truffe su Subito.it, come riconoscerle in tempo e cosa fare se si è già caduti nel raggiro.
- Truffa su Subito.it: come si svolge
- L’alibi del CRO: il finto codice di pagamento
- Email truffa Subito.it: come riconoscere i messaggi falsi
- La truffa TuttoSubito e le sue varianti
- Le truffe Subito.it più recenti: cosa è cambiato nel 2026
- Come evitare di incappare nella truffa su Subito.it
- Cosa fare se sei stato vittima di una truffa su Subito.it
Comprare e vendere oggetti usati su Subito.it è ormai un’abitudine consolidata per milioni di italiani: ogni giorno la piattaforma ospita migliaia di annunci che spaziano dall’elettronica all’arredamento, dalle auto agli immobili. Proprio per la sua enorme popolarità, Subito.it è uno dei marchi più sfruttati dai cybercriminali per costruire truffe online ai danni di acquirenti e venditori.
Va detto chiaramente: il sito Subito.it è lecito e sicuro. I rischi non derivano dalla piattaforma, ma da malintenzionati esterni che ne sfruttano il nome, l’immagine e la fiducia degli utenti per portare a termine raggiri sempre più sofisticati. Le tecniche si sono evolute molto rispetto al passato: alle classiche truffe via email si sono affiancate varianti che colpiscono attraverso SMS, WhatsApp, falsi corrieri, QR code e finte telefonate degli operatori Subito.
In questa guida aggiornata al 2026 vediamo nel dettaglio come funzionano le principali truffe su Subito.it, come riconoscerle in tempo e cosa fare se si è già caduti nel raggiro.
Truffa su Subito.it: come si svolge
La truffa alla nigeriana su Subito.it
È una delle truffe più antiche e ancora oggi tra le più utilizzate dai truffatori esperti su Subito.it. Si tratta della cosiddetta truffa alla nigeriana, conosciuta anche come truffa della Costa d’Avorio, e funziona secondo uno schema ricorrente.
Dopo aver pubblicato un annuncio su Subito.it, il venditore viene contattato via email da un presunto acquirente. Questi dichiara di essere molto interessato all’offerta, ma di poter comunicare solo per iscritto a causa di una differenza linguistica o perché si trova all’estero, generalmente in un paese del continente africano o asiatico. Il truffatore si dice disposto a pagare qualsiasi cifra per acquistare l’oggetto, comprese le spese di spedizione, e chiede al venditore di fornire i propri dati personali e l’IBAN per effettuare un bonifico.
Una volta ottenuti i dati, il truffatore si fa vivo qualche giorno dopo affermando di aver inviato il bonifico, ma di aver dovuto pagare una tassa aggiuntiva imprevista a causa di motivi burocratici fittizi, come presunte “tasse di embargo” o errori della banca. A questo punto chiede al venditore di anticipare metà di questa tassa, con la promessa di rimborsarla insieme al pagamento dell’oggetto. Il versamento viene richiesto tramite un canale non tracciabile, come Western Union o ricariche su carte prepagate. Una volta ricevuto il denaro, il truffatore sparisce e diventa molto difficile rintracciarlo.
Se la truffa alla nigeriana non ha funzionato, cosa fanno i truffatori?
Quando il venditore si mostra esitante, molti truffatori passano al telefono. La telefonata viene usata per “rassicurare” la vittima, ribadire la propria buona fede e, soprattutto, mettere fretta. Se vengono poste domande specifiche sulla trattativa, la linea cade misteriosamente. Quando la truffa va a buon fine, i venditori si ritrovano a consegnare la propria merce senza ricevere alcun pagamento, oppure ricevono oggetti rotti, contraffatti, pacchi vuoti o nulla del tutto.
Anche il settore immobiliare non è esente da queste minacce. Sono numerose le denunce di consumatori che, volendo prendere in affitto case per le vacanze, hanno pagato un anticipo per poi scoprire, una volta arrivati sul posto, che l’abitazione era inesistente o che il vero proprietario era all’oscuro di tutto. Molti truffatori utilizzano inoltre nomi falsi e indirizzi email di terzi per rendere la trattativa più credibile: in caso di denuncia, persone innocenti possono ritrovarsi accusate ingiustamente e costrette a dimostrare di non essere coinvolte.
L’alibi del CRO: il finto codice di pagamento
Per colpire anche la vittima più scettica, il truffatore tira in ballo il CRO (Codice di Riferimento Operazione). Si tratta di un codice di 11 caratteri attraverso il quale la banca identifica univocamente una transazione avvenuta.
Per “dimostrare” di aver effettuato il pagamento, il truffatore invia alla vittima un’email contenente un presunto CRO o un link a una pagina che lo visualizza. Il CRO mostrato appare formalmente valido perché rispetta il numero corretto di caratteri, ma è semplicemente inventato: avere il formato giusto non significa che corrisponda a una transazione reale. Solo la banca che ha emesso la transazione può confermare l’effettiva esistenza e validità di un CRO, e nessun codice ricevuto via email o SMS, da solo, è prova che un bonifico sia stato realmente eseguito.
Le vittime, vedendo un codice con l’aspetto giusto, tendono a fidarsi senza verificare presso la propria banca: è qui che cade la difesa. La regola d’oro è una sola: prima di consegnare la merce, attendi sempre l’accredito effettivo dei soldi sul tuo conto, non la semplice notifica di un bonifico in arrivo. I bonifici possono essere stornati o non essere mai partiti, indipendentemente da quanto sembri convincente il CRO mostrato.
Le truffe Subito.it più recenti: cosa è cambiato nel 2026
Nonostante le contromisure introdotte da Subito.it, i truffatori hanno continuato a evolversi, sviluppando varianti sempre più sofisticate che si appoggiano a SMS, WhatsApp, falsi corrieri, QR code e perfino telefonate apparentemente provenienti dal numero ufficiale della piattaforma. Secondo le associazioni di consumatori, nel solo settore dei marketplace di annunci sono stati denunciati oltre 13.000 casi di truffe negli ultimi anni, con un valore medio compreso tra 100 e 500 euro per caso e picchi che, in alcuni episodi, hanno superato i 2.000 euro.
Vediamo le varianti più diffuse oggi, tutte accomunate da un denominatore comune: spostare la trattativa fuori dalla piattaforma di Subito.it, dove il truffatore ha mano libera.
La truffa del finto corriere TuttoSubito
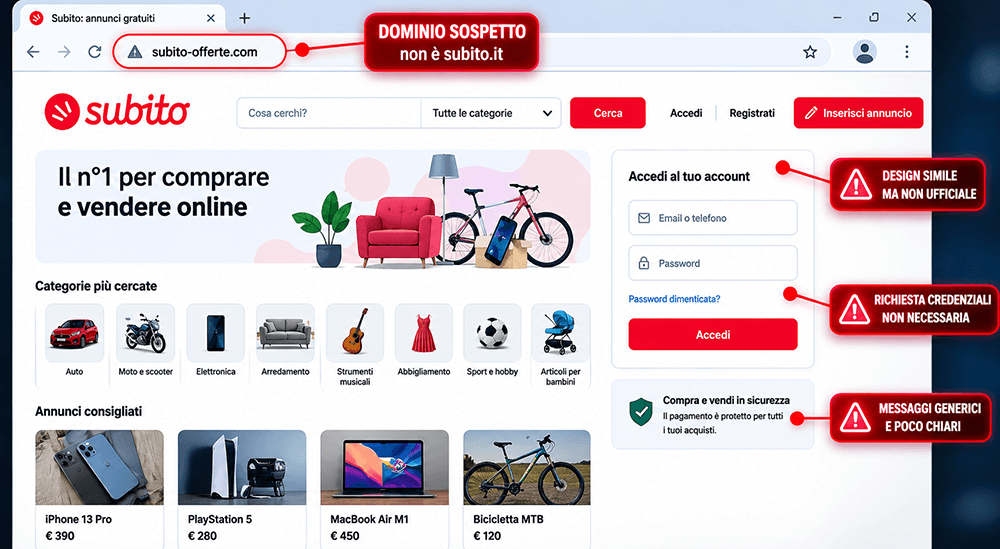
È una delle truffe più insidiose perché sfrutta direttamente il nome del servizio di pagamento integrato di Subito. Il truffatore si finge interessato all’acquisto di un oggetto e, dopo aver concordato il prezzo, comunica al venditore che “ha già pagato tramite TuttoSubito” e che a breve passerà un corriere a ritirare l’oggetto. Per “incassare” il pagamento, però, il venditore deve cliccare su un link inviato via email o SMS e inserire i dati della propria carta di credito.
Il link rimanda a una pagina contraffatta che imita graficamente TuttoSubito, ma il dominio è diverso da quello ufficiale. Una volta inseriti i dati della carta, i soldi non vengono accreditati ma sottratti dal conto del venditore. Va ricordato che TuttoSubito funziona esclusivamente all’interno della piattaforma di Subito.it: nessuna email o SMS legittimo richiede di inserire dati di pagamento per “incassare” un pagamento in arrivo.
La truffa del QR code
Variante più recente, sfrutta lo stesso meccanismo del link falso ma in formato visuale. Il truffatore invia un QR code all’utente con la scusa di “facilitare il pagamento” o “completare la transazione TuttoSubito”. Scansionando il codice con lo smartphone, la vittima viene reindirizzata a una pagina di pagamento contraffatta in cui inserisce i dati della carta.
I QR code sono particolarmente pericolosi perché nascondono visivamente l’URL di destinazione: a differenza di un link cliccabile, l’utente non può verificare il dominio prima di aprire la pagina. Per questo motivo è bene non scansionare mai QR code ricevuti via SMS, WhatsApp o email da contatti non verificati, specialmente se legati a transazioni economiche. Questa tipologia di truffa rientra nella categoria del quishing, ovvero il phishing veicolato attraverso codici QR.
La truffa del finto operatore Subito.it al telefono
Questa variante colpisce in particolare i venditori in attesa di un pagamento. Il truffatore chiama l’utente spacciandosi per un dipendente o un operatore dell’assistenza Subito.it, comunicando un presunto problema con la transazione in corso: un indirizzo di spedizione errato, un pagamento bloccato per motivi di sicurezza, oppure la necessità di “verificare il profilo”.
Il meccanismo più subdolo è che la chiamata arriva da un numero che sembra effettivamente quello ufficiale di Subito.it (0294754053). Si tratta di una tecnica chiamata spoofing telefonico: i criminali utilizzano software che falsificano il numero del mittente, facendo apparire sul display della vittima un numero diverso da quello da cui stanno realmente chiamando. Durante la telefonata, l’operatore fittizio chiede di inserire le credenziali di accesso su una pagina inviata via SMS, oppure di fornirle direttamente al telefono.
Va ricordato che nessun operatore reale di Subito.it chiederà mai password, codici OTP o dati della carta, né al telefono né tramite link. In caso di chiamata sospetta, la cosa da fare è riagganciare e contattare direttamente il centro assistenza Subito.it dal sito ufficiale.
La truffa dell’indirizzo di spedizione errato
Variante particolarmente diffusa tra gli acquirenti su TuttoSubito. Dopo che l’utente ha completato un acquisto, riceve un’email o un SMS apparentemente da Subito.it che segnala un problema con l’indirizzo di consegna: “l’indirizzo che hai inserito non è valido, conferma i dati per non perdere la spedizione”. Il link rimanda a una pagina di accesso contraffatta in cui inserire le credenziali di Subito.
Una volta ottenute le credenziali, i truffatori entrano nel profilo della vittima e modificano il metodo di pagamento associato all’account, sostituendolo con un PayPal o un IBAN fraudolento. Quando la vittima conclude vendite successive, gli incassi vengono dirottati direttamente sui conti dei truffatori. La vittima si accorge della frode solo quando si chiede come mai i pagamenti non arrivino più sul proprio conto.
La truffa delle gift card e ricariche
Schema classico ma sempre attuale: il truffatore (acquirente o venditore) propone di concludere la transazione attraverso il pagamento con buoni regalo Amazon, Apple gift card o ricariche su carte prepagate. Le motivazioni addotte sono le più varie: “ho saldo sospeso su PayPal”, “il mio bonifico ha problemi”, “in questo modo paghiamo meno commissioni”.
Il problema è strutturale: le gift card non sono tracciabili e non sono reversibili. Una volta che il codice viene comunicato, il denaro è perso. Per questo motivo nessuna piattaforma di compravendita seria accetta gift card come metodo di pagamento ufficiale, e nessun utente con buone intenzioni le propone come metodo per pagare oggetti su Subito.it.
Il filo comune di tutte le nuove truffe
Pur cambiando canale e tecnica, tutte le truffe Subito.it più recenti hanno tre caratteristiche in comune:
- Spostano la trattativa fuori dalla chat di Subito, dove la piattaforma può monitorare i comportamenti sospetti
- Spingono a un’azione impulsiva: cliccare un link, scansionare un QR, fornire credenziali, inserire dati di carta
- Usano metodi di pagamento non reversibili: gift card, ricariche, bonifici verso conti esteri, oppure rubano direttamente le credenziali del conto
Riconoscere questi tre segnali permette di intercettare praticamente qualsiasi tentativo di truffa, anche se costruito con varianti nuove non ancora documentate.
Email truffa Subito.it: come riconoscere i messaggi falsi
Una delle modalità più diffuse con cui i truffatori colpiscono gli utenti di Subito.it è l’invio di email che imitano le comunicazioni ufficiali della piattaforma. L’obiettivo è sempre lo stesso: indurre la vittima a cliccare un link malevolo oppure convincerla a inserire dati personali e bancari su pagine contraffatte.
Le tipologie di email truffa più frequenti sono quattro. La prima è la falsa conferma di pagamento: l’utente riceve un’email che sembra notificare un pagamento ricevuto tramite TuttoSubito e viene invitato a cliccare un link per “sbloccare” o “confermare” l’incasso. La seconda è il falso avviso di acquisto, in cui l’email annuncia che qualcuno ha comprato l’oggetto in vendita e chiede di confermare l’indirizzo di consegna o i dati bancari per ricevere il bonifico. Un’altra variante molto usata è la finta richiesta di verifica account: l’email segnala presunte “attività sospette sul tuo profilo” e invita a effettuare il login attraverso un link contraffatto che riproduce graficamente la pagina di accesso a Subito.it. Infine la falsa notifica del corriere, in cui l’email comunica che un corriere è in arrivo per ritirare l’oggetto e chiede di inserire i dati della carta di pagamento per “ricevere” il denaro.
Come riconoscere un’email falsa di Subito.it
Le email di phishing che imitano Subito.it presentano quasi sempre alcuni segnali di pericolo riconoscibili anche da un occhio non esperto:
- Mittente sospetto: l’indirizzo non termina con
@subito.it, ma con domini simili e ingannevoli come@subito-pagamenti.xyz,@subito-it.neto@sub1to.it - Errori grammaticali e di battitura: testi tradotti automaticamente, frasi sgrammaticate, accenti sbagliati o punteggiatura anomala
- Toni di urgenza: frasi come “agisci subito o perderai il pagamento”, “il tuo account verrà sospeso entro 24 ore”, “ultimo avviso prima della chiusura”
- Link che non corrispondono al testo: passando il mouse sopra il link senza cliccare, nella barra di stato del browser compare un URL diverso da quello scritto nell’email
- Richieste anomale di dati: nessuna comunicazione autentica di Subito.it chiede mai dati della carta di credito, PIN, password o codici OTP via email
- Saluto generico: l’email inizia con “Gentile cliente” o “Caro utente” invece che con il tuo nome reale registrato sulla piattaforma
Cosa fare se ricevi un’email sospetta da Subito.it
Se l’email che hai ricevuto presenta uno o più di questi segnali, la regola d’oro è semplice: non cliccare su nessun link, non aprire allegati e non rispondere. Anche un semplice click può essere sufficiente per scaricare malware o per confermare ai truffatori che l’indirizzo email è attivo e quindi monetizzabile.
Per verificare se la comunicazione è autentica, accedi a Subito.it digitando manualmente l’indirizzo nel browser (mai dal link dell’email) e controlla la sezione messaggi del tuo account: se l’avviso è reale, lo troverai lì. In caso di dubbio puoi segnalare il messaggio direttamente all’assistenza ufficiale di Subito.it tramite il centro assistenza del sito, dopodiché sposta l’email nella cartella spam ed eliminala definitivamente.
Va ricordato infine che Subito.it comunica con i propri utenti principalmente attraverso la chat interna alla piattaforma. Le email ufficiali servono soprattutto per notifiche transazionali — un nuovo messaggio ricevuto, un pagamento andato a buon fine all’interno di TuttoSubito — e non chiedono mai di inserire dati di pagamento o credenziali tramite link esterni.
Proteggere la tua azienda dalle stesse tecniche di truffa
Le truffe descritte in questo articolo colpiscono i privati, ma le stesse tecniche — phishing via email, smishing via SMS, spoofing telefonico, QR code malevoli, social engineering — vengono usate quotidianamente anche contro le aziende italiane. Una sola email cliccata dal dipendente sbagliato può aprire la porta a un attacco ransomware, a un furto di credenziali o a una compromissione dell'intera rete aziendale. Difendersi richiede un approccio strutturato che combini tecnologia (filtri email avanzati, endpoint protection, monitoraggio del traffico di rete), processi (policy di sicurezza, gestione delle credenziali, autenticazione a più fattori) e formazione del personale, perché il fattore umano resta il vero anello debole di ogni infrastruttura.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.