
“Salve, abbiamo ricevuto il tuo curriculum, aggiungici su WhatsApp per parlare di lavoro.”
Se hai cercato questa frase su Google, probabilmente l’hai appena sentita al telefono. E sei nel posto giusto: questa è la truffa telefonica del curriculum, un raggiro esploso in Italia nella primavera del 2025 e che, oltre un anno dopo, continua a colpire migliaia di persone ogni mese. Con una differenza importante: nel frattempo si è evoluta e oggi è più insidiosa.
Questa guida è scritta da chi si occupa di sicurezza informatica per aziende, non da una testata generalista.
Per cui partiamo dalle cose pratiche — cosa fare adesso, se hai già risposto — e arriviamo a un punto che quasi nessuno tratta: quando questa truffa entra dal cellulare di un dipendente, il problema non è più solo del dipendente.

- Come funziona, in tre frasi
- Le tre varianti in circolazione oggi
- Perché funziona così bene
- Come capire al volo se è la truffa
- Cosa fare a seconda di quello che è successo
- Quando la truffa diventa un problema aziendale
- Risorse ufficiali italiane
Come funziona, in tre frasi
Ricevi una chiamata da un numero italiano (prefisso +39), spesso un cellulare.
Una voce registrata o sintetica ti dice di aver ricevuto il tuo curriculum e ti invita a continuare la conversazione su WhatsApp. Se segui l’invito, dall’altra parte una persona si presenta come recruiter — o agenzia per il lavoro, o azienda — e da quel momento il copione può prendere tre strade diverse.
Sono proprio le tre strade il punto.
La maggior parte degli articoli online si è fermata alla descrizione di marzo 2025: “ti chiedono i dati e te li rubano”.
Oggi le varianti sono più sofisticate, e capire in quale ti sei imbattuto fa la differenza fra “danni limitati” e “danno serio”.
Le tre varianti in circolazione oggi
La prima è quella dei dati: ti chiedono di compilare un modulo online per “formalizzare la candidatura” o ti mandano un link a un finto portale dell’agenzia. In realtà il link può installare un trojan bancario sul telefono, oppure raccoglie le tue credenziali per accessi successivi.
È la versione più antica della truffa ed è quella più documentata.
La seconda è il task work scam, ed è quella che sta crescendo più velocemente nel 2026.
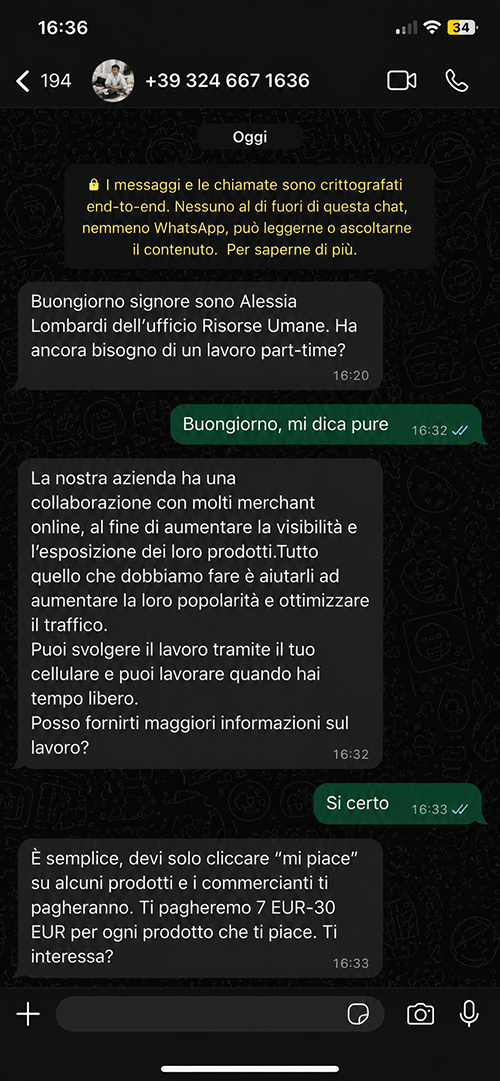
Ti offrono un “lavoro da casa” facile: cliccare like su prodotti, lasciare recensioni, completare piccoli task online, con pagamenti immediati.
I primi compensi arrivano davvero — bonifici da 20-30 euro per qualche minuto di lavoro. È la fase dell’aggancio e funziona perché ti convince che l’opportunità è reale. Poi ti propongono “task premium” che richiedono di anticipare piccole somme per essere sbloccati, promettendo guadagni più alti. Da lì il meccanismo si scala, fino a perdite che possono arrivare a decine di migliaia di euro.
La terza è il trading scam, in cui il finto recruiter ti propone investimenti su una piattaforma “interna” all’azienda.
Vedi profitti sullo schermo, riesci anche a prelevare somme piccole all’inizio, poi quando il deposito è abbastanza alto la piattaforma chiude o richiede tasse impossibili per il prelievo. Le perdite documentate dalla Polizia Postale italiana arrivano in alcuni casi a centinaia di migliaia di euro per singola vittima.
Tutte e tre partono dalla stessa frase: “abbiamo ricevuto il tuo curriculum“.
Perché funziona così bene
Capirlo aiuta a difendersi.
Il punto non è che le vittime siano ingenue. Il punto è che la truffa è costruita su tre meccanismi psicologici che funzionano molto bene anche sulle persone più caute.
Il numero italiano abbassa la guardia. Tutti abbiamo imparato a diffidare dei prefissi stranieri (+44, +1, +225). Un numero che inizia con +39 sembra di un connazionale. Non lo è: viene generato attraverso servizi VoIP che permettono di mostrare un prefisso a scelta.
Il messaggio sembra una conferma. Se hai mandato curriculum nelle ultime settimane — e in Italia molte persone lo fanno costantemente, su LinkedIn, su Indeed, su portali di settore — la frase “abbiamo ricevuto il tuo curriculum” non sembra strana. Sembra esattamente quello che stai aspettando.
Lo spostamento su WhatsApp normalizza la conversazione. WhatsApp è il canale dove parli con amici, parenti, colleghi. Dentro WhatsApp la guardia si abbassa. Un truffatore che ti scrive lì non sembra un truffatore, sembra un contatto in più.
A questi tre fattori si è aggiunto, dal 2025 in poi, l’uso dell’intelligenza artificiale per generare le voci registrate.
Suonano naturali, italiane, con cadenze regionali credibili. È sempre più difficile riconoscerle come sintetiche al primo ascolto.
Come capire al volo se è la truffa
Ci sono cinque elementi che insieme la rendono inconfondibile.
Te li elenco una volta, poi ti spiego cosa fare.
La chiamata arriva da un numero di cellulare, non da un fisso aziendale. La voce è registrata o sintetica, non una persona vera.
Il messaggio non nomina mai un’azienda specifica con cui hai davvero candidato — è sempre generico.
Ti chiedono di spostarti su WhatsApp invece che di parlare al telefono. Non vengono mai citati il tuo nome, il tuo ruolo, o l’annuncio specifico a cui hai risposto.
Un’agenzia per il lavoro vera, o un recruiter vero, fa l’opposto: ti chiama da un fisso o da un numero aziendale, si presenta con nome e cognome, nomina l’azienda cliente, fa riferimento all’annuncio o alla candidatura, e propone uno strumento professionale (email aziendale, LinkedIn, una piattaforma di assunzione) per i passaggi successivi.
WhatsApp, nei processi seri di selezione, non si usa quasi mai per i primi contatti.
Cosa fare se hai appena ricevuto la chiamata (e basta)
Se hai risposto, hai ascoltato la voce registrata e hai riagganciato senza fare altro, non è successo nulla.
Non hanno installato niente, non hanno preso nessun dato. Possono solo aver confermato che il tuo numero è attivo e quindi, potrebbero richiamarti in futuro o passarlo ad altri gruppi.
In questo caso, l’unica cosa da fare è bloccare il numero e segnalarlo.
Su Android e iPhone si fa in tre secondi dalle informazioni della chiamata recente. Se vuoi fare un passo in più, segnala il numero a chi raccoglie queste informazioni: il portale Truffe.net, la sezione segnalazioni del Commissariato di P.S. Online (commissariatodips.it) o la piattaforma di Altroconsumo dedicata alle truffe.
Cosa fare se hai aggiunto il numero su WhatsApp
Qui le cose cambiano.
Hai esposto il tuo numero come “salvato” — il che, di per sé, non è grave — ma stai per essere travolto dal fenomeno dall’ingegneria sociale.
Ti consigliamo di non rispondere ai messaggi. Anche un “no grazie” è una conferma di interazione e ti rende un bersaglio più appetibile.
Vai direttamente sul contatto, tienilo premuto, scegli “Blocca” e poi “Segnala”. WhatsApp ha procedure interne anti-truffa che funzionano meglio se le segnalazioni si accumulano.
Elimina il numero dalla rubrica. Se per qualche motivo l’hai effettivamente salvato come contatto, rimuovilo. WhatsApp continua a mostrare la foto profilo e gli aggiornamenti di stato di chi hai in rubrica anche dopo il blocco.
Controlla che non ci siano messaggi non aperti con link o documenti allegati. Se ci sono, non aprirli, non scaricarli.
I link possono installare malware, gli allegati apparentemente innocui (PDF, immagini) sono spesso usati per veicolare exploit.
Cosa fare se hai cliccato un link o scaricato qualcosa
Questo è il livello di emergenza.
Significa che potenzialmente hai un’app malevola sul telefono, o che le tue credenziali sono state esfiltrate.
Stacca subito il telefono dal Wi-Fi e dai dati mobili (modalità aereo). Da un altro dispositivo, cambia le password degli account più sensibili: email principale, home banking, social. Attiva l’autenticazione a due fattori dove non l’avevi già attivata. Se usi lo stesso telefono per la banca, contatta la tua banca e fai bloccare temporaneamente le operazioni online.
A questo punto, sul telefono colpito, vai in Impostazioni e cerca app installate di recente che non riconosci.
Se ne trovi, disinstallale (su Android puoi farlo in modalità sicura se il malware blocca la disinstallazione normale). Se non riesci a identificare nulla ma sospetti il peggio, l’opzione più drastica è il factory reset — preceduto da un backup attento di foto, contatti e documenti personali, non delle applicazioni intere.
Sporgi denuncia alla Polizia Postale.
La denuncia online si fa su commissariatodips.it. Anche se non recuperi i dati esfiltrati, la denuncia è il presupposto per qualunque azione successiva — assicurativa, bancaria, legale.
Cosa fare se hai versato denaro
Se sei arrivato fino a qui, è il caso più grave.
Il primo riflesso è il panico. Il secondo, sbagliato, è continuare a “investire” sperando di recuperare le perdite — è esattamente quello che i truffatori si aspettano. Fermati.
Contatta immediatamente la tua banca e chiedi il richiamo del bonifico se sono passate meno di 24-48 ore (in molti casi è possibile, specialmente per SEPA Instant).
Conserva tutta la documentazione: screenshot delle chat, ricevute dei pagamenti, dati della piattaforma usata, nomi e numeri usati dai truffatori. Sporgi denuncia entro pochi giorni — la tempestività è un fattore concreto nella possibilità di recupero. Se le somme sono significative, valuta una consulenza legale specializzata in frodi informatiche.
Diffida di chi, dopo una truffa di questo tipo, ti contatta su Telegram, Facebook o per email proponendoti “servizi di recupero fondi” a pagamento.
È, quasi sempre, una truffa secondaria che colpisce chi è già stato truffato. Le forze dell’ordine sono gratuite. Gli avvocati seri non chiedono percentuali sui fondi prima di averli recuperati.
Quando la truffa del curriculum diventa un problema aziendale
Tutto quello che hai letto finora vale per il singolo cittadino. Ma c’è uno scenario che gli articoli mainstream sulla truffa del curriculum non toccano mai, e che invece riguarda direttamente chi gestisce un’azienda.
Quando questa chiamata arriva sul telefono di un tuo dipendente — sul personale o, peggio, sull’aziendale — e il dipendente cade nella trappola, la compromissione si sposta. Lo stesso smartphone che riceve il malware è quello che ha l’app aziendale di posta, il VPN client, le credenziali del CRM, le chat di Teams o Slack del lavoro.
In alcuni casi è il dispositivo su cui arrivano gli SMS dell’autenticazione a due fattori dei sistemi aziendali. Un dipendente truffato a casa diventa un punto di ingresso per la rete aziendale.
Questa famiglia di attacchi ha un nome tecnico: callback phishing.
Sono attacchi in cui il primo contatto è una chiamata o un messaggio che convince la vittima a richiamare, scaricare o cliccare e da lì parte la catena. La truffa del curriculum è la versione consumer del callback phishing. Esiste anche la versione mirata, in cui i criminali sanno per chi lavori e adattano la chiamata di conseguenza: “siamo l’azienda X, il tuo curriculum è stato condiviso con noi“, dove X è un competitor reale del tuo datore di lavoro, nominato perché ti faccia abbassare la guardia ancora di più.
Per un’azienda, difendersi significa due cose.
- Prima cosa: parlarne ai dipendenti, esplicitamente, prima che la chiamata arrivi. Le comunicazioni interne che spiegano lo schema in modo semplice — possibilmente prima ancora delle policy — sono lo strumento di gran lunga più efficace. Le persone non cadono nella truffa per ingenuità, ma per sorpresa. Chi sa cosa aspettarsi non casca.
- Seconda cosa: ridurre il danno strutturale nel caso in cui qualcuno comunque caschi. Smartphone aziendali con MDM (Mobile Device Management) che permettono il wipe da remoto, separazione netta tra credenziali personali e professionali, autenticazione tramite app authenticator o passkey al posto degli SMS, formazione che non sia solo il corso annuale obbligatorio ma include simulazioni periodiche.
Se gestisci un’azienda e ti stai accorgendo che la maggior parte di questi punti, in realtà, non sono coperti, è esattamente il momento di parlarne con un professionista della cyber security.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.