
“Il tuo pacco e stato trattenuto presso il nostro centro di spedizione. Si prega di seguire le istruzioni qui” — hai ricevuto questo messaggio sul tuo smartphone?
Si tratta di una truffa via SMS, una delle più diffuse e longeve in Italia: circola dal 2021 e continua a tornare in nuove varianti, spacciandosi per GLS, Poste Italiane, BRT, Amazon o DHL. L’attacco rientra nella categoria dello smishing, il phishing via SMS. In questo articolo ti mostriamo passo per passo come funziona, come riconoscerla e — soprattutto — cosa fare se hai già cliccato.
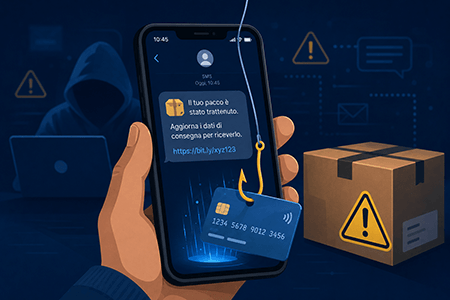
Che cos’è lo smishing
Il termine smishing unisce le parole SMS e phishing: è la truffa che arriva tramite messaggio sul telefono invece che via email.
Il meccanismo è sempre lo stesso: un SMS che sembra provenire da una banca o da un corriere ti invita a cliccare su un link, che porta a un sito web truffa costruito per assomigliare a quello ufficiale. Lì, con l’inganno, ti vengono chiesti dati personali e — quasi sempre — i dati della carta di credito.
Gli attacchi smishing funzionano perché fanno leva su un’abitudine ormai universale: gli acquisti online. Siamo quasi tutti in attesa di un pacco, ed è proprio su questo che conta il truffatore.
Come funziona la truffa, passo per passo
Per aiutarti a riconoscerla, ti mostriamo la truffa esattamente come si presenta, schermata per schermata.
Tutto parte dall’SMS: “Il tuo pacco e stato trattenuto presso il nostro centro di spedizione. Si prega di seguire le istruzioni qui”, seguito da un link. Il mittente è un numero sconosciuto e nessuna azienda viene nominata nel messaggio. Già qui, il consiglio è uno solo: non cliccare.

Chi clicca atterra su un sito che imita la grafica di GLS, anche se il dominio non corrisponde affatto a quello ufficiale. Il sito annuncia: “CONSEGNA DEL PACCO IN SOSPETO – Hai (1) pacco in attesa di consegna” e mostra un finto codice di tracciamento già rilevato. Nota i dettagli: “sospeto” senza la S, “ritracciamento” — gli errori di ortografia sono una firma costante di queste truffe.

I passaggi successivi chiedono come e quando vorresti ricevere l’ordine. Sembrano domande innocue, ma servono a profilare la vittima: l’indirizzo di casa o del lavoro, e in quali giorni ti trovi nell’uno o nell’altro posto. Informazioni preziose, che vanno ben oltre la finta consegna.


Infine arriva il vero obiettivo: per “sbloccare” la consegna viene chiesto di pagare €1,95 di spese di spedizione, inserendo i dati della carta di credito. La cifra è volutamente piccola — chi presterebbe attenzione per meno di due euro? — ma una volta inseriti, i dati della carta sono nelle mani del truffatore, che potrà usarli per addebiti ben più pesanti o rivenderli.

Come riconoscere la truffa del pacco
Gli elementi che smascherano questa truffa sono sempre gli stessi.
Il mittente. L’SMS arriva da un numero sconosciuto e non cita alcuna azienda. I corrieri veri si identificano sempre e, soprattutto, conoscono già il tuo indirizzo.
Il dominio del link. Il sito imita la grafica del corriere, ma l’indirizzo nella barra del browser non c’entra nulla con quello ufficiale. Controllalo sempre prima di inserire qualsiasi dato.
La richiesta di pagamento. Nessun corriere chiede di pagare spese aggiuntive via SMS dopo un acquisto già effettuato, e nessuna azienda seria ti chiederà mai i dati della carta di credito tramite messaggio.
Gli errori di scrittura. Refusi e accenti mancanti sono tipici dei siti truffa: un’azienda vera non se li potrebbe permettere.
Lo schema, peraltro, non riguarda solo i pacchi: lo ritroviamo identico nella truffa delle offerte di lavoro via SMS e WhatsApp e nella truffa della tessera sanitaria.
Hai già cliccato o inserito i dati? Ecco cosa fare
Se hai solo cliccato sul link senza inserire nulla, in genere non è successo niente di grave: chiudi la pagina, non scaricare nulla ed elimina l’SMS.
Se invece hai inserito i dati della carta, agisci subito: contatta la tua banca o blocca la carta dall’app, segnala l’addebito fraudolento e chiedi la riemissione della carta. Poi sporgi denuncia alla Polizia Postale, anche online tramite il portale ufficiale: serve a te per la contestazione degli addebiti e aiuta a contrastare il fenomeno.
Se hai inserito anche dati personali (indirizzo, giorni di presenza a casa), tieni alta l’attenzione nelle settimane successive: queste informazioni vengono spesso riutilizzate per altre truffe mirate, via telefono o email.
Lo smishing entra anche in azienda
Gli stessi SMS arrivano sui telefoni aziendali dei dipendenti, e in azienda il phishing viaggia soprattutto via posta elettronica: proteggere le caselle email aziendali è oggi il primo passo per non far entrare la truffa dalla porta principale.
Onorato Informatica è un’azienda italiana specializzata in sicurezza informatica da oltre 20 anni, con un SOC attivo 24 ore su 24. Ci occupiamo di cybersecurity dalle nostre sedi di Mantova, Milano e Los Angeles. Siamo soci CLUSIT e ISACA e azienda certificata ISO 9001 e ISO 27001.
Se vuoi conoscere i nostri servizi di sicurezza informatica e sapere come possiamo aiutarti, contattaci.
E nei periodi di shopping intenso il fenomeno esplode: ne è la prova il phishing natalizio, che ogni dicembre torna puntuale.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.