
Le email truffa che si spacciano per comunicazioni ufficiali da parte di Meta (Facebook, Instagram, WhatsApp) rappresentano una minaccia concreta per le aziende. I criminali informatici puntano a rubare credenziali, bloccare account o accedere ad asset digitali aziendali sfruttando la fiducia che le imprese ripongono nelle piattaforme social.
Questo articolo offre una guida chiara e concreta per riconoscere queste minacce e proteggere i propri canali aziendali.
Cos’è il phishing che sfrutta il nome di Meta
Si tratta di una forma di phishing mirato in cui l’aggressore invia email false che simulano notifiche ufficiali da parte di Meta.
I messaggi segnalano presunte violazioni, come uso non autorizzato di marchi o contenuti pubblicitari inappropriati, e invitano l’utente ad accedere a link esterni per “inviare un reclamo” o “evitare la disattivazione dell’account”.
In realtà, l’obiettivo è portare l’utente su un sito trappola, visivamente identico alla piattaforma ufficiale, per carpire credenziali di accesso,
informazioni personali o aziendali.
Come si presentano le email truffa di Meta
Le email fraudolente sono realizzate con grande cura, utilizzando loghi autentici, colori aziendali e strutture grafiche credibili.
Spesso presentano oggetti e messaggi allarmistici per provocare una reazione immediata. Alcuni esempi comuni includono notifiche di violazione del copyright, blocchi degli account pubblicitari e richieste urgenti di verifica dell’identità.

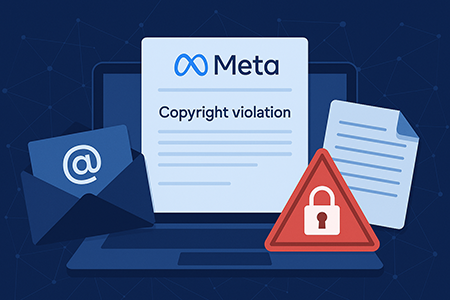
Questa immagine è utile per mostrare quanto possa sembrare autentica una falsa comunicazione.
Il testo delle email può riferirsi a violazioni del copyright, blocchi dell’account pubblicitario o problemi di sicurezza, con inviti ad agire rapidamente per non perdere l’accesso o evitare la penalizzazione dell’account.
Le principali tecniche utilizzate dai truffatori
Gli attacchi sfruttano una combinazione di tecniche psicologiche e informatiche.
I truffatori spesso personalizzano l’email con il nome della pagina aziendale o con un indirizzo email conosciuto.
Questo aumenta la credibilità della comunicazione. Spesso il mittente utilizza tecniche di spoofing per simulare indirizzi simili a quelli ufficiali di Meta, come [email protected].
Un altro elemento ricorrente è la presenza di link a pagine web clonate che imitano il pannello Meta Business Manager, ma che sono ospitate su domini non ufficiali.

Questa immagine aiuta a mostrare la falsa rassicurazione trasmessa da una comunicazione ben costruita.
Come riconoscere una falsa email di Meta
Riconoscere una truffa richiede attenzione ai dettagli. Il primo elemento da controllare è l’indirizzo email del mittente: solo domini come @facebookmail.com o @meta.com sono realmente riconducibili a Meta.
Proteggi la tua azienda
Altri segnali comuni includono:
- Toni allarmistici o ultimatum (es. “il tuo account sarà disattivato entro 24 ore”);
- Errori ortografici o grammaticali;
- Inviti a inserire credenziali, password o dati bancari;
- Link mascherati che non rimandano a domini ufficiali.

Quali sono i domini email ufficiali di Meta
Uno dei modi più rapidi per smascherare una falsa email è conoscere i domini che Meta utilizza realmente. Secondo le indicazioni ufficiali del centro assistenza di Meta, ogni comunicazione legittima proviene esclusivamente da uno di questi domini — o da un loro sottodominio, come business.fb.com o support.facebook.com:
| Dominio ufficiale | A cosa si riferisce |
|---|---|
| facebookmail.com | Notifiche automatiche, avvisi di sicurezza e comunicazioni relative all’account Facebook |
| facebook.com | Comunicazioni dirette legate alla piattaforma Facebook |
| fb.com | Dominio abbreviato ufficiale del gruppo |
| instagram.com | Comunicazioni relative agli account Instagram |
| meta.com | Comunicazioni a livello di gruppo Meta |
| metamail.com | Dominio di posta del gruppo Meta |
Esistono poi indirizzi specifici molto diffusi, tutti riconducibili a questi domini: [email protected] per gli aggiornamenti standard, [email protected] per gli avvisi di sicurezza e il recupero account, [email protected] per le comunicazioni pubblicitarie.
Attenzione però a un punto decisivo: ricevere un’email da uno di questi domini non è di per sé una garanzia assoluta. Gli indirizzi del mittente possono essere falsificati tramite spoofing, facendo apparire come legittimo un messaggio che non lo è. Il controllo del dominio è il primo filtro, non l’ultimo: va sempre accompagnato dalla verifica diretta dal sito ufficiale, senza mai usare i link contenuti nell’email. Un metodo affidabile è accedere al proprio account Facebook e consultare, nelle impostazioni di sicurezza, la sezione che mostra le email recenti realmente inviate da Meta: se la comunicazione ricevuta non compare lì, è quasi certamente un tentativo di phishing.
Cosa fare se si riceve un’email sospetta
Nel caso in cui si riceva un’email di questo tipo, è importante:
- Evitare di cliccare su link o scaricare allegati;
- Non rispondere all’email;
- Verificare lo stato del proprio account accedendo direttamente dal sito ufficiale, senza usare i link contenuti nel messaggio;
- Segnalare l’email come phishing al proprio provider;
- Informare il reparto IT interno.
In caso di clic accidentale, cambiare immediatamente le credenziali e abilitare l’autenticazione a due fattori.
Best practice per proteggere la tua azienda
Per rafforzare la sicurezza aziendale contro questo tipo di truffe è consigliabile:
- Abilitare l’autenticazione a due fattori (2FA) su tutti gli account social aziendali;
- Impostare password lunghe, uniche e sicure;
- Limitare gli accessi diretti agli account pubblicitari solo al personale autorizzato;
- Monitorare i log di accesso e i tentativi di login anomali;
- Offrire formazione periodica ai dipendenti sul riconoscimento delle minacce informatiche.
Con oltre 20 anni di esperienza, più di 5.000 clienti e un SOC attivo 24/7, blocchiamo le email fraudolente prima che raggiungano le caselle dei tuoi dipendenti.
Scopri il servizio Email Protection
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.