
Come individuare i tentativi di phishing legati ad Aruba, i segnali per riconoscerli e cosa fare per proteggere i propri dati e il proprio denaro.
È in corso una campagna di phishing che utilizza il nome di Aruba.it per colpire privati, professionisti e aziende. Le email fraudolente fanno riferimento a presunte fatture non pagate, rinnovi o servizi in scadenza e invitano l’utente a intervenire rapidamente per evitare blocchi o sospensioni. L’obiettivo dei criminali informatici è convincere le vittime a cliccare su link malevoli o a inserire credenziali e dati di pagamento su siti falsi che imitano il portale ufficiale di Aruba.
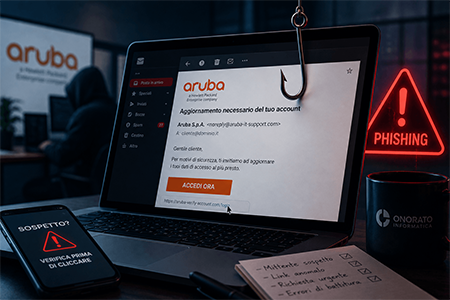
Come funziona il phishing che sfrutta il nome di Aruba
Le email vengono spesso costruite replicando loghi, grafiche e testi identici a quelli ufficiali di Aruba, così da risultare autentiche a un primo sguardo. I messaggi, nella maggior parte dei casi, fanno leva sull’urgenza: avvisi di pagamento immediato, notifiche di fatture scadute, oppure comunicazioni legate a PEC, domini o servizi di hosting.
Quando si clicca sui link presenti nel testo, si viene indirizzati a siti falsi, creati per imitare quelli legittimi, dove vengono richiesti dati di accesso, informazioni personali, numeri di carta di credito o dettagli bancari. In alcune varianti della truffa possono essere scaricati allegati infetti o malware capaci di compromettere il dispositivo e intercettare ulteriori informazioni sensibili.
Per aziende e professionisti il rischio è potenzialmente elevato. Questo perché il furto di una password può aprire la strada ad accessi non autorizzati a caselle PEC, siti web, domini e servizi, con conseguenze economiche e operative significative.
Se la truffa colpisce la PEC: perché il rischio è più grave
Aruba è uno dei principali gestori di posta elettronica certificata in Italia, e questo rende la campagna particolarmente insidiosa per professionisti e imprese. La PEC non è una casella di posta come le altre: ha valore legale, e i messaggi che contiene fanno prova dell’avvenuta consegna.
Chi ottiene l’accesso a una casella PEC aziendale può quindi:
- leggere comunicazioni con valore probatorio: contratti, diffide, corrispondenza con enti pubblici e con l’Agenzia delle Entrate;
- intercettare notifiche e scadenze, incluse quelle con termini perentori, sottraendole al destinatario legittimo;
- inviare messaggi certificati a nome dell’azienda, con una credibilità che una normale email non avrebbe;
- impostare regole di inoltro automatico per mantenere l’accesso anche dopo un cambio password.
C’è poi una variante documentata che merita attenzione. Nei bollettini pubblicati dall’Agenzia per la cybersicurezza nazionale su questa campagna, la pagina falsa non si limita a raccogliere utenza e password: dopo il primo accesso richiede anche il codice OTP, quello ricevuto via SMS o generato dall’app. È il passaggio che smonta una convinzione diffusa — avere l’autenticazione a due fattori attiva riduce molto il rischio, ma non lo azzera se si digita il codice su una pagina che si crede legittima.
Lo stesso vale per la fatturazione elettronica: le email fraudolente fanno spesso riferimento a fatture insolute o a documenti da scaricare, sfruttando il fatto che per un’azienda quei messaggi sono normali e attesi. È esattamente quello che rende difficile distinguerli: non arrivano fuori contesto, arrivano dentro un flusso che esiste.
I segnali per riconoscere un’email falsa di Aruba
Riconoscere una truffa non è sempre immediato, ma ci sono alcuni elementi ricorrenti che possono aiutare l’utente:
- Mittente sospetto: l’indirizzo email non corrisponde al dominio ufficiale e può contenere errori ortografici, numeri inseriti in modo artificioso o domini non riconducibili a fonti affidabili.
- Tono urgente o minaccioso: espressioni come “pagamento immediato”, “servizio sospeso” o “ultima possibilità” servono a generare pressione e a indurre l’utente ad agire in fretta, senza verificare.
- Link non ufficiali: passando il mouse sui collegamenti senza cliccare è possibile controllare l’URL di destinazione. In caso di phishing, spesso rimanda a domini sospetti o non riconducibili ad Aruba.
- Errori di scrittura: sbagli grammaticali, refusi o traduzioni poco accurate sono un segnale frequente.
- Richiesta di dati sensibili: nessun provider affidabile chiede password o informazioni bancarie tramite email.
- Allegati sospetti: non scaricare né aprire file allegati, perché potrebbero contenere malware.
Cosa fare se si riceve un’email sospetta da Aruba
- Non cliccare sui link e non scaricare gli allegati: sono le due regole fondamentali.
- Verificare sul sito ufficiale: accedere al portale del fornitore digitando manualmente l’indirizzo nel browser, evitando di utilizzare i link ricevuti via email. Controllare direttamente nell’area clienti di Aruba lo stato dei pagamenti, degli ordini e dei servizi attivi.
- Contattare l’assistenza: in caso di dubbi, rivolgersi al supporto ufficiale per verificare la veridicità della comunicazione ricevuta.
- Segnalare il messaggio: Aruba offre la possibilità di comunicare possibili tentativi di phishing tramite la pagina dedicata (https://www.aruba.it/abuse.aspx), contribuendo a proteggere tutti gli utenti.
Come proteggersi dal phishing
- Attivare l’autenticazione a due fattori: abilitare la 2FA sugli account più importanti, come PEC, email e hosting, aggiunge un ulteriore livello di sicurezza e riduce il rischio di accessi non autorizzati.
- Aggiornare software e dispositivi: mantenere sistemi operativi, applicazioni e dispositivi all’ultima versione disponibile aiuta a ridurre le vulnerabilità sfruttabili da malware e attacchi informatici.
- Usare antivirus e filtri email: strumenti di sicurezza affidabili aiutano a intercettare e bloccare numerosi tentativi di phishing.
- Diffidare delle richieste urgenti: le truffe online sfruttano la pressione psicologica per indurre gli utenti a cliccare sui link o a saldare fatture. Bastano pochi minuti per verificare un messaggio ed evitare rischi anche seri.
- Formare e informare: conoscere le tecniche di phishing più diffuse è una difesa concreta, sia per i privati sia per il personale aziendale.
Vittime di phishing Aruba: cosa fare subito
Purtroppo non sempre si riesce a individuare una truffa in tempo. In questi casi è fondamentale agire subito per contenere i danni.
- In caso di accesso non autorizzato, modificare immediatamente le password. Usare password diverse per ogni servizio, con combinazioni alfanumeriche non riconducibili a dati personali, e aggiornarle periodicamente. Per gestire le credenziali in modo sicuro è possibile affidarsi a un password manager.
- Se sono stati aperti allegati sospetti, eseguire una scansione con antivirus e antimalware per individuare e rimuovere eventuali minacce, o rivolgersi a esperti di sicurezza informatica.
- Avvisare la banca per controllare il conto corrente e bloccare carte di credito e bancomat.
- Segnalare l’accaduto ad Aruba, che potrà verificare il caso.
- Segnalare la frode alla Polizia Postale per contribuire alle indagini e alla prevenzione di ulteriori truffe.
Davanti a email che chiedono dati personali o somme di denaro, la regola è una sola: fermarsi, verificare la richiesta e non agire d’impulso.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Giornalista pubblicista dal 2013 e attiva nell’editoria digitale dal 2005. Ha collaborato con diverse testate e piattaforme come autrice di articoli, guide e approfondimenti con un approccio che integra competenze SEO e storytelling per spiegare concetti complessi in modo chiaro e accessibile.