
Hai ricevuto nella tua casella di posta un’email apparentemente inviata da [email protected] (o varianti simili) che ti comunica il blocco del tuo account Amazon e ti invita a “verificare i dati di fatturazione”? Si tratta di una truffa di phishing che circola con varie versioni dal 2020 e che, nel 2026, è ancora particolarmente attiva con varianti sempre più sofisticate.
In questa guida vediamo come riconoscere immediatamente l’email truffa, cosa fare se hai già cliccato sul link, quali sono le nuove varianti di phishing Amazon che circolano negli ultimi mesi e perché Amazon è uno dei marchi più imitati al mondo nelle campagne di phishing.

Cos’è la truffa “Alert account update Amazon”
La truffa “Alert account update” è una campagna di phishing brand spoofing che imita le comunicazioni ufficiali di Amazon per indurre la vittima a consegnare credenziali di accesso, dati della carta di credito e informazioni personali. Il meccanismo è semplice ma efficace: la vittima riceve un’email che annuncia il blocco del proprio account Amazon a causa di una presunta “discrepanza nei dati di fatturazione” e viene invitata a cliccare un link per “verificare l’identità” e sbloccare il profilo.
Il testo dell’email originale, ancora oggi in circolazione con piccole variazioni, recita più o meno così: “Saluti da Amazon. Abbiamo bloccato il tuo account Amazon e tutti gli ordini in sospeso. Le informazioni di fatturazione fornite non corrispondono alle informazioni registrate con l’emittente della carta. Per risolvere questo problema, verifica ora il nome di fatturazione, l’indirizzo e il numero di telefono.”
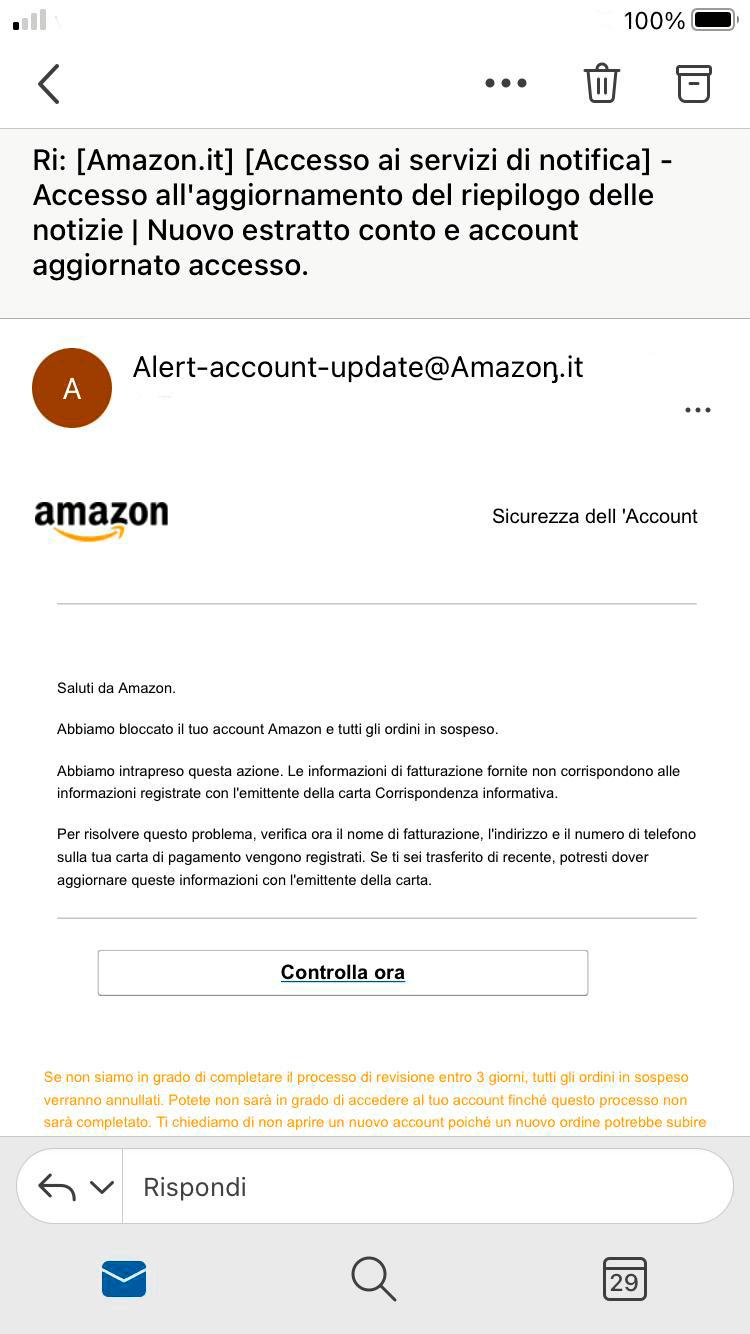
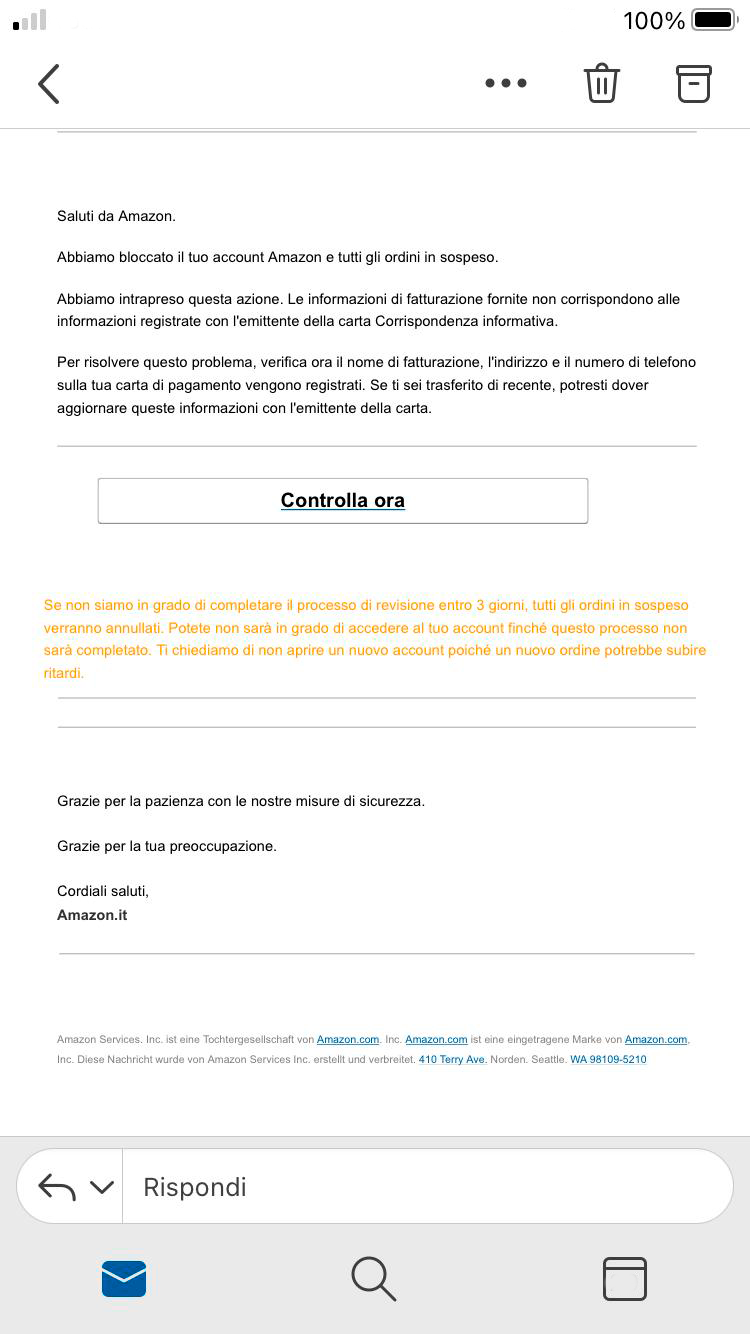
Cliccando sul link, la vittima viene reindirizzata a una pagina di login contraffatta che imita graficamente quella di Amazon. Una volta inserite email e password, l’utente riceve un finto messaggio di conferma (“il tuo account è stato sbloccato”), ma in realtà le credenziali sono state appena rubate. Nei minuti successivi, l’attaccante accede al vero account Amazon della vittima, sottrae i dati salvati (indirizzo, numero di telefono, ultimi quattro numeri della carta) e nei casi peggiori effettua ordini fraudolenti utilizzando il saldo o le carte registrate.
Come riconoscere l’email truffa
L’email “Alert account update” è particolarmente insidiosa perché, a prima vista, sembra credibile: il logo Amazon è quello vero, il layout grafico è curato e il tono è formalmente corretto. Però se osservi con attenzione, ci sono diversi segnali che la smascherano.
Il primo elemento da controllare sempre è l’indirizzo del mittente. Le comunicazioni reali di Amazon arrivano da domini ufficiali come @amazon.it, @amazon.com o @email.amazon.it. Le email truffa utilizzano invece varianti ingannevoli: @amazoη.it (con la “n” greca al posto della “n” latina), @amaz0n-support.com, @amazon-verify.net o domini completamente diversi mascherati dietro un nome visualizzato che dice “Amazon”. Una tecnica particolarmente subdola, in crescita nel 2025-2026, sfrutta i caratteri Unicode omoglifi: lettere di alfabeti diversi (cirillico, greco) che hanno aspetto identico ai caratteri latini ma sono tecnicamente differenti. Per Google e per il filtro antispam, il dominio appare come “amazon” ma in realtà punta a un server completamente diverso.
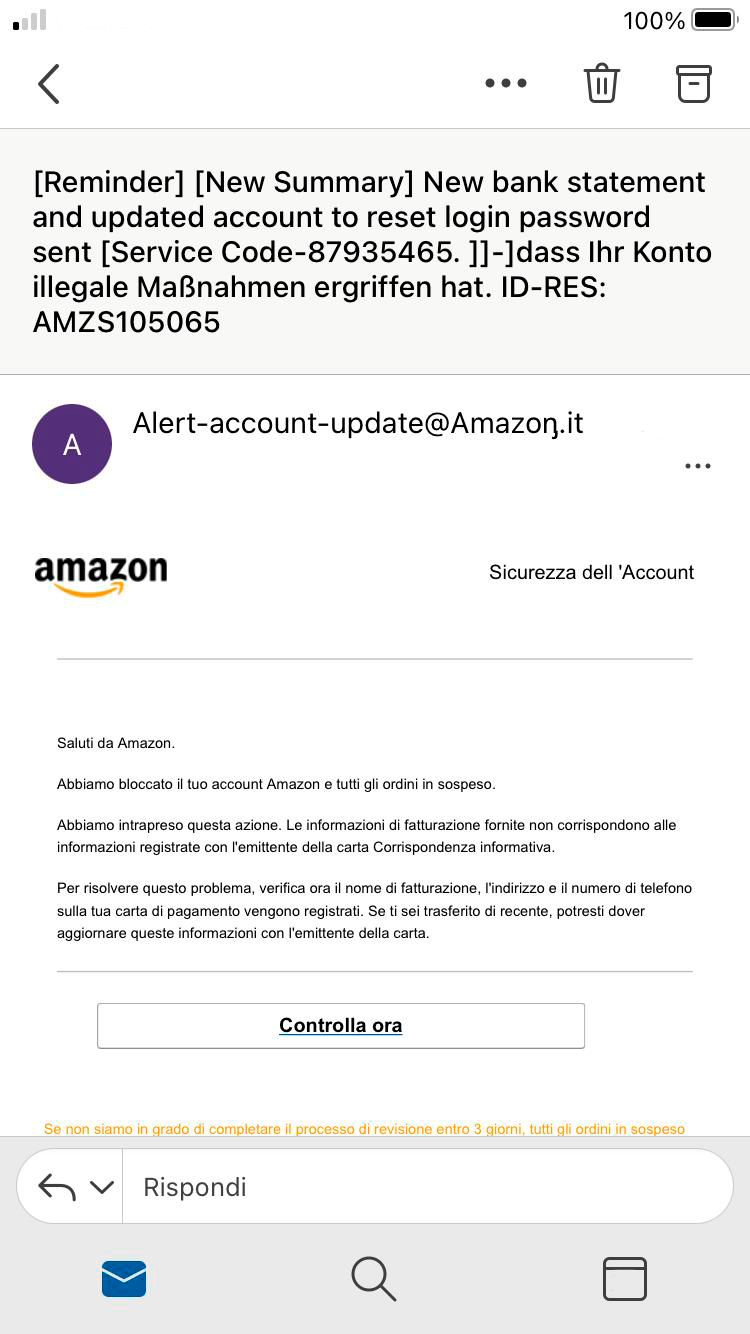
Il secondo segnale è il tono d’urgenza. Amazon non blocca mai gli account in modo improvviso e non chiede mai di “verificare i dati immediatamente” tramite email. Qualsiasi comunicazione reale che richieda azioni sull’account può essere verificata accedendo direttamente al sito di Amazon dal browser (digitando manualmente l’indirizzo), mai cliccando link nelle email.
Il terzo elemento riguarda l’aspetto del link. Passando il mouse sopra il pulsante “Verifica ora” o “Sblocca il tuo account” senza cliccare, nella barra di stato del browser compare l’URL reale di destinazione: nelle email truffa è quasi sempre un dominio diverso da amazon.it, spesso con stringhe di caratteri sospette o domini di terzo livello come amazon-it.verifica-account.xyz.

Altri segnali secondari ma utili sono errori grammaticali o sintattici (il testo originale dell’email truffa, per esempio, contiene la frase “Le informazioni di fatturazione fornite non corrispondono alle informazioni registrate con l’emittente della carta Corrispondenza informativa” — chiaramente tradotta automaticamente), saluti generici come “Gentile cliente” invece del tuo nome reale registrato su Amazon, e la richiesta di dati che Amazon ha già (numero di carta, indirizzo, telefono): Amazon non ti chiederà mai di “ri-confermare” informazioni che già conosce.
Cosa fare se hai cliccato sul link
Se hai aperto il link dell’email truffa o, peggio, hai inserito le tue credenziali Amazon nella pagina contraffatta, la prima regola è non farsi prendere dal panico ma agire rapidamente. Cliccare un link non infetta automaticamente il computer e, soprattutto, non significa aver compromesso definitivamente l’account: dipende da cosa hai fatto dopo.
Il passaggio più urgente è cambiare immediatamente la password del tuo account Amazon accedendo direttamente al sito amazon.it (mai dal link dell’email). Vai nelle impostazioni dell’account, sezione “Accesso e sicurezza”, e modifica la password. Se Amazon ti propone di attivare l’autenticazione a due fattori, attivala subito: è la protezione più efficace contro questo tipo di attacchi, perché anche se i criminali hanno la tua password, senza il secondo fattore non possono entrare.

Subito dopo, controlla la cronologia degli ordini recenti e gli accessi al tuo account. Amazon mostra nella sezione “Accesso e sicurezza” gli ultimi dispositivi che hanno effettuato il login: se vedi accessi da posizioni geografiche o dispositivi che non riconosci, segnalalo immediatamente al supporto Amazon attraverso il sito ufficiale.
Se hai inserito anche i dati della carta di credito nella pagina contraffatta, contatta immediatamente la tua banca per bloccare la carta e richiederne l’emissione di una nuova. Attiva monitoraggi antifrode per ricevere notifiche su ogni transazione e verifica le ultime operazioni: i criminali agiscono spesso entro poche ore dal furto delle credenziali.
Infine, se utilizzi la stessa password per altri servizi (pratica fortemente sconsigliata ma molto diffusa), cambiala anche su quelli. I criminali, ottenute credenziali Amazon, le testano automaticamente su Gmail, Microsoft 365, social network e siti di home banking attraverso tecniche di credential stuffing.
Le nuove varianti del phishing Amazon nel 2026
Negli ultimi anni la truffa “Alert account update” si è evoluta e ha generato diverse varianti, alcune molto più sofisticate dell’originale. Conoscerle è il primo passo per riconoscerle.
Una delle versioni più diffuse oggi è la truffa del falso rimborso: la vittima riceve un’email che la informa di avere “un rimborso in attesa di accredito” per un acquisto problematico, e viene invitata a cliccare un link per “incassare” l’importo. La pagina di destinazione chiede di inserire i dati della carta per ricevere il rimborso, ma in realtà serve a sottrarli.

Sempre più frequente è la truffa del falso ordine: l’email annuncia un acquisto di valore elevato che la vittima non ha effettuato (spesso elettronica costosa o gift card) e invita a cliccare per “annullare l’ordine fraudolento”. Il link, ovviamente, porta alla solita pagina di phishing.
Una variante tecnica che sta crescendo molto è il phishing via Amazon SES. Amazon Simple Email Service è il servizio cloud di Amazon Web Services per inviare email professionali. I criminali aprono account AWS legittimi e li utilizzano per inviare email di phishing che, dal punto di vista tecnico, partono effettivamente dai server di Amazon. Per i filtri antispam queste email sono difficilissime da bloccare perché i server di Amazon hanno reputazione altissima. Il mittente visualizzato resta sempre fasullo, ma l’intera infrastruttura tecnica della comunicazione è “pulita”.
L’ultima frontiera è il phishing AI-generated. Con la diffusione di modelli linguistici avanzati, i criminali producono email di phishing senza errori grammaticali, perfettamente tradotte e personalizzate in base ai dati raccolti su data breach precedenti. Le tipiche frasi sgrammaticate che fino a pochi anni fa erano il principale campanello d’allarme stanno scomparendo: il livello di credibilità delle email truffa è significativamente aumentato.
Perché Amazon è uno dei brand più imitati dai phisher
Secondo i report periodici di società di cybersecurity come Check Point Software e Cofense, Amazon è da anni nella top 5 dei brand più imitati al mondo nelle campagne di phishing, spesso al primo o secondo posto, alternandosi con Microsoft, Google e DHL. Le ragioni sono semplici: Amazon ha centinaia di milioni di clienti attivi nel mondo, il marchio gode di altissima fiducia, e le persone sono abituate a ricevere comunicazioni autentiche relative a ordini, spedizioni e rimborsi.
Per i criminali, costruire una campagna di phishing “Amazon” significa avere un’altissima probabilità che l’email venga effettivamente aperta e letta: un destinatario casuale ha circa il 50% di probabilità di essere realmente un cliente Amazon, quindi il messaggio sembra subito plausibile. Non è una caratteristica negativa di Amazon, ma una conseguenza diretta della sua diffusione: lo stesso vale per altri grandi marchi come Microsoft (account Office), Google (account Gmail), Poste Italiane e i principali istituti bancari italiani.
Amazon, da parte sua, investe enormi risorse nel contrastare il phishing che imita il proprio marchio. Sul sito ufficiale esiste una pagina dedicata alle segnalazioni (“Identificare i messaggi falsi”), dove è possibile inoltrare email sospette per la verifica e per la rimozione dei domini malevoli.
Phishing Amazon nel contesto aziendale
Il phishing che imita Amazon non è solo un problema dei privati: le aziende italiane sono target frequente di queste campagne, specialmente quelle che utilizzano account Amazon Business per gli acquisti aziendali. Un dipendente del reparto acquisti che riceve un’email “Alert account update” sul proprio computer aziendale può, in pochi click, esporre le credenziali Amazon Business dell’intera organizzazione, con accesso a metodi di pagamento aziendali, indirizzi di consegna, storico ordini e dati di fatturazione.
Le conseguenze in ambito aziendale sono spesso più gravi: oltre al furto economico diretto, il phishing Amazon può essere la porta d’ingresso per attacchi più ampi. Un attaccante che ottiene le credenziali email di un dipendente attraverso una pagina di login contraffatta può successivamente accedere a tutta la posta aziendale, alle credenziali salvate nel browser, ai sistemi cloud collegati e avviare campagne di Business Email Compromise (BEC) dall’interno dell’organizzazione, con effetti potenzialmente devastanti.
Per le aziende, contrastare queste minacce richiede un approccio integrato: filtri email avanzati capaci di intercettare il phishing anche quando arriva da infrastrutture legittime come Amazon SES, autenticazione a più fattori obbligatoria su tutti gli account aziendali, endpoint protection per bloccare il download di malware in caso di click accidentale, e soprattutto form
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.