
Come funziona la truffa
Negli ultimi mesi si sta registrando un aumento significativo delle truffe phishing specificamente indirizzate agli account aziendali attivi su Facebook e Instagram. I criminali informatici sfruttano falsi avvisi di violazione delle policy per convincere gli amministratori a cliccare su link fraudolenti e inserire le proprie credenziali.
Questa variante della truffa non utilizza chatbot, ma si basa su e-mail ingannevoli e siti web fake che imitano in modo credibile le pagine ufficiali di Meta.
Gli attacchi sfruttano la fiducia degli utenti nel supporto tecnico di Meta e l’urgenza generata da notifiche allarmanti.
Esempi reali di phishing ai danni di aziende
Esempio 1

In questo esempio in italiano, si fa leva sulla violazione dei “Termini e condizioni” e si invita a cliccare su un link apparentemente tecnico per risolvere il problema. Il dominio utilizzato, tuttavia, non ha nulla a che vedere con Meta.
Esempio 2
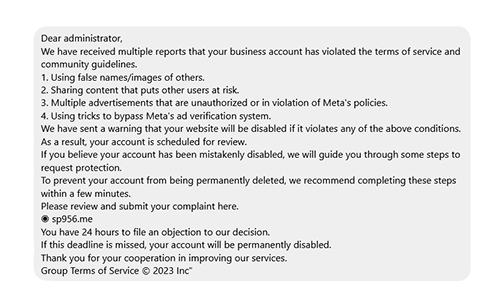
In questo caso, il messaggio elenca diverse presunte violazioni e invita l’utente a inviare un reclamo tramite un link esterno. Anche qui il dominio (sp956.me) non è ufficiale e serve solo a rubare le credenziali.
Esempio 3

Questo terzo messaggio, molto più elaborato, minaccia la rimozione definitiva della pagina Facebook per violazione dei diritti di proprietà intellettuale. Invita l’utente a presentare ricorso attraverso un sito truffaldino che imita la community di supporto Meta.
Perché questa truffa funziona
Queste truffe si basano su tecniche di ingegneria sociale ben congegnate.
I criminali sfruttano l’urgenza e la paura di perdere un account aziendale vitale, l’aspetto visivo professionale dei messaggi, e l’imitazione accurata delle policy ufficiali. A tutto questo si aggiunge la registrazione di domini web molto simili a quelli legittimi, fattore che aumenta la probabilità di successo dell’attacco.
Una volta ottenute le credenziali, i truffatori possono bloccare l’accesso all’account, avviare campagne pubblicitarie fraudolente e raccogliere dati sensibili.
Come proteggersi dalle truffe phishing con siti fake
Per difendersi è fondamentale adottare misure tecniche e procedurali.
Prima di tutto, è essenziale verificare sempre il dominio dei siti web su cui si inseriscono credenziali, evitando di cliccare su link ricevuti via e-mail o messaggio privato se non se ne conosce la provenienza.
L’autenticazione a due fattori (2FA) dovrebbe essere attivata su tutti gli account aziendali, accompagnata da sessioni di formazione specifiche per i team coinvolti nella gestione dei social aziendali. Il framework NIST CSF, così come le linee guida ISO/IEC 27001, raccomandano una gestione consapevole delle credenziali e l’adozione di procedure anti-phishing nei processi aziendali.
In caso di sospetto phishing, è opportuno inoltrare il messaggio a [email protected] e gestire l’eventuale compromissione dell’account solo tramite i canali ufficiali: https://www.facebook.com/hacked
Le linee guida ufficiali di Meta per riconoscere il phishing
Meta mette a disposizione una guida ufficiale per aiutare gli utenti a distinguere i messaggi autentici da quelli fraudolenti.
Ad esempio, Meta:
- non chiederà mai la tua password via e-mail
- non invierà messaggi con errori grammaticali
- non ti reindirizzerà verso domini che non terminano in .facebook.com o .instagram.com.
Conclusione
Queste campagne di phishing rappresentano un serio pericolo per le aziende che gestiscono account social. Anche senza l’uso di chatbot, i truffatori riescono a creare messaggi estremamente credibili e mirati. Restare aggiornati, formare il proprio team e applicare misure preventive sono oggi azioni indispensabili per proteggere l’identità digitale della propria organizzazione.
Se la tua azienda desidera eseguire un audit di sicurezza sugli account social aziendali, implementare policy di prevenzione anti-phishing in linea con ISO/IEC 27001 o NIST, oppure ricevere formazione tecnica specifica per il team marketing e comunicazione.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.