
È possibile eseguire un attacco informatico partendo da un semplice azione di copia e incolla?
Esiste una famiglia di malware in grado di farlo, il suo nome è Clipper. In questo articolo viene illustrato il suo funzionamento e il ritrovamento di alcuni di essi in versioni di Whatsapp e Telegram malevole che si spacciano per ufficiali.
Cosa fa un clipper malware
Un malware clipper è programmato per ottenere e/o alterare ciò che si trova all’interno della clipboard del dispositivo colpito.
La clipboard è la memoria utilizzata per salvare il contenuto selezionato durante le operazioni di copia e incolla.
Infatti, molto spesso si copiano stringhe che risultano scomode da ricopiare manualmente, soprattutto se si tratta di codici IBAN o di indirizzi di portafogli di criptovaluta.
L’obiettivo di un clipper è proprio cercare di ottenere questi dati ogni volta che vengono copiati nella clipboard.
Dopodiché, prima di essere incollate, vengono alterate in modo che la vittima, invece di trasferire denaro alla persona a cui lo vuole inviare, lo trasferisca agli attaccanti. Molti di questi attacchi riescono ad andare a segno perché di solito non si presta attenzione a confrontare gli indirizzi copiati, proprio perché lunghi e ostici da leggere.
Generalmente un clipper si cela dietro applicazioni o programmi che vengono scaricati da siti web fraudolenti che talvolta si spacciano per ufficiali. Si tratta quindi di un malware di tipo trojan. I dispositivi maggiormente minacciati sono quelli Windows e Android.
Malware clipper in false app di messaggistica istantanea
Una ricerca condotta da ESET ha individuato false applicazioni WhatsApp e Telegram che nascondono al loro interno proprio un clipper.
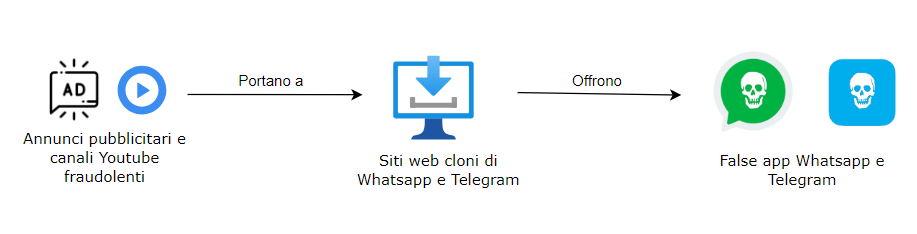
I siti Internet che distribuiscono il software fraudolento si sono sponsorizzati attraverso Google Ads (che erroneamente considerava i servizi offerti come affidabili) e falsi canali YouTube.
Queste applicazioni malevole funzionano come le vere applicazioni di messaggistica istantanea.
Per realizzare il falso Whatsapp è stato scomposto il suo file binario e ricostruito aggiungendo il clipper. Per creare il falso Telegram è stato più semplice: è bastato utilizzare direttamente il codice dell’app autentica (trattandosi di un software open-source) e inserire al suo interno il malware.
Il bersaglio di questa campagna fraudolenta sono i possessori di dispositivi Windows e Android.
Le versioni delle applicazioni offerte, infatti, sono sia per desktop che per mobile.
Inoltre, pare che gli autori di questi attacchi si siano concentrati sugli utenti cinesi. È risaputo, infatti, che WhatsApp e Telegram sono off-limit in Cina (WhatsApp dal 2017, Telegram dal 2015). Bisogna inoltre considerare il fatto che i servizi Google sono inaccessibili all’interno del territorio cinese. Si cerca dunque di ottenere queste applicazioni per vie traverse.
Ed è qui che le sponsorizzazioni di Google Ads e dei finti canali YouTube tornano utili per gli attaccanti.
I siti che contengono queste app malevole vengono infatti messi in primo piano nei risultati di ricerca, in modo da adescare quanta più utenza possibile.
L’obiettivo del malware presente in queste app di messaggistica è intercettare tutte le comunicazioni degli utenti che la usano. Ogni volta che si invia o riceve un indirizzo di un portafoglio di criptovaluta, questo viene sostituito da un altro indirizzo collegato al portafoglio dell’attaccante.
Clipper per Android
I falsi Whatsapp e Telegram per i dispositivi Android sono progettati principalmente per intercettare le chat delle vittime. Intercettando queste comunicazioni, gli attaccanti scambiano gli indirizzi dei portafogli di criptovaluta con i propri. Possono anche estrapolare informazioni sensibili che aiutano i cybercriminali a rubare i fondi bitcoin dell’utente.
Chi utilizza una versione Telegram compromessa vedrà il proprio indirizzo fino al riavvio dell’app. Dopo il riavvio verrà visualizzato l’indirizzo dell’attaccante. Quelli che utilizzano il falso Whatsapp, invece, continueranno a visualizzare il proprio indirizzo, ma i destinatari visualizzeranno l’indirizzo dell’attaccante. All’interno di queste applicazioni sono state individuate quattro categorie di malware clipper diversi tra loro.
Nella prima categoria rientrano i clipper presenti nelle app Telegram contraffatte che implementato un plug-in di machine learning chiamato ML Kit. Questo tool utilizza l’OCR (Optical Character Recognition) per individuare ogni forma di testo presente all’interno degli screenshot salvati all’interno del dispositivo infetto. In questo caso, l’obiettivo è quello di appropriarsi delle cosiddette “seed phrases” (o “recovery phrases”). Si tratta di una sequenza di parole creata da un portafoglio di criptovaluta per poter accedere al suo interno invece di utilizzare la chiave privata. Una volta ottenuta la seed phrase, gli attaccanti possono prelevarne il contenuto direttamente dal portafoglio stesso.
Nella seconda categoria rientrano i clipper con le funzionalità più semplici rispetto alle altre tre. Presenti sia su Whatsapp che su Telegram, si limitano semplicemente a scambiare gli indirizzi dei portafogli bitcoin, oltre agli indirizzi dei portafogli, Ethereum, Tron, Monero e Binance.
Nella terza categoria rientrano i clipper che monitorano le chat di Telegram alla ricerca di parole chiave come “banca”, “account” o “indirizzo”. Quando viene individuata una di queste parole, l’intero messaggio in cui è presente viene inviato al server dell’attaccante.
Nell’ultima categoria rientrano i clipper che, oltre a scambiare gli indirizzi dei portafogli, sono anche in grado di estrapolare i dati del dispositivo della vittima.
I dati che si possono ottenere sono:
- File di configurazione
- Numero di telefono
- Informazioni del dispositivo
- Immagini salvate nel dispositivo
- Altre applicazioni installate nel dispositivo
Clipper per Windows
Per Windows sono state invece individuate due categorie di malware clipper, presenti nelle false versioni desktop di Telegram.
Nella prima categoria rientrano i clipper distribuiti come un eseguibile contenente tutte le dipendenze e informazioni necessarie.
Così non è necessaria nessuna installazione dopo l’esecuzione del programma. La vittima quindi non si accorge che c’è qualcosa che non va. I malware appartenenti a questa categoria sono in grado di individuare all’interno dei messaggi inviati indirizzi di criptovaluta, in particolare bitcoin, Ethereum e Tron. Inoltre, riesce ad intercettare le normali comunicazioni e a spiare tutti i messaggi salvati, i canali e i gruppi.
Nella seconda categoria rientrano i clipper installabili come una versione legittima di Telegram.
Tuttavia, a differenza di un installer autentico, in quello contraffatto sono presenti due file aggiuntivi. Questi contengono rispettivamente l’indirizzo di un server Command and Control e un ID utilizzato per comunicare con il server.
Oltre allo scambio di indirizzi dei portafogli di criptovaluta, questa categoria di clipper può anche rubare il numero di telefono e le credenziali Telegram della vittima. Quando la vittima vuole accedere da un nuovo dispositivo deve inserire il codice di autenticazione mandato dal suo account Telegram.
Il codice, una volta inviato, viene immediatamente intercettato dal malware. In questo modo i cybercriminali di ottengono il codice di verifica e la password opzionale dell’account. Questo clipper fa in modo che il mittente che usa il falso Telegram continui a vedere il suo indirizzo originale, e che il destinatario veda quello dell’attaccante.
Come prevenire la minaccia dei malware clipper
I siti web e i canali YouTube che sponsorizzavano il download di queste applicazioni fraudolente sono stati segnalati e cancellati.
Se non si vuole però rischiare di subire questo tipo di attacchi, è opportuno prestare ascolto a queste indicazioni:
- Le applicazioni vanno esclusivamente scaricate da store ufficiali ed affidabili, come il Google Play Store.
- Non si devono salvare sul proprio dispositivo dati sensibili, soprattutto se non sono cifrate in qualche modo. Non bisogna salvare queste informazioni nemmeno sottoforma di screenshot.
- Se si teme di aver installato versioni false di Whatsapp e Telegram, bisogna rimuoverle manualmente.
- Se è stata installata una versione desktop di Telegram e si vuole verificare che sia legittima, basta controllare il file contenente la firma digitale e vedere se appartiene a Telegram FZ-LLC.
- Usare un buon antivirus può essere d’aiuto nell’individuare eventuali file malevoli presenti all’interno della macchina.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.