
Hai investito tempo e risorse nel sito web della tua azienda, ma c’è un aspetto che spesso viene trascurato: la sua sicurezza. Ogni anno migliaia di siti vengono violati e trasformati in veicoli di attacco, con conseguenze pesanti. Un sito web compromesso può infettare i visitatori, sottrarre i dati dei clienti, subire un blocco totale e, non da ultimo, danneggiare in modo duraturo la reputazione dell’azienda.
La buona notizia è che proteggere un sito web è possibile, con le giuste pratiche e gli strumenti adeguati. In questa guida vediamo quali sono le minacce più diffuse, come prevenirle e come garantire nel tempo la sicurezza del tuo sito web.
Cosa significa proteggere un sito web
Proteggere un sito web significa metterlo in condizione di resistere ai tentativi di attacco che ogni giorno colpiscono i server e le applicazioni web esposte su internet. Un sito non adeguatamente protetto è vulnerabile su più fronti: può essere violato per rubare i dati degli utenti, modificato per diffondere malware, messo fuori uso o sfruttato per danneggiare la reputazione dell’azienda che rappresenta. Un rischio concreto soprattutto per chi gestisce un e-commerce o raccoglie dati dei clienti.
L’insieme delle pratiche e delle tecnologie che migliorano la sicurezza dei siti prende il nome di website security. Non si tratta di un singolo intervento, ma di un processo continuo: le minacce evolvono, e con loro devono evolvere le difese.
Perché un sito viene attaccato e cosa si rischia
Un equivoco molto diffuso, soprattutto tra le piccole imprese, è pensare “il mio sito è troppo piccolo per interessare agli hacker”. È un errore pericoloso: la maggior parte degli attacchi ai siti web è automatica e indiscriminata. Non sceglie la vittima, ma scansiona la rete alla ricerca di qualsiasi sito con una vulnerabilità nota da sfruttare. Un sito piccolo e poco protetto è quindi un bersaglio più facile di un grande portale ben difeso.
Le conseguenze di un sito compromesso sono concrete e si sommano su più fronti:
- furto dei dati dei clienti, con possibili sanzioni per violazione del GDPR se sono coinvolti dati personali;
- danno reputazionale: un visitatore infettato o avvisato dal browser che il sito è “non sicuro” difficilmente tornerà, e il danno d’immagine è difficile da recuperare;
- blocco dell’attività, soprattutto per gli e-commerce, dove ogni ora offline è mancato fatturato;
- penalizzazioni SEO: Google segnala e declassa i siti compromessi, facendo crollare la visibilità sui motori di ricerca;
- l’uso del sito come base per altri attacchi, all’insaputa del proprietario, che diventa così complice inconsapevole.
Le principali minacce ai siti web
Conoscere i tipi di attacco più diffusi è il primo passo per difendersi.
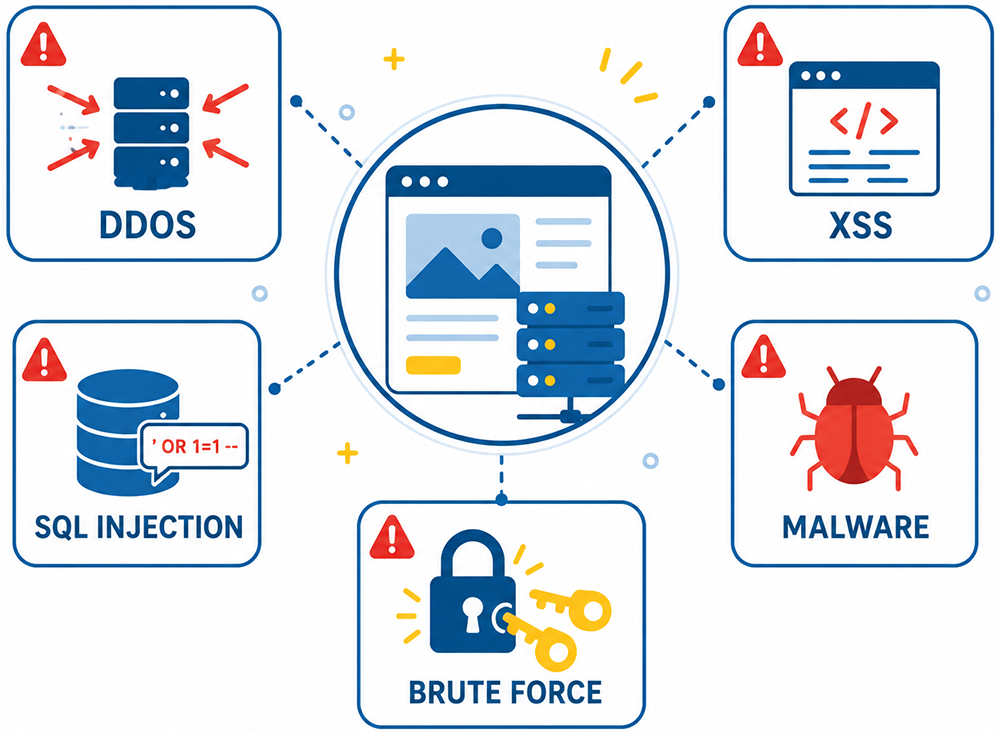
cco le minacce più rilevanti per un sito o un’applicazione web:
- Attacchi DDoS: un Distributed Denial of Service bombarda il server con un’enorme quantità di richieste simultanee, generate da una rete di dispositivi infetti, fino a saturarlo e mandarlo offline;
- Cross-Site Scripting (XSS): l’attaccante inserisce codice malevolo in una pagina vulnerabile, che viene poi eseguito nel browser dei visitatori per rubare dati o reindirizzarli su siti infetti;
- SQL Injection: sfruttando campi di input non protetti, l’attaccante inietta comandi che manipolano il database del sito, potendo leggere, modificare o cancellare i dati, comprese le credenziali degli utenti;
- Malware injection: codice dannoso viene inserito nel sito per infettare i visitatori o trasformare il sito stesso in uno strumento di attacco;
- Credenziali deboli e accessi non protetti: password deboli e pannelli di amministrazione esposti sono tra le porte d’ingresso più sfruttate, spesso tramite attacchi di forza bruta automatizzati.
Molte di queste vulnerabilità rientrano nella classifica OWASP Top 10, il riferimento internazionale che elenca i dieci rischi di sicurezza più critici per le applicazioni web e che rappresenta lo standard su cui si basano le analisi di sicurezza professionali.
Analizza il tuo sito
Come difendere un sito web: le buone pratiche
Esistono misure concrete che riducono in modo sensibile il rischio di subire un attacco. Ecco le principali.
Mantenere aggiornati CMS, plugin e temi
La maggior parte dei siti violati lo è a causa di software non aggiornato. I CMS come WordPress, insieme a plugin e temi, ricevono aggiornamenti che correggono vulnerabilità note: rimandarli significa lasciare porte aperte agli attaccanti, che spesso sfruttano falle già corrette contando proprio sulla lentezza degli aggiornamenti. Un servizio di patch management garantisce che le patch siano applicate con tempestività su tutti i componenti.
Gestire con attenzione utenti e permessi
Ogni CMS permette di creare profili utente con diversi livelli di autorizzazione. Il principio da seguire è quello del privilegio minimo: assegnare a ciascun utente solo i permessi strettamente necessari a svolgere il proprio compito. In pratica, questo significa limitare al minimo il numero di account con privilegi di amministratore, assegnare agli altri ruoli più bassi (come “editor” o “autore”) e rivedere periodicamente gli accessi, rimuovendo quelli non più necessari. Un account compromesso con pochi privilegi causa danni molto più limitati di un account amministratore. A questo si aggiungono password robuste e autenticazione a due fattori sugli accessi critici.
Usare la crittografia per le comunicazioni
Ogni volta che un utente visita un sito, scambia con esso pacchetti di dati. Se questi non sono cifrati, possono essere intercettati da terzi lungo il percorso, con tecniche come il man in the middle. Per questo è indispensabile proteggere le comunicazioni con la crittografia, soprattutto quando l’utente inserisce dati sensibili o effettua pagamenti.
Affidarsi a strumenti di sicurezza affidabili
Esistono numerosi strumenti di sicurezza per i siti web, alcuni anche gratuiti, che offrono protezioni come i firewall applicativi (WAF), la scansione malware e il blocco automatico degli accessi sospetti. Vanno però scelti tra soluzioni riconosciute e, soprattutto, mantenuti costantemente aggiornati: uno strumento di sicurezza obsoleto offre una falsa sensazione di protezione.
HTTPS e certificato SSL: cosa garantiscono davvero
Avrai notato il lucchetto accanto alla barra degli indirizzi di molti siti: indica che la connessione utilizza un certificato SSL/TLS e che i dati scambiati sono cifrati. Per un sito aziendale, e a maggior ragione per un e-commerce, disporre di un certificato SSL è oggi imprescindibile: è anche un fattore che Google considera per il posizionamento.
Attenzione però a un equivoco diffuso e pericoloso: il lucchetto certifica che la connessione è cifrata, non che il sito sia affidabile. Anche moltissimi siti fraudolenti usano regolarmente HTTPS proprio per apparire sicuri, dato che ottenere un certificato è gratuito e immediato. Per il proprietario di un sito, quindi, l’SSL è un requisito minimo indispensabile, ma è solo una parte della sicurezza complessiva: da solo non protegge da XSS, SQL injection o software vulnerabile. Confondere “connessione cifrata” con “sito sicuro” è uno degli errori più comuni in tema di sicurezza web.
Il Web Vulnerability Assessment
Adottare le buone pratiche è fondamentale, ma come si fa a sapere con certezza se un sito è davvero sicuro? La risposta è un test specifico: il Web Vulnerability Assessment.
Si tratta di un’analisi che individua e classifica tutte le vulnerabilità di un sito o di un’applicazione web (e-commerce, gestionali web-based, portali) prima che vengano sfruttate da un attaccante. Concretamente, il processo prevede la scansione del sito alla ricerca di vulnerabilità note, l’analisi dei punti deboli individuati con una classificazione in base alla gravità, e infine un report che indica all’azienda quali falle correggere e con quale priorità, insieme alle istruzioni tecniche per farlo.
È lo strumento più concreto per trasformare la sicurezza del sito da speranza a certezza verificata. E poiché nuove vulnerabilità emergono di continuo, ripetere il test periodicamente è il modo migliore per mantenere la protezione nel tempo, invece di considerarla un traguardo raggiunto una volta per tutte.
Il sito web della tua azienda è davvero sicuro?
Con il Web Vulnerability Assessment di Onorato Informatica individuiamo le vulnerabilità del tuo sito prima degli attaccanti. Da oltre 20 anni proteggiamo le imprese italiane: oltre 5.000 clienti, SOC attivo 24/7, certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.