
Una premessa che nessun altro articolo ti darà: la maggior parte delle persone convinte di avere un “hacker nel telefono” in realtà non ne ha uno.
Hanno un telefono lento, una app che consuma batteria o hanno appena visto un pop-up allarmistico mentre navigavano.
Prima di entrare in panico — e prima di scaricare il primo “antivirus miracoloso” che vi propongono — leggete questa guida.
- La verità scomoda
- Il pop-up “Il tuo iPhone è stato hackerato”
- Quattro scenari, quattro problemi diversi
- I segnali che non sono prove
- Come capire cosa sta davvero succedendo
- Cosa fare, scenario per scenario
- Tre cose da non fare (mai)
- Quando ha senso parlare con un professionista della sicurezza
La verità scomoda
Questo articolo è scritto da chi si occupa di sicurezza informatica per aziende.
Non vendiamo antivirus per privati, non sponsorizziamo VPN, non abbiamo interesse a spaventarti. Ti diremo cosa fare davvero, cosa non fare, e — soprattutto — partiamo da una verità che la maggior parte degli articoli su questo argomento si guarda bene dal dirti.
Il pop-up “Il tuo iPhone è stato hackerato”
Capita a chiunque navighi un po’ con Safari, di solito mentre si cerca qualcosa di banale.
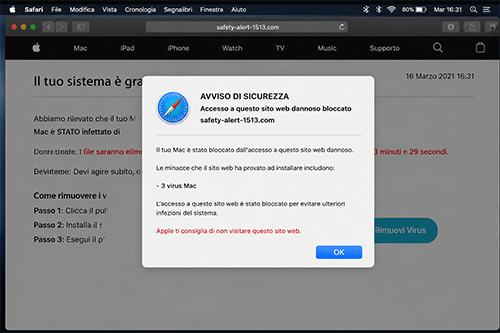
Compare un avviso a tutto schermo che dice che il telefono è infetto, che 14 virus sono stati rilevati, che bisogna installare immediatamente una app “Apple Security” o chiamare un numero verde.
Niente di tutto questo è reale.
Apple non manda avvisi del genere via browser. Quei pop-up sono pagine web fatte apposta per spaventare e portare l’utente a installare app malevole o a chiamare finti tecnici che, una volta al telefono, ti chiedono di concedere il controllo remoto del dispositivo.
La cosa giusta da fare è semplice: chiudi la scheda di Safari e svuota cronologia e dati del sito.
- Su iPhone vai in Impostazioni → Safari → Cancella dati siti web e cronologia.
- Su Android è analogo dal menu di Chrome.
Se il pop-up si ripresenta su altre pagine, il problema è una delle estensioni del browser o un sito visitato di recente — non il telefono in sé.
Detto questo, andiamo agli scenari veri.
Quattro scenari, quattro problemi diversi
Quando qualcuno dice “ho un hacker nel telefono” può intendere quattro cose molto diverse fra loro.
Confonderle è il modo più rapido per applicare la cura sbagliata.
Il primo scenario è lo spyware, o stalkerware.
Qualcuno ha installato fisicamente sul tuo telefono un’app che monitora messaggi, posizione, chiamate. È meno frequente di quanto si pensi, ma quando succede, nella stragrande maggioranza dei casi è installato da qualcuno vicino: partner, ex, familiari, datori di lavoro. Non da hacker anonimi via Internet. Su questo torniamo dopo, perché è il caso più delicato.
Il secondo scenario, e di gran lunga il più comune, è l’account compromesso. Qui il telefono non c’entra niente.
Sono le credenziali di una tua email, di un social, di un servizio online ad essere finite in mani sbagliate — di solito a causa di un data breach su qualche sito dove avevi un account. Quando i contatti ricevono messaggi strani “dal tuo numero” o quando vedi accessi anomali al tuo account, è quasi sempre questo, non il telefono.
Il terzo scenario è il SIM swapping. Un truffatore, raccogliendo dati dai tuoi social, è riuscito a convincere il tuo operatore telefonico a trasferire il numero su una nuova SIM. È raro ma gravissimo, perché chi controlla il tuo numero riceve i tuoi SMS — compresi i codici della banca.
Il segnale tipico è netto: improvvisamente il telefono non prende più. Niente rete, niente chiamate, niente SMS.
Il quarto è il malware classico: hai installato un’app fuori dagli store ufficiali, hai cliccato su un link in un SMS sospetto, oppure hai un dispositivo con root o jailbreak che ha permesso a un’app malevola di prendere privilegi alti. Capita più su Android che su iPhone, e quasi sempre c’è stata, in qualche modo, una collaborazione inconsapevole da parte dell’utente.
Prima di intervenire, prova a capire onestamente in quale di queste quattro situazioni ti trovi. Le soluzioni cambiano molto.
I segnali che non sono prove
Buona parte dei sintomi che le persone attribuiscono a un attacco hanno spiegazioni innocue.
La batteria che si scarica in fretta dipende quasi sempre dall’invecchiamento fisico — dopo un paio d’anni è normale. Il telefono che si scalda è fisiologico sotto carico. La lentezza generale è il risultato di anni di app installate, storage pieno, sistema operativo più pesante. Un consumo dati leggermente sopra la norma può essere streaming, sincronizzazione cloud, aggiornamenti automatici. Tutte queste cose, da sole, non significano niente.
I segnali che invece valgono la pena di indagare sono altri.
- App che non ricordi di aver installato, soprattutto se hanno permessi di accessibilità o di amministrazione del dispositivo;
- Messaggi inviati a tua insaputa, segnalati da amici che ti chiedono se sei davvero tu che hai scritto;
- Notifiche di accesso ai tuoi account da città o dispositivi sconosciut;
- Pop-up pubblicitari che compaiono quando non stai usando alcuna app;
- Una bolletta telefonica anomala con servizi a sovrapprezzo attivati a tua insaputa;
- E, soprattutto, il segnale più netto in assoluto: il telefono che improvvisamente non prende più, quando un attimo prima funzionava.
Se almeno uno di questi è presente, passa alla diagnosi vera.
Come capire cosa sta davvero succedendo
Prima di fare qualunque cosa, fai una verifica fondamentale: gli accessi attivi ai tuoi account principali.
Fallo dal computer, non dal telefono. Ogni servizio importante — Google, Apple ID, Facebook, Instagram, WhatsApp, la tua banca — ha una sezione “Dispositivi connessi” o “Sessioni attive”. Se trovi un dispositivo che non riconosci, lì è il problema. E nella maggior parte dei casi, scoprirai che il telefono non c’entrava per niente: era un account.
Per WhatsApp in particolare, vai su Impostazioni → Dispositivi collegati e controlla che non ci siano collegamenti che non hai fatto tu. È il modo più diffuso oggi per “ascoltare” le conversazioni di qualcuno senza toccargli il telefono.
Subito dopo, dai un’occhiata alle app installate ordinate per data. Su Android cerca app con nomi generici, icone che imitano impostazioni di sistema, o app che hanno il permesso di accessibilità — è il permesso più sfruttato dagli spyware.
- Su iPhone controlla in Impostazioni → Generali → VPN e gestione dispositivo: se trovi un profilo di configurazione che non hai installato tu, è un segnale forte.
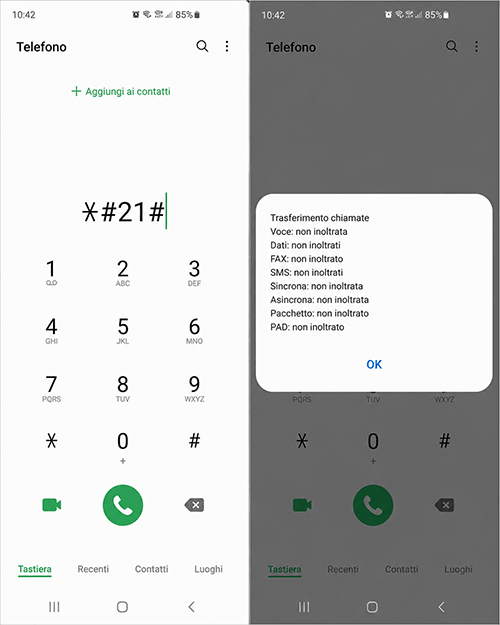
- Su Android puoi fare un altro controllo veloce. Apri il dialer e digita *#21#. Se vedi numeri sconosciuti tra le deviazioni di chiamate o SMS, qualcuno sta intercettando le tue comunicazioni. Per disattivare tutte le deviazioni in un colpo solo, digita ##002#.
Infine, vai su haveibeenpwned.com e inserisci la tua email principale. Ti dice se quella email è apparsa in qualche violazione di dati nota. Se sì, sai con certezza che almeno una delle tue password è stata pubblicata. Da lì discende molto del resto.
A questo punto dovresti avere un’idea più precisa di cosa sta succedendo.
Vediamo cosa fare.
Cosa fare, scenario per scenario
Se hai trovato un’app sospetta riconducibile a spyware — e sospetti che possa essere stata installata da una persona specifica vicina a te — fermati un attimo prima di disinstallarla. Rimuoverla all’improvviso comunica all’altra persona che hai scoperto la sorveglianza, e in certe situazioni questo può essere pericoloso.
Se la tua sicurezza personale è in dubbio, valuta prima di tutto la tua incolumità.
In Italia esiste un numero antiviolenza, il 1522, gratuito e attivo 24 ore su 24, anche per situazioni di stalking digitale. La Coalition Against Stalkerware (stopstalkerware.org/it) ha protocolli specifici per queste circostanze, ed esistono consulenti che sanno come gestire la documentazione delle prove prima della rimozione.
Se invece la situazione è sicura, fai screenshot dell’app trovata e dei suoi permessi, disinstallala (revocando prima il permesso di amministrazione dispositivo se ce l’ha), e — solo a quel punto — cambia tutte le password importanti da un altro dispositivo. Se le cambi dal telefono compromesso, lo spyware le legge ugualmente.
Per un account compromesso, la procedura è più semplice ma va fatta con metodo, sempre da un altro dispositivo.
Cambia la password, revoca tutte le sessioni attive, attiva l’autenticazione a due fattori (preferibilmente con un’app come Google Authenticator o con una passkey, meglio degli SMS), e — passaggio che molti dimenticano — controlla che nelle regole della casella email non ci sia un inoltro automatico verso un indirizzo sconosciuto. È un trucco vecchio ma ancora diffuso: anche dopo che cambi la password, l’attaccante continua a ricevere copia delle tue email finché l’inoltro è attivo.
Per un SIM swap c’è poco da fare in autonomia: contatta immediatamente il tuo operatore, anche da un altro telefono o da un negozio fisico, chiedendo il blocco della SIM rubata e il rilascio di una nuova. In parallelo, blocca le operazioni online della tua banca finché non hai recuperato il controllo del numero, e sporgi denuncia alla Polizia Postale. Il SIM swapping è un reato, e i tuoi dati sono ora nelle mani di qualcuno che potrebbe usarli per ulteriori truffe.
Per il malware classico, prova prima ad avviare il telefono in modalità sicura (su Android, tenendo premuto il pulsante di spegnimento e poi l’icona di spegnimento sullo schermo: di solito compare l’opzione “modalità provvisoria”). In modalità sicura le app di terze parti sono disabilitate e puoi disinstallare quella sospetta senza che ti blocchi. Riavvia normalmente e verifica se i sintomi sono spariti. Il factory reset è l’ultima opzione, non la prima — e va fatto con un’attenzione che spiego nel prossimo paragrafo.
Tre cose da non fare (mai)
La prima: non chiamare i numeri di “supporto tecnico” che compaiono nei pop-up.
Non sono Apple, non sono Google, non sono Microsoft. Sono call center di truffatori che, una volta al telefono, ti chiederanno di installare un’app di controllo remoto. È esattamente nel momento in cui chiamerai quel numero che avrai davvero un hacker nel telefono.
La seconda: non reinstallare ciecamente il backup precedente dopo un factory reset.
Se il malware era già attivo quando hai fatto l’ultimo backup, ripristinarlo significa tornare al punto di partenza. Dopo un reset, reinstalla le app manualmente dagli store ufficiali, e ripristina solo i dati personali (foto, contatti, documenti) — non i pacchetti delle applicazioni.
La terza: non condividere il problema sui social mentre lo stai risolvendo.
Annunciare “qualcuno mi ha hackerato il telefono, sto cambiando le password” è un invito ad attacchi secondari. Mentre cambi la password della banca, ti arriverà il finto SMS della banca che ti chiede di confermare. I criminali leggono i social pubblici, e seguono i loro bersagli.
Quando ha senso parlare con un professionista della sicurezza
Per la maggior parte dei casi descritti finora, le procedure indicate bastano.
Esistono però situazioni in cui il fai-da-te non è la strada giusta. Se sospetti uno stalkerware installato da una persona specifica e la situazione personale è complicata, un consulente può aiutarti a documentare senza compromettere le prove.
Se sei un dirigente, un imprenditore o un professionista che gestisce dati sensibili sul telefono — clienti, contratti, dati sanitari, informazioni aziendali riservate — una compromissione personale può trasformarsi in un incidente aziendale, con conseguenze sotto GDPR e, dal 2026, sotto la direttiva NIS2. E se hai subito o sospettato una frode bancaria collegata, oltre alla denuncia serve un’analisi tecnica per capire l’estensione reale del danno.
In tutti questi casi, conviene rivolgersi a chi fa sicurezza informatica di mestiere. Noi di Onorato ci occupiamo di scenari del genere per aziende e professionisti.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.