
Un abuso di Samsung Knox E-FOTA consente di bloccare completamente smartphone, legandoli a una gestione remota illegittima.
Nel settembre 2025, in Italia, diversi smartphone Samsung sono stati resi inutilizzabili da un attacco che non sfrutta una vulnerabilità classica di Android, ma un servizio pensato per la gestione aziendale dei dispositivi. I telefoni colpiti vengono bloccati a distanza e mostrano una richiesta di riscatto, lasciando gli utenti senza accesso ai propri dati e alle funzionalità di base.
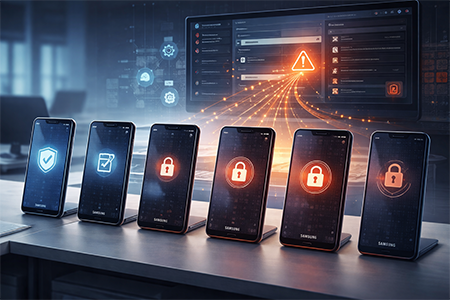
Il bersaglio di questa campagna è Samsung Knox E-FOTA, una piattaforma progettata per consentire alle aziende di gestire aggiornamenti, configurazioni e policy di sicurezza su intere flotte di dispositivi. In condizioni normali, si tratta di uno strumento legittimo e utile. In questo caso, però, l’accesso non autorizzato al servizio viene sfruttato per imporre blocchi remoti e trasformare un meccanismo di amministrazione in un vettore di estorsione.
Vediamo nel dettaglio di cosa si tratta.
Cos’è Samsung Knox E-FOTA e come funziona
Samsung Knox E-FOTA è una piattaforma di gestione pensata per contesti aziendali in cui vengono utilizzati grandi volumi di dispositivi mobili. Il suo scopo è consentire ai reparti IT di controllare la distribuzione degli aggiornamenti del sistema operativo Android, evitando installazioni automatiche non pianificate.
Attraverso questa piattaforma, gli amministratori possono decidere quando e quale versione di Android installare sui dispositivi aziendali. Negli ambienti professionali gli aggiornamenti sono un elemento critico, in quanto anche uno di questi può causare incompatibilità temporanee con applicazioni interne o software proprietari. E-FOTA permette, quindi, di posticipare gli aggiornamenti o, in alcuni casi, di mantenere una versione specifica del sistema operativo più a lungo.
Un’ulteriore funzionalità molto interessante è legata alla fase di test. Gli aggiornamenti possono essere distribuiti inizialmente a un numero limitato di dispositivi, così da verificare eventuali problemi prima dell’estensione a tutti gli altri. Questo consente ai team IT di intervenire in anticipo su applicazioni e servizi interni, riducendo il rischio di interruzioni operative.
Com’è facile intuire, un attacco ransomware a questa piattaforma rappresenta un serio problema.
Il caso italiano: tre dispositivi bloccati in pochi istanti
Per capire di cosa si sta parlando, partiamo da una segnalazione avvenuta in Italia.
Il 22 settembre 2025, in un thread pubblicato sul forum FibraClick, un utente racconta di aver subito un blocco improvviso di più dispositivi Samsung collegati allo stesso account. Stando alla sua segnalazione, l’episodio è iniziato mentre l’utente navigava su Facebook. Dopo aver cliccato su un contenuto che appariva come un’inserzione riconducibile a Samsung, nel giro di pochi secondi si sarebbero bloccati tre dispositivi associati al suo Samsung account: un Galaxy S24 Ultra, un Galaxy Tab S6 Lite e un Galaxy A40 utilizzato in famiglia.
L’utente, di cui si è preservato l’anonimato, ha riferito che i tentativi di ripristino non hanno sortito alcun effetto. Riavvii forzati e le procedure suggerite da Samsung non sono bastati a rimuovere il blocco improvviso. Perfino mandando i tre dispositivi in un centro assistenza ufficiale sarebbe servito a risolvere il problema. Questo perché il comportamento anomalo non rientrava in nessuna delle casistiche ordinarie.
Questo caso è interessante, in quanto prova uno schema operativo di nuova concezione. Si tratta di una campagna di ingegneria sociale che porta a un blocco remoto dei dispositivi, con impatto immediato sull’utente finale.
Analisi dell’attacco
Un link apparentemente legittimo
L’attacco inizia con una tecnica molto comune in ingegneria sociale, ossia il classico link malevolo. L’utente viene indotto a cliccare su un link mentre utilizza uno smartphone Samsung. Il collegamento non presenta elementi visivamente sospetti e punta a un dominio legittimo riconducibile all’ecosistema Samsung, motivo per cui non viene bloccato dai sistemi di sicurezza.
Il link sfrutta lo schema intent://, il meccanismo standard di Android che consente di aprire direttamente applicazioni o funzioni di sistema. In questo caso, la destinazione è il servizio di accesso Samsung. All’interno dell’URL, però, è presente un parametro critico: un identificatore che rimanda a una licenza Knox E-FOTA sotto il controllo dell’attaccante.
L’associazione forzata al gruppo di dispositivi aziendali e il blocco totale
Un ulteriore parametro nell’URL genera un pop-up che invita l’utente ad accedere con il proprio account Samsung. Dal punto di vista della vittima, l’operazione appare del tutto plausibile, dato che è presente solo una richiesta di autenticazione apparentemente ufficiale. Ma è qui che sta il problema, in quanto il passaggio critico avviene nel momento in cui l’utente conferma l’accesso.
A quel punto, il dispositivo viene associato a una flotta aziendale gestita dall’attaccante, che ottiene così pieni poteri di amministrazione remota. Le funzionalità MDM (Mobile Device Management), pensate per l’uso aziendale, vengono sfruttate in modo malevolo. Il dispositivo viene scollegato dall’account Samsung originale, assegnato a un altro account, protetto con un PIN sconosciuto e contrassegnato come smarrito o rubato. Il risultato è un blocco totale che impedisce al proprietario di accedere al telefono e ripristinarlo con le procedure standard.
In base alle analisi emerse su XDA-Developers, il dispositivo entra in uno stato di protezione talmente avanzata, che perfino operazioni come il flashing del firmware tramite Odin risultano impossibili.
Richiesta di riscatto
Come accade in ogni attacco, anche in questo caso c’è una richiesta di riscatto. L’attaccante prende contatto con la vittima e intima il pagamento, solitamente in criptovaluta, in cambio del PIN per lo sblocco del dispositivo. Le comunicazioni avvengono tramite gruppi Telegram e bot automatici, con istruzioni spesso visualizzate direttamente sulla schermata di blocco del dispositivo.
Da qui si capisce che non è un attacco ransomware nel senso stretto del termine, ma una presa in ostaggio del dispositivo della vittima. Il tutto sfruttando le funzionalità legittime di Samsung e della sua piattaforma di gestione remota.
Come comportarsi in questi casi
Di fronte a uno smartphone completamente bloccato, la richiesta di riscatto può sembrare una scorciatoia. In realtà, non lo è. Pagare non garantisce la restituzione del controllo del dispositivo e, soprattutto, non rimuove il legame con la licenza E-FOTA utilizzata per l’attacco. Anche nei casi in cui il telefono venga temporaneamente sbloccato, il controllo remoto resta attivo e può essere riutilizzato in qualsiasi momento. Si può incorrere nel rischio di ricatto reiterato, senza alcuna garanzia di uscita. Per questo motivo, il pagamento del riscatto non rappresenta una soluzione, ma spesso l’inizio di una spirale di estorsioni.
L’unica strada sensata è quella istituzionale. Se si è vittima di episodi del genere, è necessario presentare denuncia alla Polizia Postale, fornendo il codice IMEI del dispositivo e segnalare l’accaduto a Samsung tramite canali ufficiali. Solo la rimozione del terminale da eventuali sistemi di gestione remota attivati in modo illecito può consentire un recupero reale del dispositivo.
In conclusione questo caso mostra che anche gli strumenti legittimi di gestione aziendale, se abusati, possono trasformarsi in vettori di attacco. Ed è proprio su questo confine, tra funzionalità e sicurezza, che si gioca una parte sempre più delicata della cybersecurity moderna.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.