
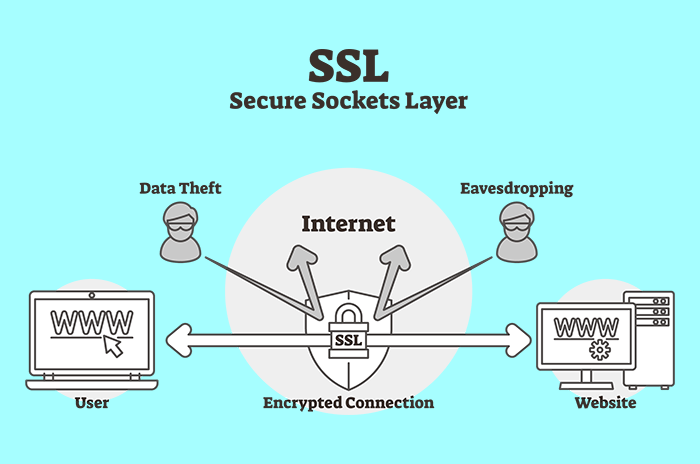
Ogni volta che apri un sito e vedi il lucchetto accanto all’indirizzo, stai usando SSL — o, più correttamente, il suo successore TLS. È la tecnologia che permette a browser e server di scambiarsi dati in modo sicuro, impedendo a chi si trovasse “in mezzo” di leggerli o manometterli.
Ma cosa significa davvero SSL, che differenza c’è con TLS e come funziona un certificato?
In questa guida rispondiamo in modo chiaro, senza dare per scontato nulla.
Una premessa: i protocolli di Internet
Per capire cos’è l’SSL bisogna partire da come funziona la rete. Internet si basa su un modello a livelli chiamato ISO/OSI (Open Systems Interconnection), una pila di sette strati in cui ogni livello adotta un proprio protocollo, cioè un insieme di regole che stabiliscono come le informazioni viaggiano sotto forma di pacchetti.
Possiamo immaginare Internet come un intricato sistema di strade su cui viaggiano le informazioni: perché arrivino a destinazione devono essere impacchettate correttamente alla partenza e “spacchettate” all’arrivo. SSL/TLS opera sopra il protocollo di trasporto TCP (Transmission Control Protocol), che stabilisce e mantiene la connessione tra due host — client e server — e ne controlla l’integrità. In termini di livelli, TLS si colloca tra il livello di trasporto e quello applicativo, aggiungendo un strato di sicurezza alla comunicazione.
SSL e TLS: l’evoluzione di un protocollo
Quello che nel linguaggio comune chiamiamo ancora “SSL” è in realtà, nella quasi totalità dei casi, il protocollo TLS (Transport Layer Security). SSL (Secure Sockets Layer) fu sviluppato negli anni ’90, ma le sue versioni presentavano falle di sicurezza e sono state tutte ritirate: SSL è oggi considerato obsoleto e deprecato, e non andrebbe più utilizzato. TLS ne è il successore e ha portato miglioramenti su più fronti: maggiore sicurezza crittografica, migliore interoperabilità nello scambio dei parametri, estensibilità verso nuovi algoritmi ed efficienza, grazie a meccanismi come la cache di sessione che riduce il peso delle operazioni ripetute.
Anche all’interno di TLS, le versioni più vecchie (1.0 e 1.1) sono state dismesse: oggi lo standard è TLS 1.2, con TLS 1.3 come versione più recente e sicura. Quest’ultima ha semplificato l’handshake riducendo i tempi di caricamento, rimosso gli algoritmi obsoleti e rafforzato la privacy della connessione. Quando parliamo di “certificato SSL”, quindi, ci riferiamo di fatto a un certificato che opera tramite TLS: il nome è rimasto per abitudine.
Protocollo e certificato: due cose diverse
C’è un punto che genera spesso confusione: SSL/TLS è un protocollo, il certificato è un’altra cosa. Il protocollo definisce le regole con cui la comunicazione viene cifrata; il certificato è invece un documento digitale che attesta l’identità di un sito web e contiene la sua chiave pubblica.
È importante chiarire anche un altro aspetto: SSL/TLS realizza una cifratura in transito, cioè protegge i dati mentre viaggiano tra il tuo browser e il server. È diverso dalla crittografia end-to-end della messaggistica, in cui nemmeno il server può leggere i contenuti: con TLS, il server è uno dei due capi legittimi della comunicazione e i dati vengono decifrati una volta arrivati a destinazione.
Il documento che rende tutto questo possibile è il certificato X.509, lo standard che attesta l’identità del titolare associandola alla sua chiave pubblica. È la componente che il tuo browser verifica per assicurarsi che il sito sia davvero chi dichiara di essere.
Verifichiamo protocolli, certificati e vulnerabilità con un assessment dedicato.
PARLA CON UN ESPERTO
Suite di cifratura e crittografia
Una suite di cifratura è l’insieme degli algoritmi crittografici che client e server usano per stabilire una connessione sicura. Un certificato SSL/TLS sfrutta le due grandi famiglie della crittografia in modo complementare:
- la crittografia simmetrica, in cui la stessa chiave cifra e decifra: veloce, ideale per grandi volumi di dati;
- la crittografia asimmetrica, con chiave pubblica e privata: risolve il problema dello scambio della chiave, ma è più lenta;
- le funzioni hash, che garantiscono l’integrità dei dati trasmessi.
Poiché la crittografia asimmetrica è più lenta, TLS la usa solo per la fase iniziale — lo scambio sicuro di una chiave — e affida poi la cifratura vera e propria dei dati alla crittografia simmetrica. È il cosiddetto modello ibrido, che vediamo in azione nell’handshake.
Cos’è l’handshake TLS
L’handshake (“stretta di mano”) è la sequenza di messaggi con cui client e server si accordano prima di iniziare a scambiare dati in sicurezza. Ecco lo schema, semplificato, di come avviene.
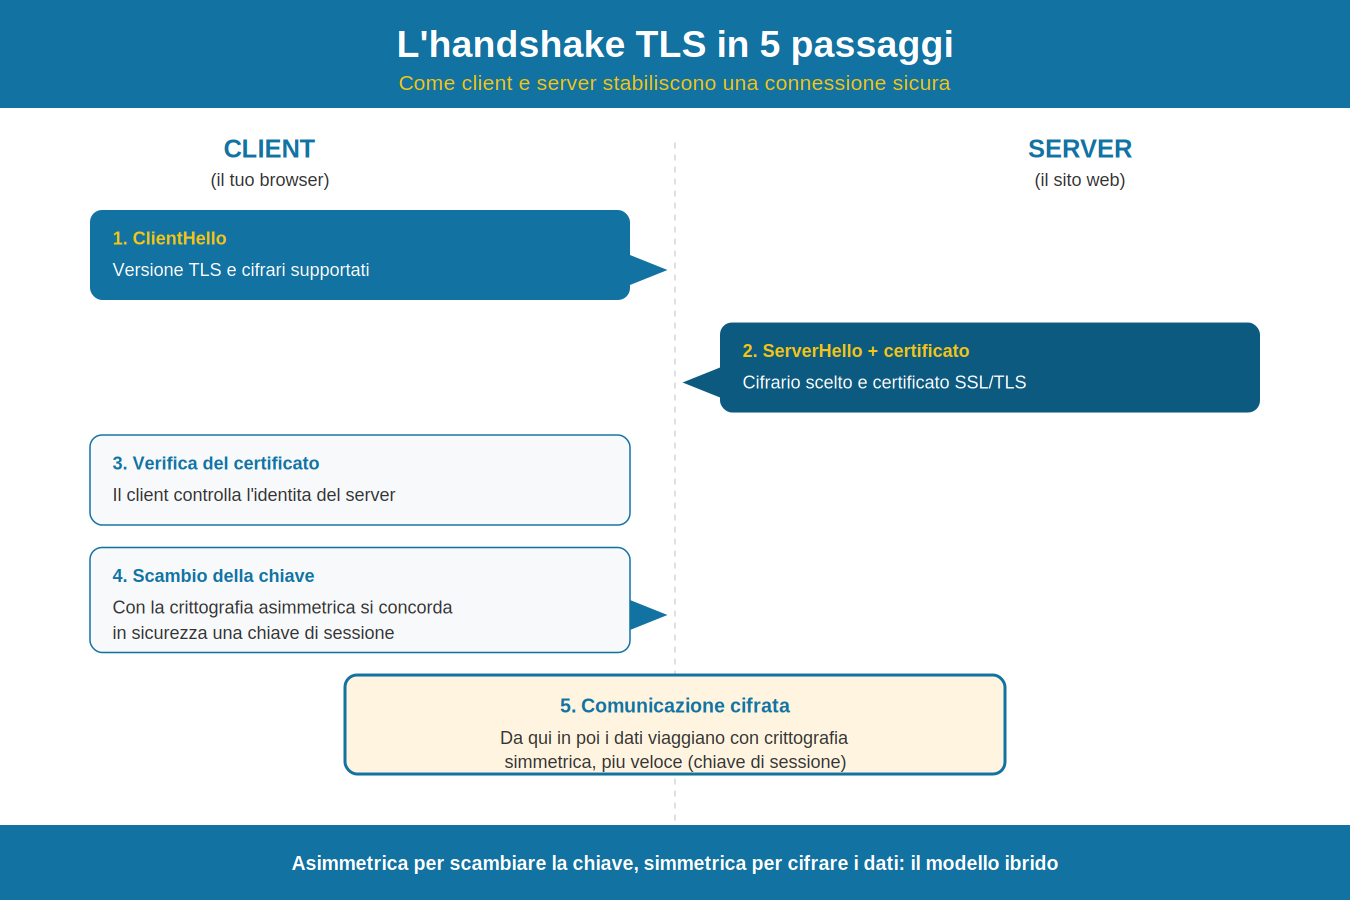
Il client apre la comunicazione con un messaggio “ClientHello”, in cui dichiara la versione di TLS e i cifrari che supporta. Il server risponde con “ServerHello”, scegliendo il cifrario e inviando il proprio certificato. Il client verifica il certificato e l’autorità che l’ha emesso, ottenendo così la conferma dell’identità del server. A questo punto le due parti concordano in sicurezza una chiave di sessione, usando la crittografia asimmetrica. Da quel momento l’handshake è concluso e la comunicazione prosegue cifrata con la chiave di sessione, tramite la più veloce crittografia simmetrica.
Va notato che in TLS 1.3 questa procedura è stata ulteriormente ottimizzata e resa più rapida rispetto alle versioni precedenti, riducendo il numero di passaggi necessari.
I tipi di certificato SSL/TLS
In base al livello di verifica e alla copertura, esistono diverse tipologie di certificato:
- DV (Domain Validation): convalida del solo dominio, rapida ed economica;
- OV (Organization Validation): convalida anche dell’organizzazione richiedente;
- EV (Extended Validation): convalida estesa, il livello di verifica più alto;
- Wildcard: copre un dominio e tutti i suoi sottodomini;
- Multidominio (MDC / UCC): protegge più domini con un unico certificato.
Perché il tuo sito ha bisogno di un certificato
Dotare il proprio sito di un certificato SSL/TLS valido non è più un’opzione, ma una necessità, per diversi motivi. Il primo è la sicurezza: i dati scambiati con gli utenti viaggiano cifrati e protetti da intercettazioni. Il secondo è la SEO: i motori di ricerca, Google in primis, premiano i siti che adottano HTTPS. Il terzo è la fiducia: senza certificato, i browser marcano il sito come “non sicuro”, allontanando i visitatori.
Per un’azienda, la corretta configurazione di protocolli e certificati è solo un tassello di una strategia di sicurezza più ampia, che comprende la protezione delle applicazioni web, dei dati e dell’intera infrastruttura.
Proteggi il tuo sito e i tuoi dati con chi lo fa da oltre 20 anni
Vulnerability Assessment, Penetration Test e servizi gestiti con SOC attivo 24/7.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.