
Per secoli la crittografia ha avuto un punto debole insormontabile: per scambiarsi un messaggio segreto, mittente e destinatario dovevano prima accordarsi su un’unica chiave, con il rischio che qualcuno la intercettasse lungo il percorso. La crittografia asimmetrica ha risolto questo problema con un’idea tanto semplice quanto rivoluzionaria: usare due chiavi diverse invece di una.
In questa guida vediamo cos’è la crittografia asimmetrica, come funziona il meccanismo a chiave pubblica e privata, quali vantaggi offre rispetto alla crittografia simmetrica e dove viene utilizzata ogni giorno. Se vuoi prima un quadro d’insieme, trovi tutto nella nostra guida completa alla crittografia.
Cos’è la crittografia asimmetrica
La crittografia asimmetrica, detta anche crittografia a chiave pubblica, è una tecnica di cifratura in cui a ogni utente è associata una coppia di chiavi distinte ma collegate matematicamente: una chiave pubblica, che può essere condivisa con chiunque, e una chiave privata, che deve rimanere segreta e nota solo al proprietario.
Il nome “asimmetrica” deriva proprio da questo: a differenza della crittografia simmetrica, in cui la stessa chiave cifra e decifra, qui le due operazioni richiedono chiavi diverse. Ciò che viene cifrato con la chiave pubblica può essere aperto solo con la corrispondente chiave privata, e viceversa. Questa idea, introdotta da Whitfield Diffie e Martin Hellman nel 1976, ha reso possibile comunicare in modo sicuro anche tra persone che non si sono mai incontrate prima.
Come funziona: chiave pubblica e chiave privata
Il meccanismo è più semplice di quanto sembri. Immaginiamo che Alice voglia inviare un messaggio riservato a Bob.
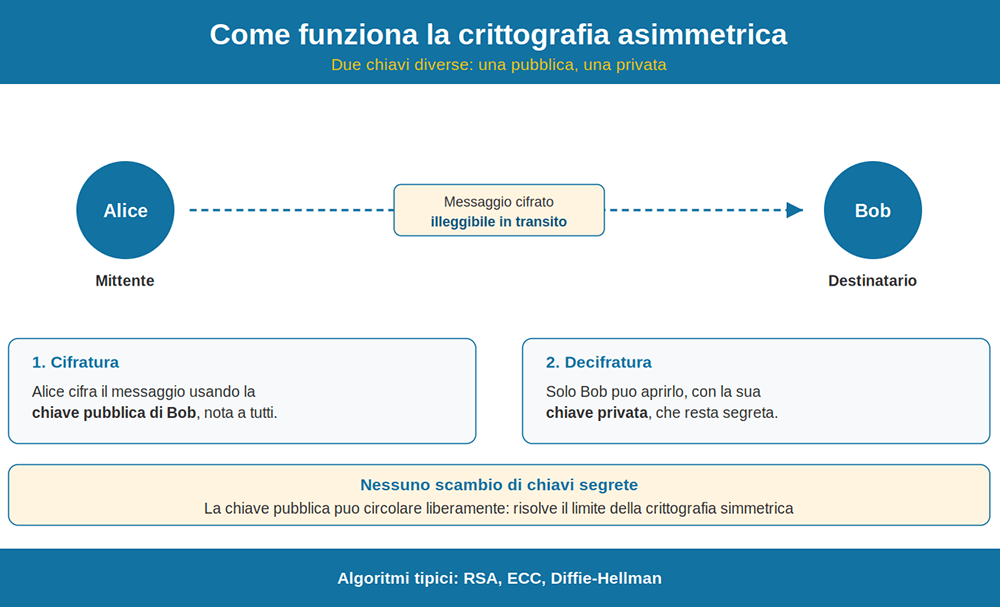
Bob mette a disposizione la sua chiave pubblica, che chiunque può conoscere. Alice la usa per cifrare il messaggio: da quel momento il contenuto diventa illeggibile per tutti. Anche se qualcuno intercettasse il messaggio durante il transito, otterrebbe solo una sequenza di caratteri privi di senso.
Quando Bob riceve il messaggio, lo decifra con la propria chiave privata — l’unica in grado di annullare la cifratura fatta con la sua chiave pubblica. Poiché la chiave privata non viene mai condivisa né trasmessa, nessun altro può leggere il contenuto. Il punto cruciale è proprio questo: non c’è mai bisogno di scambiarsi una chiave segreta, e questo elimina il rischio più grande della crittografia simmetrica.
Differenze con la crittografia simmetrica
Le due tecniche non sono in competizione: rispondono a esigenze diverse e, come vedremo, spesso collaborano. La differenza principale sta nel numero di chiavi e nelle prestazioni.
La crittografia simmetrica usa una sola chiave ed è molto veloce, ideale per cifrare grandi quantità di dati; il suo limite è la necessità di scambiare quella chiave in modo sicuro. La crittografia asimmetrica usa due chiavi e risolve il problema dello scambio, ma è matematicamente più complessa e quindi più lenta, adatta a piccole quantità di dati.
Analizziamo la sicurezza dei tuoi sistemi e dei tuoi dati con un assessment dedicato.
PARLA CON UN ESPERTO
La firma digitale
La crittografia asimmetrica non serve solo a proteggere il contenuto: usata “al contrario”, garantisce anche autenticità e integrità di un messaggio. È il principio della firma digitale.
Se Alice vuole dimostrare di essere davvero l’autrice di un documento, calcola un’impronta del messaggio con una funzione hash e la cifra con la propria chiave privata: questa è la firma. Chiunque, usando la chiave pubblica di Alice, può verificare che la firma sia autentica e che il messaggio non sia stato alterato. Se la verifica riesce, il messaggio proviene con certezza da Alice; se fallisce, qualcosa non torna. È il meccanismo alla base delle firme digitali legali, dei certificati e della sicurezza delle transazioni.
Dove si usa la crittografia asimmetrica
Anche se spesso non ce ne accorgiamo, la crittografia asimmetrica è ovunque nella nostra vita digitale. La utilizziamo quando navighiamo su un sito protetto con HTTPS, quando inviamo e-mail cifrate, quando ci connettiamo a un server remoto in modo sicuro e ogni volta che viene creata o verificata una firma digitale.
L’algoritmo asimmetrico più diffuso è RSA, affiancato da soluzioni più moderne come ECC (crittografia a curve ellittiche) e da protocolli di scambio come Diffie-Hellman. Se vuoi approfondire il funzionamento matematico dell’algoritmo più celebre, abbiamo dedicato una guida completa alla crittografia RSA.
Vantaggi e limiti
Il grande vantaggio della crittografia asimmetrica è aver eliminato il problema della distribuzione delle chiavi: la chiave pubblica può circolare liberamente, senza compromettere la sicurezza. A questo si aggiunge la possibilità di firmare digitalmente i messaggi, garantendo autenticità e non ripudio.
Il principale limite è la velocità: essendo computazionalmente pesante, non è adatta a cifrare grandi volumi di dati. Per questo, nella pratica, si adotta un modello ibrido: la crittografia asimmetrica viene usata per scambiare in sicurezza una chiave simmetrica, che poi si occupa di cifrare rapidamente l’intero flusso di dati. È esattamente ciò che accade ogni volta che apriamo un sito in HTTPS. Un’altra sfida, sul lungo periodo, è rappresentata dal calcolo quantistico, che ha spinto lo sviluppo dei nuovi standard di crittografia post-quantum.
Conclusioni
La crittografia asimmetrica è una delle innovazioni che hanno reso possibile Internet come lo conosciamo: senza il sistema a chiave pubblica e privata non esisterebbero né i pagamenti online sicuri, né le firme digitali, né la navigazione protetta. Comprenderne il funzionamento è il primo passo per capire come vengono difesi i dati che scambiamo ogni giorno.
Per un’azienda, però, conoscere la teoria non basta: proteggere davvero dati e comunicazioni richiede competenze specialistiche e strumenti adeguati, integrati in una strategia di sicurezza complessiva.
Proteggi i dati della tua azienda con chi lo fa da oltre 20 anni
Vulnerability Assessment, Penetration Test e servizi gestiti con SOC attivo 24/7.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.