
Scopri out-of-bounds write, una vulnerabilità critica che consente di sovrascrivere porzioni di memoria e compromettere l’intero sistema.
Tra le vulnerabilità più pericolose, ma meno comprese al di fuori degli ambienti tecnici, l’out-of-bounds write (CWE-787) occupa una posizione di rilievo. Questa falla si verifica quando un programma scrive dati al di fuori dei limiti di memoria previsti per un buffer, sovrascrivendo zone di memoria adiacenti. Le conseguenze possono essere gravi: alterazione dei dati, esecuzione arbitraria di codice, interruzione di servizi critici e, nei casi peggiori, compromissione completa del sistema.
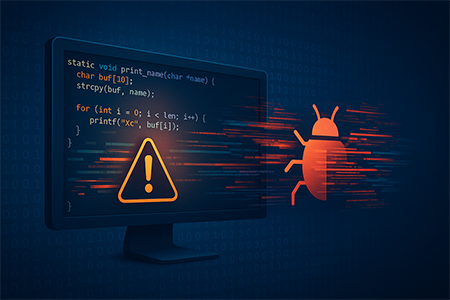
Nonostante la scarsa notorietà tra i non addetti ai lavori, l’out-of-bounds write è largamente sfruttata in attacchi contro software bancari, sistemi embedded, dispositivi medici e infrastrutture OT. Proprio per questo, gli strumenti di analisi statica e dinamica si sono evoluti, offrendo oggi capacità avanzate di rilevamento automatico e prioritizzazione delle minacce.
In questo articolo analizzeremo nel dettaglio cos’è una vulnerabilità out-of-bounds write, come viene sfruttata dagli attaccanti e quali strategie adottare per prevenirne l’abuso.
Cos’è l’out-of-bounds write?
L’out-of-bounds write è una vulnerabilità che si verifica quando un programma scrive dati oltre i limiti di un array o di un buffer di memoria. In altre parole, il software finisce per modificare una zona di memoria che non gli è stata assegnata, andando a compromettere il comportamento del sistema. Questo tipo di errore è stato alla base di numerosi attacchi reali, molti dei quali con gravi conseguenze in termini di sicurezza e stabilità. Tutto ruota attorno a un controllo insufficiente sui limiti degli array. Se, ad esempio, un programma tenta di scrivere nella quindicesima posizione di un array che ne prevede solo dieci, va inevitabilmente a interferire con dati che non dovrebbero essere toccati.
Le conseguenze spaziano da alterazioni dei dati sensibili a crash improvvisi, fino ad arrivare nei casi più critici all’esecuzione di codice arbitrario, spesso con privilegi elevati. Un exploit di questo tipo può offrire agli attaccanti un punto d’ingresso privilegiato nel sistema. La difesa più efficace passa da una gestione accurata dei limiti di memoria, dalla scrittura di codice sicuro e dall’impiego di strumenti di analisi statica e dinamica, capaci di intercettare comportamenti anomali prima che arrivino in produzione.
Secondo il report annuale del Common Weakness Enumeration (CWE), out-of-bounds write è stata classificata come la seconda vulnerabilità software più pericolosa del 2024. Il risultato ha suscitato un certo clamore, in quanto si è posizionata appena dietro un’altra vulnerabilità molto pericolosa: cross-site scripting (XSS).
Rilevare out-of-bounds write in C++
Nel linguaggio C++, la rilevazione di scritture fuori dai limiti di memoria è un passaggio cruciale per garantire la sicurezza e l’affidabilità del software. Esistono diverse strategie per individuare tempestivamente questo tipo di errore, ognuna con vantaggi specifici in base al contesto di sviluppo.
Test con input variabili
Una tecnica di base consiste nel fornire all’applicazione input con dimensioni diverse da quelle attese. L’inserimento di array troppo grandi o troppo piccoli può rivelare comportamenti imprevisti, come la scrittura in aree di memoria non autorizzate.
Utilizzo di debugger
Gli strumenti di debugging permettono di eseguire il codice in modo controllato, monitorando lo stato della memoria e dei buffer in tempo reale. Posizionando i breakpoint nei punti sensibili, è possibile verificare con precisione se si stanno oltrepassando i limiti assegnati.
Strumenti di analisi della memoria
Tool come Valgrind o AddressSanitizer eseguono un monitoraggio attivo dell’allocazione e dell’uso della memoria. Segnalano in modo immediato ogni tentativo di accesso non valido, consentendo interventi rapidi in fase di sviluppo e testing.
Analisi statica del codice
L’analisi statica consente di individuare potenziali vulnerabilità già nella fase di scrittura del codice, senza avviare il programma. I tool preposti evidenziano pattern di rischio, come accessi a indici non verificati o cicli mal gestiti.
Controlli abilitati dal compilatore
Compilatori moderni, come GCC e Clang, includono flag che attivano controlli aggiuntivi a runtime. L’uso di opzioni come -fsanitize=address consentono di intercettare accessi errati alla memoria, migliorando la capacità di rilevazione durante l’esecuzione.
Attraverso l’uso parallelo di queste tecniche, è possibile individuare e correggere una vulnerabilità out-of-bounds write prima che il software venga rilasciato in ambienti di produzione.
Come prevenire l’out-of-bounds write
Una buona programmazione può evitare del tutto questo tipo di vulnerabilità. Di seguito sono riportate alcune buone pratiche da adottare per ridurre i rischi.
- Usare funzioni che rispettano i limiti di memoria.
Alcune API moderne richiedono esplicitamente la dimensione del buffer di destinazione. Questo evita di scrivere oltre i confini previsti. - Sfruttare container sicuri.
In C++ le strutture std::vector e std:array sono preferibili agli array classici, perché gestiscono internamente le dimensioni e bloccano gli accessi fuori indice. - Abbandonare funzioni non sicure.
Funzioni come strcpy o sprintf non effettuano alcun controllo sulle dimensioni. Le loro controparti strncopy e snprintf, invece, sono preferibili. - Allocare la giusta quantità di memoria.
Prima di allocare spazio per dati o stringhe, serve calcolare con precisione quanti byte saranno necessari, incluso il terminatore \0 se si lavora con stringhe. - Usare strumenti di analisi statica.
Questi strumenti evidenziano possibili scritture oltre i limiti prima ancora dell’esecuzione del codice. Sono utili sia in fase di sviluppo che nei test.
Cos’è l’out-of-bounds write?
L’out-of-bounds write è una vulnerabilità che si verifica quando un programma scrive dati oltre i limiti di un array o di un buffer di memoria. In altre parole, il software finisce per modificare una zona di memoria che non gli è stata assegnata, andando a compromettere il comportamento del sistema. Questo tipo di errore è stato alla base di numerosi attacchi reali, molti dei quali con gravi conseguenze in termini di sicurezza e stabilità. Tutto ruota attorno a un controllo insufficiente sui limiti degli array. Se, ad esempio, un programma tenta di scrivere nella quindicesima posizione di un array che ne prevede solo dieci, va inevitabilmente a interferire con dati che non dovrebbero essere toccati.
Le conseguenze spaziano da alterazioni dei dati sensibili a crash improvvisi, fino ad arrivare nei casi più critici all’esecuzione di codice arbitrario, spesso con privilegi elevati. Un exploit di questo tipo può offrire agli attaccanti un punto d’ingresso privilegiato nel sistema. La difesa più efficace passa da una gestione accurata dei limiti di memoria, dalla scrittura di codice sicuro e dall’impiego di strumenti di analisi statica e dinamica, capaci di intercettare comportamenti anomali prima che arrivino in produzione.
Secondo il report annuale del Common Weakness Enumeration (CWE), out-of-bounds write è stata classificata come la seconda vulnerabilità software più pericolosa del 2024. Il risultato ha suscitato un certo clamore, in quanto si è posizionata appena dietro un’altra vulnerabilità molto pericolosa: cross-site scripting (XSS).
Rilevare out of bounds write in C++
Nel linguaggio C++, la rilevazione di scritture fuori dai limiti di memoria è un passaggio cruciale per garantire la sicurezza e l’affidabilità del software. Esistono diverse strategie per individuare tempestivamente questo tipo di errore, ognuna con vantaggi specifici in base al contesto di sviluppo.
Test con input variabili
Una tecnica di base consiste nel fornire all’applicazione input con dimensioni diverse da quelle attese. L’inserimento di array troppo grandi o troppo piccoli può rivelare comportamenti imprevisti, come la scrittura in aree di memoria non autorizzate.
Utilizzo di debugger
Gli strumenti di debugging permettono di eseguire il codice in modo controllato, monitorando lo stato della memoria e dei buffer in tempo reale. Posizionando i breakpoint nei punti sensibili, è possibile verificare con precisione se si stanno oltrepassando i limiti assegnati.
Strumenti di analisi della memoria
Tool come Valgrind o AddressSanitizer eseguono un monitoraggio attivo dell’allocazione e dell’uso della memoria. Segnalano in modo immediato ogni tentativo di accesso non valido, consentendo interventi rapidi in fase di sviluppo e testing.
Analisi statica del codice
L’analisi statica consente di individuare potenziali vulnerabilità già nella fase di scrittura del codice, senza avviare il programma. I tool preposti evidenziano pattern di rischio, come accessi a indici non verificati o cicli mal gestiti.
Controlli abilitati dal compilatore
Compilatori moderni come GCC e Clang includono flag che attivano controlli aggiuntivi a runtime. L’uso di opzioni come -fsanitize=address consentono di intercettare accessi errati alla memoria, migliorando la capacità di rilevazione durante l’esecuzione.
Attraverso l’uso parallelo di queste tecniche, è possibile individuare e correggere una vulnerabilità out-of-bounds write prima che il software venga rilasciato in ambienti di produzione.
Come prevenire l’out-of-bounds write
Una buona programmazione può evitare del tutto questo tipo di vulnerabilità. Di seguito sono riportate alcune buone pratiche da adottare per ridurre i rischi.
- Usare funzioni che rispettano i limiti di memoria. Alcune API moderne richiedono esplicitamente la dimensione del buffer di destinazione: questo evita di scrivere oltre i confini previsti.
- Sfruttare container sicuri. In C++ le strutture std::vector e std:array sono preferibili agli array classici, perché gestiscono internamente le dimensioni e bloccano gli accessi fuori indice.
- Abbandonare funzioni non sicure. Funzioni come strcpy o sprintf non effettuano alcun controllo sulle dimensioni. Le loro controparti strncopy e snprintf, invece, sono preferibili.
- Allocare la giusta quantità di memoria. Prima di allocare spazio per dati o stringhe, serve calcolare con precisione quanti byte saranno necessari, incluso il terminatore \0 se si lavora con stringhe.
- Usare strumenti di analisi statica. Questi strumenti evidenziano possibili scritture oltre i limiti prima ancora dell’esecuzione del codice. Sono utili sia in fase di sviluppo che nei test.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.