
La sicurezza informatica non riguarda solo i professionisti IT, ma coinvolge ogni dipendente di un’organizzazione.
Il concetto di Cyber Safety sul posto di lavoro, infatti, indica l’insieme di comportamenti, regole e procedure volte a proteggere dati e risorse aziendali da minacce informatiche, errori umani e incidenti involontari.
Perché la Cyber Safety è importante sul posto di lavoro?
Gli incidenti informatici non derivano soltanto da attacchi esterni sofisticati. Spesso, la vulnerabilità più grande sono proprio i dipendenti: una password debole, un clic su un link sospetto o la perdita di un dispositivo possono provocare danni significativi. Ecco perché è fondamentale creare una cultura della Cyber Safety, dove ogni collaboratore si senta parte integrante della sicurezza informatica aziendale.
Qual è la differenza tra cybersecurity e cybersafety?
Sebbene i termini cybersecurity e cybersafety vengano spesso utilizzati come sinonimi, esiste una distinzione importante che è fondamentale comprendere, soprattutto in ambito aziendale.
La cybersecurity si riferisce all’insieme delle tecnologie, dei processi e delle pratiche adottate per proteggere reti, sistemi e dati digitali da accessi non autorizzati, attacchi o danneggiamenti. È focalizzata sulla protezione delle informazioni e delle infrastrutture contro minacce esterne e interne.
La cybersafety, invece, riguarda il comportamento sicuro degli individui nel contesto digitale. Si concentra sulla prevenzione degli incidenti causati da errori umani, negligenze o inconsapevolezza. In azienda, la cybersafety implica educare e responsabilizzare i dipendenti affinché adottino pratiche quotidiane corrette, come non condividere password, non cliccare su link sospetti o non trascurare gli aggiornamenti dei dispositivi.
Rischi più comuni legati alla Cyber Safety sul posto di lavoro
I rischi informatici non sono un’astrazione, ma minacce concrete che possono colpire in qualsiasi momento, soprattutto quando si sottovaluta il fattore umano. Comprendere nel dettaglio i principali vettori di rischio è il primo passo per prevenirli in modo efficace.
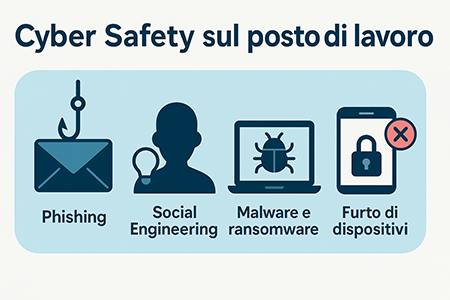
Il phishing è tra le tecniche più usate dai criminali informatici per colpire le aziende. Si tratta di messaggi camuffati da comunicazioni ufficiali (banca, fornitori, servizi interni) che invitano il dipendente a cliccare su link malevoli o a fornire credenziali sensibili. Un solo clic può compromettere l’accesso all’intera rete aziendale. Oggi, gli attacchi sono sempre più mirati e sofisticati: si parla infatti di spear phishing, ovvero email personalizzate in base al ruolo e al contesto della vittima.
Il social engineering non si basa su malware, ma sulla psicologia. L’attaccante manipola un dipendente per ottenere accesso a informazioni riservate, magari fingendosi un collega del reparto IT, un cliente o un partner commerciale. Queste tecniche possono avvenire via telefono, email o anche dal vivo, e sono spesso la fase iniziale di attacchi più complessi. La cybersafety si costruisce anche sviluppando spirito critico e capacità di riconoscere questi tentativi.
Il malware, in tutte le sue forme (virus, trojan, spyware, ecc.), può insediarsi nei dispositivi aziendali a seguito di download inconsapevoli, allegati infetti o connessioni a siti compromessi. In particolare, i ransomware cifrano tutti i dati aziendali e ne bloccano l’accesso, richiedendo un riscatto in criptovalute. Un attacco di questo tipo può paralizzare la produttività per giorni e causare danni economici enormi, soprattutto se non sono attivi sistemi di backup affidabili.
Laptop, smartphone, tablet: ogni dispositivo aziendale rappresenta un potenziale punto di accesso ai dati sensibili.
Se non sono protetti da crittografia, password robuste o meccanismi di blocco remoto, il loro smarrimento o furto può mettere a rischio informazioni riservate, credenziali di accesso e database interi.
Come promuovere la Cyber Safety in azienda
La sicurezza informatica non può essere affidata soltanto a software e firewall: è un lavoro di squadra. Come ogni squadra che funziona, anche in azienda serve allenamento, comunicazione chiara e regole condivise.
Il primo passo? Formare le persone. Non serve trasformare tutti in esperti di cybersecurity, ma è fondamentale che ogni collaboratore sappia riconoscere i segnali di un rischio, come un’email sospetta o un sito poco affidabile. Meglio ancora se la formazione è continua e adattata al ruolo che ciascuno ricopre.
Poi c’è il tema delle regole di base, quelle che spesso diamo per scontate ma che fanno davvero la differenza: password sicure e non riutilizzate, dispositivi aziendali usati con attenzione, nessuna condivisione di credenziali, neanche “per pochi minuti”.
Un altro aspetto da non sottovalutare è la gestione tecnica: mantenere aggiornati sistemi operativi e software, effettuare backup regolari dei dati critici e utilizzare la cifratura per proteggere le informazioni più sensibili. Sono attività che richiedono metodo, ma che evitano grattacapi enormi in caso di incidente.
Infine, creare un clima in cui segnalare un’anomalia non sia un problema, ma un gesto di responsabilità. Le persone devono sentirsi coinvolte, non spaventate.
Il ruolo dei dipendenti nella Cyber Safety
I dipendenti sono la prima linea di difesa. È essenziale responsabilizzarli e far comprendere loro che ogni azione ha un impatto diretto sulla sicurezza dell’azienda. Incentivare un atteggiamento proattivo significa anche valorizzare chi segnala possibili vulnerabilità o comportamenti sospetti.
La Cyber Safety sul posto di lavoro non è una responsabilità esclusiva del reparto IT, ma un impegno collettivo. Investire in formazione, consapevolezza e pratiche virtuose permette di ridurre significativamente i rischi, proteggendo non solo i dati aziendali, ma anche la reputazione e la continuità operativa dell’azienda.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.