
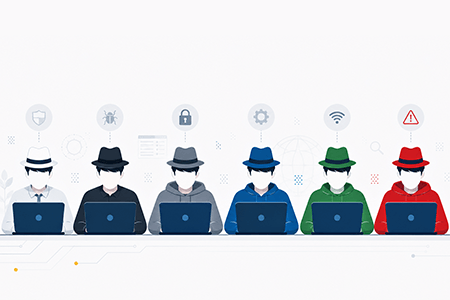
La parola hacker evoca quasi sempre l’immagine di un criminale incappucciato davanti a uno schermo. È un’immagine fuorviante: nel suo significato originale, e ancora oggi per chi lavora nella sicurezza informatica, “hacker” indica semplicemente un esperto capace di comprendere e superare i limiti di un sistema — a prescindere dalle sue intenzioni. Esistono infatti moltissimi tipi di hacker, alcuni dei quali lavorano proprio per proteggere le aziende.
In questa guida completa vediamo chi sono davvero gli hacker e quali e quante tipologie esistono, classificate in base alle intenzioni, all’esperienza e al ruolo.
Chi sono gli hacker
A causa dell’uso che ne fanno i media, quando pensiamo alla parola hacker la associamo quasi automaticamente ai criminali informatici. È comprensibile: fa molto più notizia un’estorsione milionaria che un sistema protetto da un attacco mai avvenuto. Ma il termine ha un significato molto più ampio.
Nel suo senso originario, hacker indicava semplicemente una persona appassionata di tecnologia, aderente alla sottocultura della programmazione, capace di trovare soluzioni ingegnose ai problemi. Oggi si intende di solito qualcuno in grado di sovvertire la sicurezza di un sistema informatico, a prescindere dalla bontà delle sue intenzioni — tanto che le tecniche di hacking vengono usate anche da organi istituzionali e governativi per raccogliere prove sui criminali.
È importante non confondere l’hacker con il cracker, il criminale informatico vero e proprio: una distinzione di significato ed etica che abbiamo approfondito nell’articolo dedicato alle differenze tra hacker, cracker ed ethical hacker. Vediamo ora quali e quanti tipi di hacker esistono.
Classificazione in base alle intenzioni: white, black e grey hat
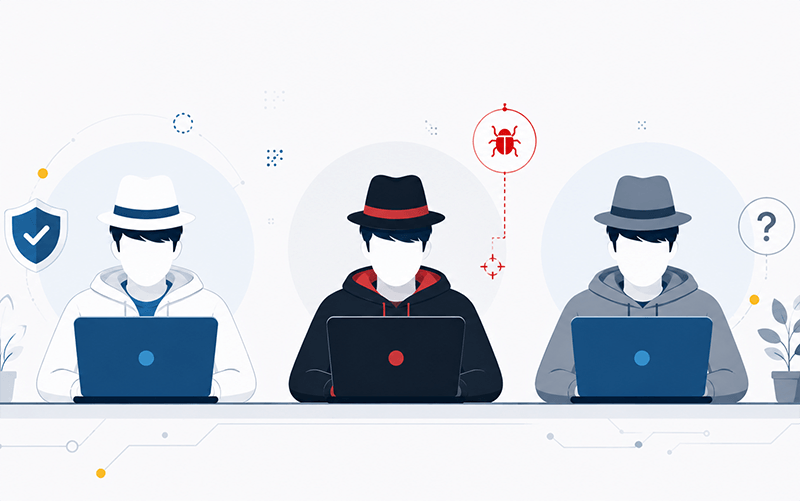
La prima e più importante classificazione degli hacker si basa sulle intenzioni che li muovono: il profitto, la passione, le convinzioni politiche o religiose. In base a queste si distinguono tre grandi categorie, i cui nomi derivano dai film western, dove i cowboy indossavano cappelli bianchi o neri per distinguere eroi e cattivi.
White hat
I white hat sono gli hacker che lavorano per proteggere i sistemi informatici dalle infiltrazioni, individuandone le vulnerabilità e migliorandone la sicurezza. Operano per aziende e organizzazioni, conducendo test di vulnerabilità e monitorando le minacce esterne.
Vengono anche chiamati hacker etici: un ruolo pienamente riconosciuto ed essenziale nelle aziende che affidano la propria operatività alle tecnologie. Sono dipendenti o collaboratori esterni autorizzati a introdursi nei sistemi allo scopo di individuare le falle di sicurezza prima che possa farlo un black hat. È il principio alla base del Penetration Test.
Black hat
Gli hacker black hat sono mossi da intenzioni illecite, come l’estorsione o la truffa. Corrispondono esattamente a ciò che l’immaginario collettivo identifica come criminali informatici: si infiltrano illegalmente nei sistemi per rubare dati o risorse. Essendo i più “rumorosi”, sono anche i più noti, al punto da aver capitalizzato il termine hacker nell’uso comune — anche se la comunità preferisce distinguerli col termine cracker.
Il cracking informatico è diventato un business sempre più profittevole, al punto da dare origine a vere e proprie organizzazioni criminali strutturate. I furti di dati e gli attacchi ransomware sono tra i crimini informatici più redditizi a cui ricorrono i gruppi di black hat.
Grey hat
Gli hacker grey hat si collocano a metà strada: violano le leggi o gli standard di sicurezza delle reti, ma senza l’intento malevolo che caratterizza i cracker. Tendenzialmente vogliono mostrare le proprie abilità o ottenere riconoscimento per quello che considerano un contributo alla sicurezza.
Per capire la differenza: scoperta una vulnerabilità, un white hat la ripara o spiega al proprietario come farlo, un black hat la sfrutta illegalmente, mentre un grey hat si infiltra senza permesso per dimostrare l’esistenza della falla al proprietario, magari offrendosi poi di ripararla a pagamento. Il nodo critico delle loro azioni resta la liceità dei metodi usati, illegali anche quando le intenzioni sono buone.
Classificazione in base all’esperienza
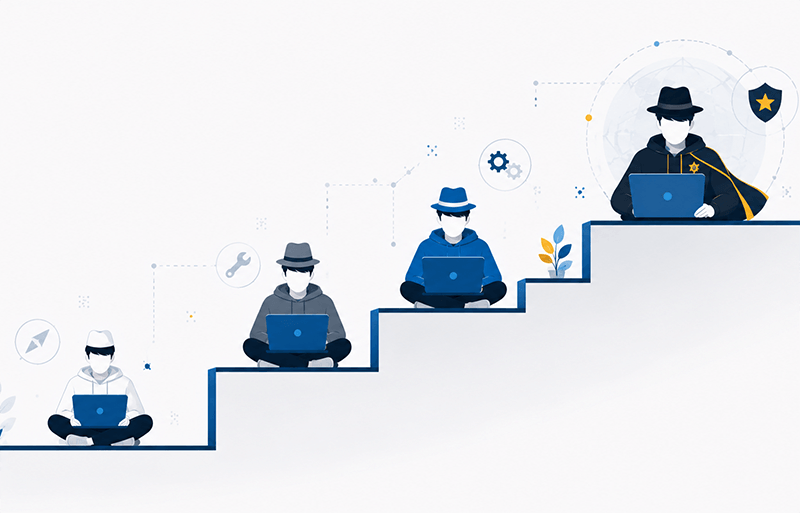
Oltre che per le intenzioni, gli hacker si distinguono per il livello di competenza. Non tutti hanno le stesse capacità: si va dal principiante che usa strumenti altrui all’esperto che scopre vulnerabilità mai viste prima.
Script kiddie
Gli script kiddie sono considerati dalla comunità hacker poco qualificati: non sono in grado di sviluppare codice o malware in autonomia. Irrompono nei sistemi usando strumenti automatizzati scritti da altri, senza comprenderne a fondo il funzionamento. Si presume spesso che siano giovani in cerca di approvazione, ma il termine è un dispregiativo che indica la scarsa competenza, non l’età.
Noob
I noob (o neofiti, principianti) sono coloro che si avvicinano per la prima volta al mondo dell’hacking e non dispongono ancora delle conoscenze tecniche necessarie per comprendere a fondo una tecnologia.
Elite hacker
Lo status di elite hacker viene riconosciuto dalla comunità a chi si distingue per capacità eccezionali. Sono spesso i primi a scoprire nuove metodologie di attacco o falle inedite nei sistemi, e tendono a organizzarsi in gruppi ristretti in cui circolano gli exploit appena scoperti.
Altre tipologie di hacker
Esistono infine classificazioni legate al ruolo specifico o al contesto in cui operano.
Blue hat
Gli hacker blue hat vengono ingaggiati dalle organizzazioni per testare i bug di un software prima del lancio sul mercato, individuando le vulnerabilità e correggendole prima della pubblicazione. (Microsoft usa anche il termine “BlueHat” per una serie di eventi sulla sicurezza informatica.)
Green hat
Gli hacker green hat sono i nuovi arrivati con un forte desiderio di crescere: si concentrano sull’acquisizione di conoscenze e tecniche dagli hacker più esperti. Sono, di fatto, “hacker in formazione”.
Red hat
Gli hacker red hat agiscono per combattere i black hat. Sono noti per i metodi aggressivi: nella loro caccia ai criminali informatici arrivano a usare le stesse tecniche degli attaccanti, contrattaccandone i sistemi. A volte vengono ingaggiati da agenzie governative per individuare e neutralizzare i criminali.
Hacktivist
Gli hacktivisti si infiltrano nei sistemi di governi o multinazionali per uno scopo politico o sociale, con l’obiettivo di diffondere un messaggio o attirare l’attenzione dell’opinione pubblica. Il caso più noto è il collettivo Anonymous, celebre per i videomessaggi con la maschera di Guy Fawkes. Approfondiamo il fenomeno nell’articolo sull’hacktivismo.
Nation-state
I nation-state sono hacker esperti ingaggiati dai governi per penetrare nei sistemi di altri Stati o neutralizzare minacce interne. Gli obiettivi variano a seconda del regime politico, ma in genere mirano a ottenere informazioni riservate non recuperabili senza un attacco informatico. Rientrano in questa categoria gli hacker che lavorano per le agenzie di intelligence.
Come proteggere la tua azienda dagli hacker
Conoscere le tipologie di hacker serve a capire una cosa fondamentale: la maggior parte delle minacce non arriva da geni del computer, ma da criminali — i black hat e i cracker — che sfruttano vulnerabilità note e difese trascurate. E le stesse competenze che minacciano un’azienda possono essere messe al suo servizio, affidandosi a chi pratica l’hacking etico.
È quello che facciamo in Onorato Informatica: con oltre 20 anni di esperienza, più di 5.000 clienti e oltre un milione di attacchi sventati, usiamo le tecniche degli hacker etici — Vulnerability Assessment e Penetration Test — per individuare le vulnerabilità prima dei criminali, supportati da certificazioni ISO 27001 e ISO 9001 e da un SOC attivo 24 ore su 24. Per capire chi c’è dietro un attacco e come riconoscerlo, puoi anche leggere il nostro approfondimento sull’identikit del criminale informatico.
I nostri ethical hacker mettono alla prova le tue difese con Vulnerability Assessment e Penetration Test. Con oltre 20 anni di esperienza e un SOC attivo 24/7.
Richiedi una valutazione
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.