
Tutti possediamo dispositivi elettronici: smartphone, router, assistenti vocali, console, PC. Cosa accomuna oggetti così diversi tra loro? Il firmware: il software permanente che li fa funzionare, nascosto sotto la scocca, a cui quasi nessuno pensa — finché qualcosa non va storto.
Eppure il firmware è il primo elemento da tenere aggiornato in qualsiasi dispositivo: le sue vulnerabilità sono tra le più sfruttate dagli attaccanti, proprio perché operano a un livello che sfugge alle difese tradizionali. In questa guida vediamo cos’è il firmware, a cosa serve, perché va aggiornato, quali vulnerabilità lo minacciano e come proteggerlo in azienda.
Cos’è il firmware
Il firmware è un software permanente, installato dal produttore direttamente nel componente elettronico al termine del ciclo produttivo. Il suo compito è avviare il dispositivo e fargli parlare l’hardware: mette in comunicazione i componenti tra loro tramite API e protocolli, facendo da punto di incontro tra hardware e software.
Il termine nasce nel 1967 con Ascher Opler, che su Datamation teorizzava un programma intermediario tra hardware e software. All’inizio il firmware viveva solo nelle CPU, sotto forma di microcodice; oggi è ovunque: schede madri, SSD, chiavette USB, router, elettrodomestici, automobili.
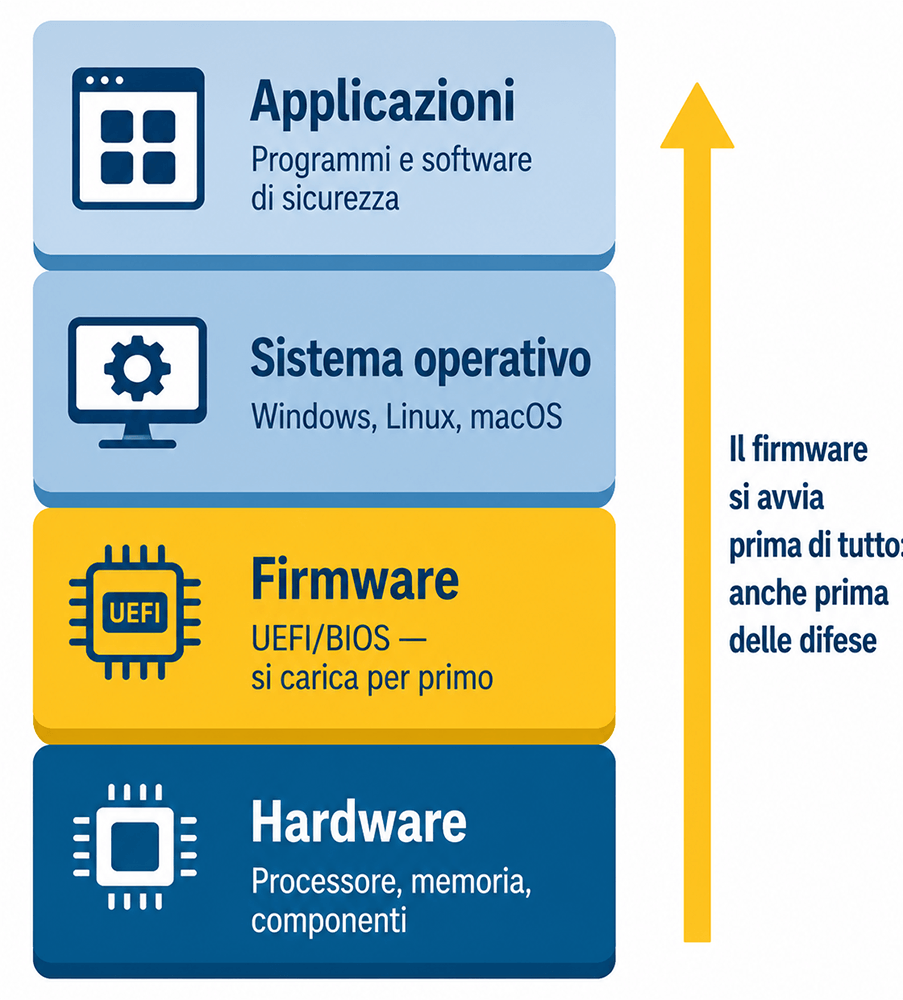
L’esempio più noto è il BIOS — oggi UEFI — della scheda madre: si occupa dell’avvio del computer, mette in comunicazione tutti i componenti del sistema e ne rileva gli errori. È il primo codice che il computer esegue quando premi il pulsante di accensione: prima del sistema operativo, prima di qualsiasi antivirus.
Dove risiede il firmware
A livello hardware, il firmware è scritto nella memoria non volatile del dispositivo — quella che conserva i dati anche a corrente staccata. I supporti più comuni:
- ROM: memoria di sola lettura, programmata in fabbrica e non modificabile;
- EPROM: cancellabile tramite esposizione a raggi ultravioletti;
- EEPROM: cancellabile e riscrivibile elettricamente;
- NAND flash: la memoria riscrivibile oggi più diffusa, la stessa tecnologia di SSD e chiavette USB.
È proprio la riscrivibilità delle memorie moderne a rendere possibili gli aggiornamenti — e, come vedremo, anche le manomissioni.
L’aggiornamento del firmware: perché è fondamentale
Gli aggiornamenti del firmware correggono il microcodice del dispositivo e portano quattro benefici concreti:
- nuove funzioni e nuovi set di istruzioni, senza dover cambiare l’hardware;
- ottimizzazione delle prestazioni generali del dispositivo;
- correzione di bug e di codice non ottimizzato;
- soprattutto, chiusura delle falle di sicurezza, con patch sul codice vulnerabile.
C’è però una differenza rispetto all’aggiornamento di un sistema operativo: ogni firmware è specifico per il suo esatto modello di dispositivo. Installare il firmware di un modello simile ma non identico provoca il cosiddetto brick: il microcodice viene sovrascritto, l’hardware non si riconosce più e il dispositivo si blocca del tutto. È il motivo per cui gli aggiornamenti firmware vanno sempre scaricati dai canali ufficiali del produttore e mai da fonti alternative.
Come avvengono gli aggiornamenti: OTA, CI/CD e verifiche di autenticità
Negli ultimi anni i sistemi di distribuzione degli aggiornamenti sono diventati molto più sicuri e accessibili, riducendo drasticamente i casi di brick:
- OTA (Over The Air): con la diffusione dell’IoT, gli aggiornamenti vengono distribuiti via rete e scaricati automaticamente dal dispositivo appena disponibili. Gli smartphone usano estensivamente questa metodologia di aggiornamento;
- CI/CD (Continuous Integration/Continuous Deployment): l’adozione di pipeline di sviluppo continue permette test meticolosi prima del rilascio, garantendo qualità e corretto funzionamento di ogni aggiornamento;
- verifiche di autenticità: firme digitali e, in alcuni casi, registri basati su blockchain permettono di verificare che l’aggiornamento provenga davvero dal produttore e non sia stato manomesso lungo il percorso.
Un quadro rassicurante, in apparenza. Ma sotto la scocca le vulnerabilità restano — ed è bene conoscerle.
Onorato Informatica lo scopre per te: oltre 20 anni di esperienza, più di 5.000 clienti e un SOC attivo 24/7.
Le vulnerabilità del firmware
La minaccia principale alla sicurezza del firmware è l’esecuzione di codice remoto (RCE): se un attaccante trova una falla nel microcodice, può sfruttarla per ottenere il pieno controllo del dispositivo — sottrarre dati sensibili, spiare le comunicazioni o arruolare la macchina in una botnet. Le vulnerabilità che più spesso portano a un RCE sono tre.
Bypass dell’autenticazione
L’autenticazione riserva l’accesso al dispositivo ai soli utenti autorizzati. Quando viene aggirata, l’attaccante prende il controllo del dispositivo, con perdita di dati sensibili e danni pesanti per l’organizzazione.
L’exploit più comune sfrutta le credenziali di default: molti dispositivi escono dalla fabbrica con combinazioni tipo “admin/password” che l’utente non si preoccupa di sostituire — e che sono reperibili con una banale ricerca su Google. In presenza di credenziali più robuste, l’alternativa dell’attaccante è cercare falle note nel firmware: nei componenti open source vulnerabili, sfruttare un bug già documentato per aggirare l’autenticazione è routine.
Buffer overflow
Presente nella stragrande maggioranza del software in circolazione, il buffer overflow nasce da un input non convalidato: l’attaccante immette più dati di quanti il buffer allocato possa contenerne, sovrascrivendo porzioni di memoria adiacenti e provocando comportamenti imprevisti o crash — fino all’esecuzione di codice arbitrario. La storia del modding delle console di gioco è piena di esempi: molti buffer overflow nel firmware hanno permesso di eseguire software non firmato, fuori dal controllo dei produttori.
La prevenzione passa da funzioni che limitano la quantità di dati scrivibili nel buffer e da protezioni in fase di compilazione come stack canaries e ASLR (Address Space Layout Randomization).
Command injection
Qui l’attaccante inietta codice malevolo nel dispositivo attraverso un comando eseguito via shell. I vettori più comuni sono interfacce web, campi di input e soprattutto le API, con cui il firmware comunica direttamente per far funzionare il dispositivo.
Le conseguenze sono gravi: dal controllo completo del dispositivo via shell, l’attaccante può sottrarre dati e estendere l’attacco agli altri dispositivi della rete. La mitigazione più efficace è controllare e convalidare ogni input che compone un comando, usando filtri whitelist che ammettono solo set precisi di caratteri e valori.
Il firmware come nascondiglio: i rootkit firmware
C’è un motivo ulteriore per cui il firmware è un bersaglio pregiato: è il nascondiglio perfetto. I rootkit di tipo firmware si annidano proprio in UEFI/BIOS o nei componenti hardware, caricandosi prima del sistema operativo e quindi prima di qualunque difesa: sopravvivono alla formattazione del disco e perfino alla reinstallazione completa del sistema.
Il rischio è massimo sui dispositivi che non si possono “formattare e reinstallare” — apparati di rete, macchinari industriali, sistemi embedded e IoT — ma non risparmia nemmeno i dispositivi consumer: perfino gli smartwatch economici con firmware compromesso sono già stati usati come porta d’ingresso.
Un firmware costantemente aggiornato, insieme a protezioni come il Secure Boot (che blocca l’esecuzione di codice di avvio non firmato), è la difesa più efficace contro questa categoria di minacce.
Come proteggere il firmware in azienda
Se sul singolo dispositivo personale l’aggiornamento firmware è una buona abitudine, in azienda è un processo da governare: router, firewall, stampanti, NAS, sensori e macchinari hanno ciascuno il proprio firmware, il proprio produttore e il proprio ciclo di rilascio. Le pratiche essenziali:
- inventario completo dei dispositivi: non si aggiorna ciò che non si sa di avere — ed è proprio nei dispositivi dimenticati che si annidano i firmware più datati;
- verifiche di sicurezza periodiche: test e analisi regolari per individuare le vulnerabilità prima che lo faccia qualcun altro;
- patch management strutturato: un servizio di patching gestito monitora gli aggiornamenti disponibili per ogni dispositivo e li applica con metodo, senza dipendere dalla memoria dei singoli;
- credenziali di default sempre sostituite e Secure Boot attivo dove supportato;
- monitoraggio continuo della rete: contro le minacce che operano sotto il sistema operativo, le anomalie di traffico osservate da un SOC sono spesso l’unico segnale visibile.
Conclusioni
Il firmware è il componente più importante e più trascurato dei nostri dispositivi: tutto si appoggia su di lui, ma nessuno lo guarda. Le vulnerabilità del suo codice non aggiornato hanno conseguenze serie per i dati e per le organizzazioni — e le minacce legate a un suo exploit crescono con la connettività di ogni cosa, dall’ufficio alla fabbrica.
La direzione è chiara: inventario, aggiornamenti governati e monitoraggio. Perché il firmware lavora in silenzio — e in silenzio lavorano anche gli attaccanti che lo prendono di mira.
Aggiornamenti firmware sotto controllo, su tutta la tua infrastrutturaOnorato Informatica protegge oltre 5.000 clienti con un SOC attivo 24 ore su 24, 7 giorni su 7: oltre 20 anni di esperienza e più di 1 milione di attacchi informatici sventati.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.