
Si tende a pensare che la crittografia più “vecchia” sia anche la più debole. Con la crittografia simmetrica è vero il contrario: è la più semplice, la più rapida, ed è proprio per questo che continua a cifrare buona parte dei dati che scambiamo ogni giorno.
In questo articolo vediamo cos’è la crittografia simmetrica, come funziona, dove si usa, quali sono i suoi limiti e perché oggi lavora quasi sempre in coppia con la crittografia asimmetrica. Se ti serve prima un quadro generale, trovi tutto nella nostra guida completa alla crittografia.

Cos’è la crittografia
La crittografia è un metodo per proteggere dati e comunicazioni attraverso l’uso di chiavi, in modo che solo mittente e destinatario possano leggerli. In informatica si riferisce all’insieme di tecniche, derivate da algoritmi matematici, che rendono le informazioni indecifrabili a chi non possiede la chiave corretta.
Questi algoritmi vengono impiegati per generare chiavi crittografiche, creare firme digitali, proteggere la privacy dei dati e mettere in sicurezza comunicazioni riservate come le transazioni con carta di credito e le e-mail.
La crittografia persegue quattro obiettivi fondamentali. La riservatezza garantisce che solo il destinatario previsto possa decrittografare il messaggio e leggerne il contenuto. Il non ripudio impedisce al mittente di negare in futuro di aver inviato o creato il messaggio. L’integrità assicura che le informazioni non possano essere modificate durante l’archiviazione o il transito. L’autenticità, infine, consente a mittente e destinatario di verificare reciprocamente identità e provenienza del messaggio.
Le tecniche crittografiche si distinguono principalmente in tre famiglie: la crittografia simmetrica, la crittografia asimmetrica e le funzioni hash.
Cos’è la crittografia simmetrica
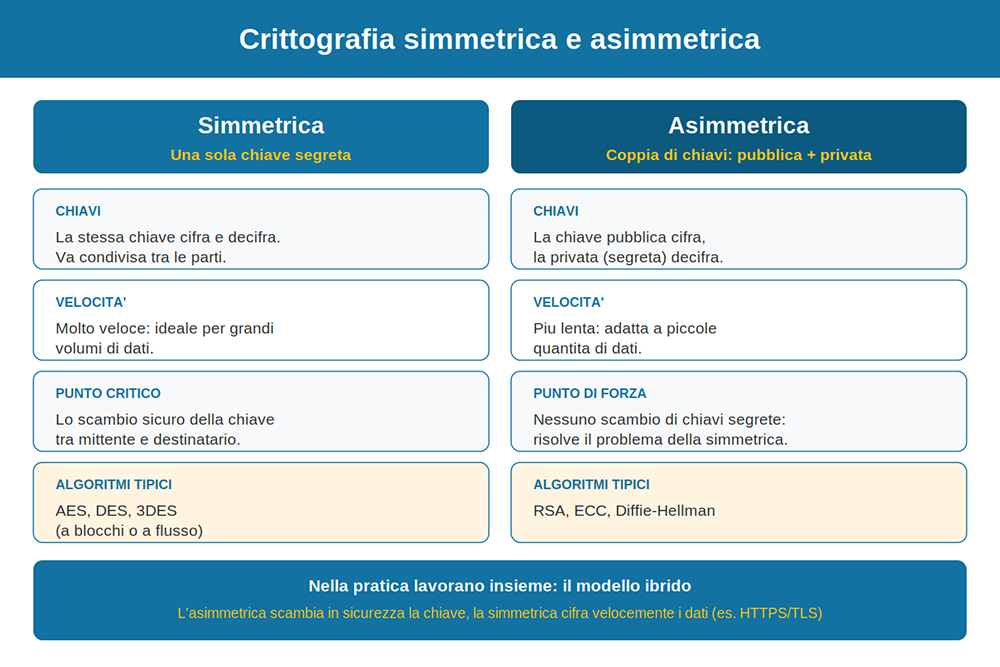
La crittografia simmetrica è un tipo di crittografia in cui viene utilizzata una sola chiave sia per cifrare che per decifrare un messaggio. Le parti che comunicano devono quindi potersi scambiare quella chiave in anticipo, per poterla usare nel processo di decrittografia.
È qui la differenza sostanziale con la crittografia asimmetrica: in quest’ultima mittente e destinatario possiedono ciascuno una coppia di chiavi, una pubblica e una privata, e usano l’una o l’altra a seconda del ruolo. La simmetrica, al contrario, ha un funzionamento più semplice e diretto: i dati vengono “rimescolati” in modo che risultino incomprensibili a chiunque, tranne a chi possiede la chiave segreta per riportarli in chiaro.
Esistono due tipi di algoritmi di crittografia simmetrica. Gli algoritmi a blocchi cifrano i dati in blocchi di dimensione fissa, trattenendoli in memoria fino a completare ciascun blocco; è il funzionamento di algoritmi come AES, oggi lo standard di riferimento, e dei più datati DES e 3DES. Gli algoritmi di flusso, invece, cifrano i dati bit per bit mentre fluiscono, senza mantenerli nella memoria del sistema.
Simmetrica e asimmetrica a confronto
Prima di entrare nei dettagli applicativi, questo schema riassume le differenze principali tra le due tecniche.
Dove si usa la crittografia simmetrica
A differenza di quanto si potrebbe pensare, la crittografia simmetrica è molto più veloce di quella asimmetrica: proprio per questo viene impiegata quando serve cifrare grandi quantità di dati, come l’intero contenuto di un database o di un disco. La sua efficienza computazionale è il suo principale vantaggio.
Tra gli impieghi più comuni della crittografia simmetrica troviamo le applicazioni di pagamento, come le transazioni con carta, dove le informazioni personali devono essere protette per prevenire furti d’identità; le operazioni di convalida, per confermare che il mittente di un messaggio sia davvero chi dichiara di essere; e processi come la generazione di numeri casuali.
Verifichiamo la protezione delle tue informazioni con un assessment dedicato.
PARLA CON UN ESPERTO
I punti deboli: la gestione delle chiavi
Il vero tallone d’Achille della crittografia simmetrica non è l’algoritmo in sé, ma la gestione delle chiavi. Poiché la stessa chiave serve a cifrare e decifrare, chiunque la intercetti ottiene pieno accesso ai dati: lo scambio sicuro della chiave diventa quindi il punto più delicato di tutto il sistema. I problemi principali sono tre.
La stanchezza della chiave: l’integrità della chiave segreta viene messa alla prova a ogni utilizzo. Le contromisure includono l’uso di una gerarchia di chiavi, per evitare che le chiavi principali vengano usate di continuo, e la rotazione periodica delle chiavi che cifrano grandi volumi di dati — entrambe richiedono però strategie di gestione competenti.
I dati di attribuzione: a differenza delle chiavi asimmetriche, quelle simmetriche non contengono metadati che registrino informazioni come la data di scadenza o le regole d’uso. Per controllare come e quando una chiave può essere utilizzata serve un apposito sistema di gestione.
Il key management su larga scala: con poche chiavi la gestione manuale è sostenibile, ma quando il numero cresce, monitorare scadenze e organizzare le rotazioni a mano diventa rapidamente impraticabile. In questi casi è indispensabile un sistema di monitoraggio automatico delle chiavi.
Il modello ibrido: le due tecniche insieme
Nella pratica, simmetrica e asimmetrica non sono alternative in competizione, ma si completano a vicenda. Il caso più diffuso è il protocollo TLS, quello che rende sicura la navigazione web (il lucchetto HTTPS del browser): la crittografia asimmetrica viene usata all’inizio della connessione per scambiare in sicurezza una chiave segreta, superando il problema dello scambio; da quel momento in poi è la crittografia simmetrica, molto più veloce, a cifrare l’intero flusso di dati della sessione.
In questo modo si ottiene il meglio di entrambe: la sicurezza dello scambio garantita dall’asimmetrica e l’efficienza sui grandi volumi garantita dalla simmetrica.
Conclusioni
Gestire sistemi di crittografia simmetrica su larga scala è un compito impegnativo, soprattutto in architetture aziendali decentralizzate o distribuite geograficamente. Per farlo correttamente è consigliabile affidarsi a software dedicati che mantengano il corretto ciclo di vita di ogni chiave: con grandi quantità di chiavi, la gestione manuale è di fatto impossibile.
Dato che non possiamo prevedere quali progressi porteranno la tecnologia e l’evoluzione della criminalità informatica, la raccomandazione è tenere costantemente monitorati i processi crittografici che implementano questa tecnica, integrandoli in una strategia di sicurezza più ampia.
Proteggi i dati della tua azienda con chi lo fa da oltre 20 anniVulnerability Assessment, Penetration Test e servizi gestiti con SOC attivo 24/7.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli
