
Aprendo un sito web può capitare che Google Chrome lo segnali come “Non sicuro”. Cosa significa? Il sito contiene un virus? Sto per infettare il mio dispositivo?
Nella maggior parte dei casi no: l’avviso “Non sicuro” non indica la presenza di malware, ma riguarda il tipo di connessione tra il tuo dispositivo e il sito. Capire la differenza tra i vari avvisi di Chrome, però, è fondamentale: alcuni sono semplici cautele, altri segnalano un pericolo reale. In questa guida aggiornata vediamo cosa significa ogni messaggio e come comportarsi.

Perché Chrome mostra “Non sicuro”
L’avviso compare quando il sito comunica tramite protocollo HTTP invece che HTTPS. Con HTTP i dati viaggiano in chiaro: chiunque si trovi “in mezzo” alla comunicazione (ad esempio su una rete Wi-Fi pubblica) può leggere o modificare le informazioni scambiate.

HTTPS aggiunge la cifratura: i dati inviati e ricevuti sono protetti e non possono essere intercettati. Per questo Chrome etichetta come “Non sicuro” ogni pagina HTTP: non significa che il sito sia infetto, ma che tutto ciò che digiti su quella pagina può essere intercettato.
Gli indicatori di Chrome oggi (niente più lucchetto)
Per anni il punto di riferimento è stato il lucchetto verde. Oggi non esiste più: Chrome lo ha sostituito con un’icona accanto all’indirizzo, che puoi cliccare per vedere i dettagli su connessione, certificato, cookie e autorizzazioni del sito.
Gli stati possibili sono tre:
Connessione sicura (impostazione predefinita). Nessun avviso particolare: il sito usa HTTPS e la comunicazione è cifrata. Attenzione: connessione cifrata non significa sito affidabile — anche un sito di phishing può avere l’HTTPS.
“Non sicuro”. Il sito usa HTTP: la connessione non è privata. Puoi consultare i contenuti, ma non inserire mai password, dati personali o di pagamento.
“Pericoloso” (avviso rosso a tutta pagina). Qui il discorso cambia: il sito è stato segnalato da Google Navigazione sicura per phishing, malware o ingegneria sociale. In questo caso il consiglio è uno solo: abbandona la pagina.

“La connessione non è privata”: l’errore di certificato
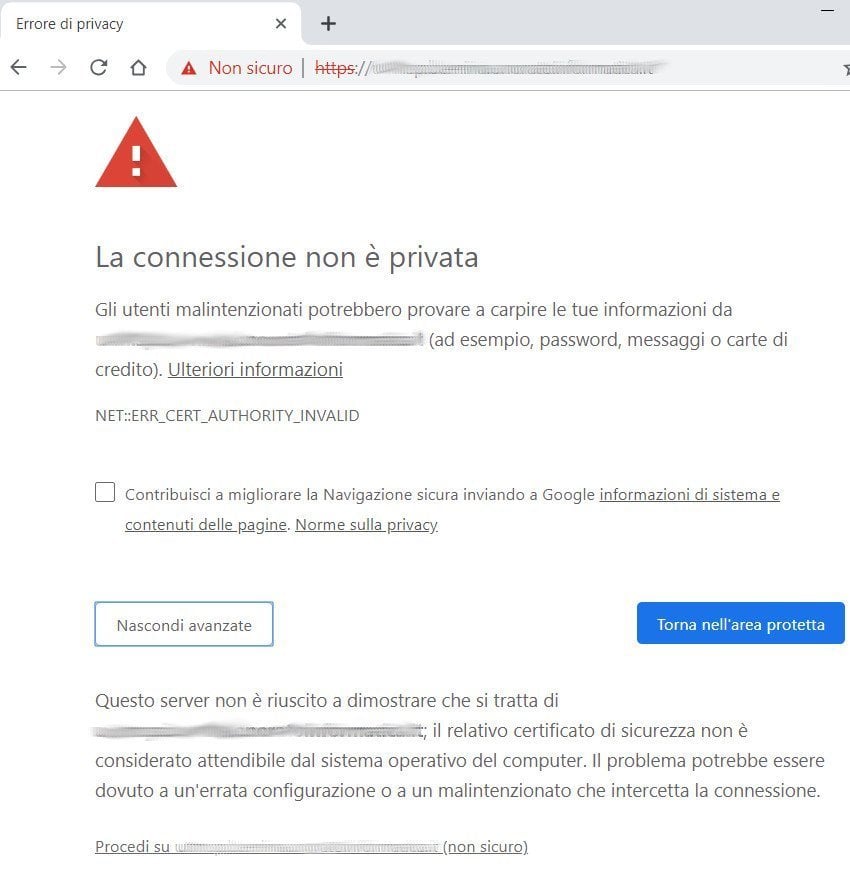
Diverso ancora è il caso di un sito HTTPS che mostra l’avviso a tutta pagina “La connessione non è privata”. Significa che il sito vorrebbe comunicare in modo cifrato, ma c’è un problema con il suo certificato TLS/SSL: scaduto, non valido o emesso per un dominio diverso.
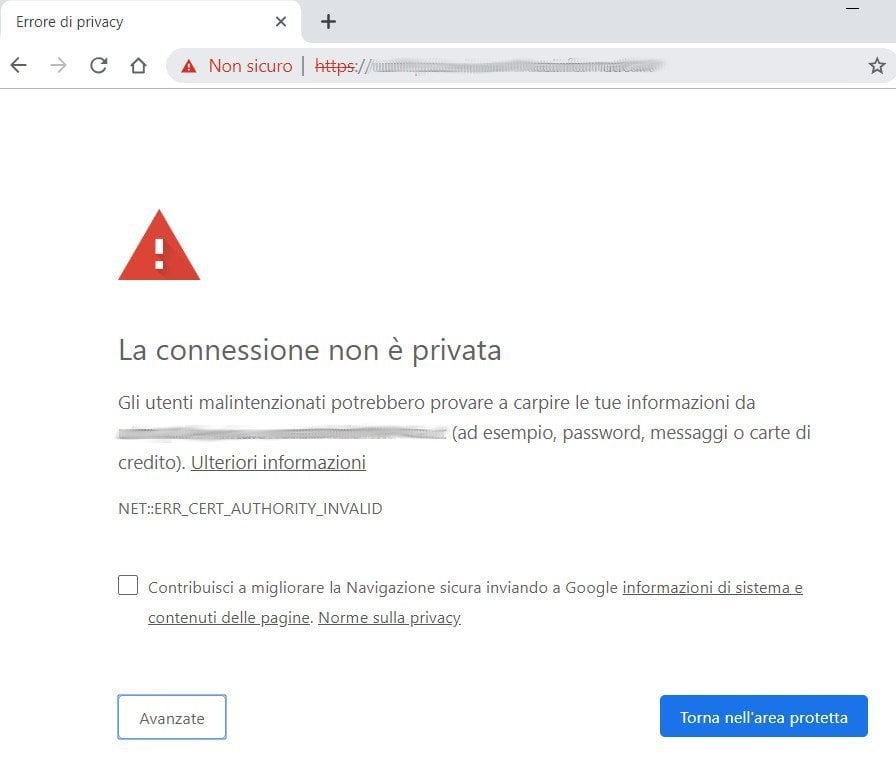
Chrome permette comunque di proseguire (Avanzate → Procedi sul sito), ma fallo solo se sai esattamente dove stai andando e mai per inserire credenziali o dati sensibili. Un certificato non valido può anche essere il segnale di un attacco man-in-the-middle in corso.
Come proteggersi: l’opzione “Utilizza sempre connessioni sicure”
Chrome include un’impostazione che riduce il rischio alla radice: “Utilizza sempre connessioni sicure” (Impostazioni → Privacy e sicurezza → Sicurezza). Con questa opzione attiva, Chrome tenta sempre la versione HTTPS dei siti e ti chiede conferma prima di caricare una pagina solo HTTP.
Sempre nella stessa sezione puoi attivare l’avviso per le password compromesse: Chrome ti segnala se una credenziale che usi è finita in una violazione di dati.
E se il sito “non sicuro” è il tuo?
Se l’avviso compare sul sito della tua azienda, il problema è il certificato: va installato (o rinnovato) un certificato TLS e configurato il reindirizzamento da HTTP a HTTPS. Oltre al danno di immagine, un sito senza HTTPS è penalizzato da Google anche a livello di posizionamento.
Per le aziende, la protezione del sito web va oltre il certificato: scopri il nostro servizio di Website Security.
Navigazione sicura in azienda
Per un’azienda, affidarsi solo agli avvisi del browser non basta: ogni dipendente è un punto d’ingresso potenziale. La soluzione strutturale è il filtraggio della navigazione a livello di rete, che blocca l’accesso ai siti pericolosi prima ancora che il browser li carichi.
Scopri come funziona il nostro servizio di filtraggio della navigazione web aziendale.
Conclusione
L’avviso “Non sicuro” di Chrome non va ignorato, ma nemmeno temuto: nella maggior parte dei casi indica solo una connessione non cifrata. I veri campanelli d’allarme sono gli avvisi rossi a tutta pagina — “Sito pericoloso” e “La connessione non è privata” — davanti ai quali la regola è semplice: niente dati personali, e nel dubbio si abbandona la pagina.
La sicurezza della tua azienda non può dipendere da un’icona del browser
Onorato Informatica protegge la navigazione e i sistemi delle aziende da oltre 20 anni, con più di 5.000 clienti e certificazioni ISO 9001 e ISO 27001. Se vuoi capire quanto è esposta la tua rete, parliamone.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.