
Nel 2017, il panorama della cybersecurity è stato scosso da due attacchi su scala globale che hanno messo a nudo vulnerabilità sistemiche e lacune nella gestione della sicurezza informatica.
WannaCry e NotPetya non sono stati semplici incidenti, ma esempi lampanti di quanto rapidamente le minacce informatiche possano propagarsi sfruttando punti deboli comuni in infrastrutture IT complesse.
La domanda cruciale è: perché questi attacchi hanno avuto una diffusione così ampia?

La forza trainante di WannaCry
WannaCry è apparso a maggio 2017, e in pochi giorni ha paralizzato oltre 230.000 dispositivi in 150 Paesi. Il ransomware ha sfruttato una vulnerabilità critica nel protocollo SMBv1 di Windows, nota come EternalBlue, sviluppata originariamente dalla NSA e successivamente resa pubblica dal gruppo Shadow Brokers. Questo exploit permetteva a WannaCry di propagarsi in modo automatico, trasformandosi in un worm che non richiedeva alcuna interazione umana.
La chiave del suo successo risiedeva in una combinazione devastante di fattori. Molte aziende non avevano applicato la patch MS17-010, rilasciata da Microsoft due mesi prima dell’attacco. Sistemi obsoleti, come Windows XP, hanno amplificato l’impatto. La vulnerabilità consentiva al ransomware di diffondersi lateralmente nelle reti aziendali, criptando i file e chiedendo un riscatto in Bitcoin. La velocità di diffusione ha rivelato la fragilità di infrastrutture IT prive di segmentazione adeguata e di un approccio proattivo alla gestione delle vulnerabilità.
Anni dopo, le indagini di più governi occidentali hanno attribuito ufficialmente WannaCry al gruppo Lazarus, legato alla Corea del Nord: non un esperimento criminale sfuggito di mano, ma un’operazione riconducibile a un attore statale.
Il kill switch: come si fermò l’epidemia
Un dettaglio spesso dimenticato è che WannaCry non fu fermato dalle difese delle aziende colpite, ma da un caso fortunato. Analizzando il codice del malware, un giovane ricercatore di sicurezza britannico notò che, prima di attivarsi, WannaCry tentava di contattare un dominio web non registrato: registrandolo per pochi dollari, attivò senza saperlo un kill switch che bloccò la diffusione a livello globale.
Questo episodio contiene una lezione importante: la sopravvivenza di migliaia di organizzazioni dipese da un colpo di fortuna esterno, non dalla loro preparazione. Nessuna azienda dovrebbe affidare la propria continuità operativa alla speranza che qualcun altro fermi l’attacco in tempo.
Con il nostro servizio di gestione delle vulnerabilità non devi chiedertelo.
PARLA CON UN ESPERTO
NotPetya: un disastro pianificato
Appena un mese dopo WannaCry, NotPetya ha fatto il suo ingresso in scena, inizialmente scambiato per un altro ransomware. Si trattava invece di un wiper, progettato non per estorcere denaro ma per distruggere dati e sistemi in modo irreparabile. La sua diffusione ha seguito un percorso diverso ma altrettanto devastante, sfruttando una combinazione di exploit, tra cui EternalBlue ed EternalRomance, e la compromissione di software legittimi.
L’attacco è iniziato con l’aggiornamento compromesso del software MeDoc, molto utilizzato in Ucraina: uno dei primi grandi casi di attacco supply chain. Questo punto di ingresso ha permesso a NotPetya di infettare rapidamente reti aziendali, propagandosi grazie a strumenti come Mimikatz, che estraeva credenziali in chiaro dalla memoria dei sistemi infetti. Una volta all’interno di una rete, NotPetya si espandeva senza sosta, bloccando completamente le operazioni aziendali.
I numeri lo rendono l’attacco informatico più costoso della storia: i danni complessivi sono stimati intorno ai 10 miliardi di dollari. Il colosso della logistica Maersk dovette reinstallare da zero decine di migliaia di server e PC, con perdite di centinaia di milioni; danni analoghi colpirono la farmaceutica Merck e molte altre multinazionali che con l’Ucraina avevano solo una filiale o un fornitore. I governi di Stati Uniti e Regno Unito hanno attribuito ufficialmente l’attacco al gruppo Sandworm, legato all’intelligence militare russa: NotPetya nasce come arma contro l’Ucraina, ma la sua diffusione incontrollata ha travolto aziende di tutto il mondo.
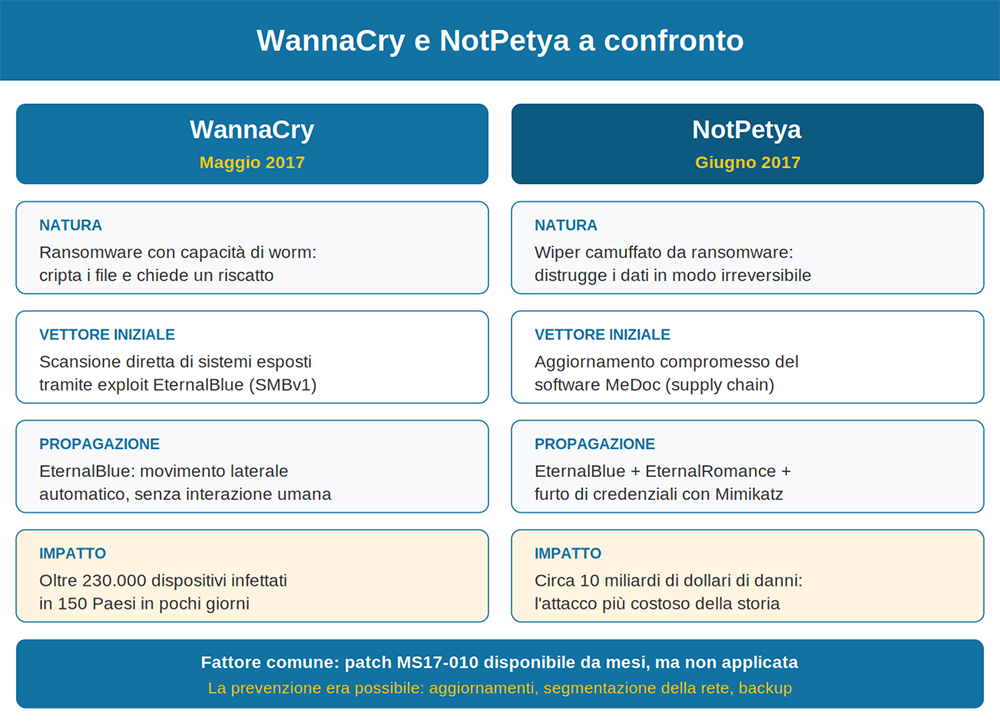
WannaCry e NotPetya a confronto
| WannaCry | NotPetya | |
|---|---|---|
| Data | Maggio 2017 | Giugno 2017 |
| Natura | Ransomware con capacità di worm | Wiper camuffato da ransomware |
| Vettore iniziale | Scansione diretta via EternalBlue (SMBv1) | Aggiornamento compromesso di MeDoc (supply chain) |
| Propagazione | EternalBlue, automatica | EternalBlue + EternalRomance + Mimikatz |
| Obiettivo | Riscatto in Bitcoin | Distruzione dei dati |
| Attribuzione | Gruppo Lazarus (Corea del Nord) | Gruppo Sandworm (Russia) |
| Impatto | 230.000+ dispositivi in 150 Paesi | ~10 miliardi di dollari di danni |
Un terreno comune di vulnerabilità
Nonostante le differenze, le due minacce condividono i fattori che hanno permesso loro una diffusione così estesa. Il primo è l’utilizzo di exploit altamente efficaci, come EternalBlue, che hanno sfruttato una vulnerabilità critica non mitigata in molti sistemi. Il secondo riguarda l’inefficienza delle pratiche di gestione delle patch: troppe aziende non avevano applicato aggiornamenti fondamentali, lasciando i propri sistemi esposti.
Un altro elemento comune è stata l’assenza di una segmentazione delle reti, che ha permesso a entrambe le minacce di praticare il movimento laterale senza incontrare ostacoli significativi. Infine, entrambe hanno mostrato quanto le infrastrutture globali siano interconnesse, trasformando ogni punto debole in una porta aperta verso una crisi su vasta scala.
Cosa possiamo imparare?
La diffusione di WannaCry e NotPetya non è stata inevitabile, ma il risultato di errori evitabili e di una mancanza di preparazione. Applicare tempestivamente le patch, disabilitare protocolli obsoleti come SMBv1, segmentare le reti e proteggere i dispositivi con soluzioni di Endpoint Protection capaci di riconoscere comportamenti anomali sono misure che avrebbero potuto limitare drasticamente i danni.
Questi attacchi ci ricordano che la sicurezza informatica è una responsabilità condivisa: nel mondo digitale, un errore o una negligenza può avere conseguenze globali.
L’eredità del 2017
A quasi dieci anni di distanza, l’eredità di quei due mesi del 2017 è ancora attuale. EternalBlue continua a essere sfruttato contro sistemi mai aggiornati, il modello del ransomware con propagazione automatica è diventato uno standard del cybercrimine, e l’attacco supply chain inaugurato da NotPetya è oggi una delle tecniche più temute. La differenza, rispetto ad allora, è che oggi nessuna azienda può dire di non sapere.
Non aspettare il prossimo WannaCry
Patch management, segmentazione, monitoraggio 24/7: proteggiamo la tua azienda prima che l’attacco arrivi.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.