
Il CryptoLocker è uno dei nomi più conosciuti — e più temuti — nella storia della sicurezza informatica.
Con questo termine si indicano oggi due cose diverse ma collegate: da un lato lo specifico ransomware apparso nel 2013 che ha fatto scuola, dall’altro, per estensione, qualsiasi ransomware che cifra i file di un dispositivo chiedendo un riscatto per sbloccarli.
In questa guida vediamo entrambe le facce: cos’è il CryptoLocker, come funziona un attacco, la storia del virus originale, e soprattutto come proteggere te e la tua azienda — perché è qui che si gioca la partita davvero importante.
CryptoLocker: cos’è
Il CryptoLocker è un ransomware di tipo encryption, cioè un cryptovirus che cifra i file della vittima rendendoli inaccessibili, per poi chiedere un riscatto in cambio della chiave di decifratura. Colpisce principalmente i sistemi Windows e, nella sua versione originale, sfruttava una particolarità del sistema operativo: l’impostazione predefinita che nasconde le estensioni dei file conosciuti.
Grazie a questo trucco, un file chiamato ad esempio documento.pdf.exe viene mostrato da Windows semplicemente come documento.pdf. La vittima crede di aprire un innocuo PDF e invece esegue un file eseguibile malevolo, avviando l’infezione. È un meccanismo semplice, ma micidiale nella sua efficacia.
Come funziona un attacco CryptoLocker
Una volta eseguito sul dispositivo, il CryptoLocker contatta un server remoto controllato dagli attaccanti, dal quale riceve una chiave di cifratura RSA a 2048 bit. Ottenuta la chiave, il ransomware inizia a cifrare documenti, immagini, video e progetti presenti sul computer, rendendoli illeggibili.
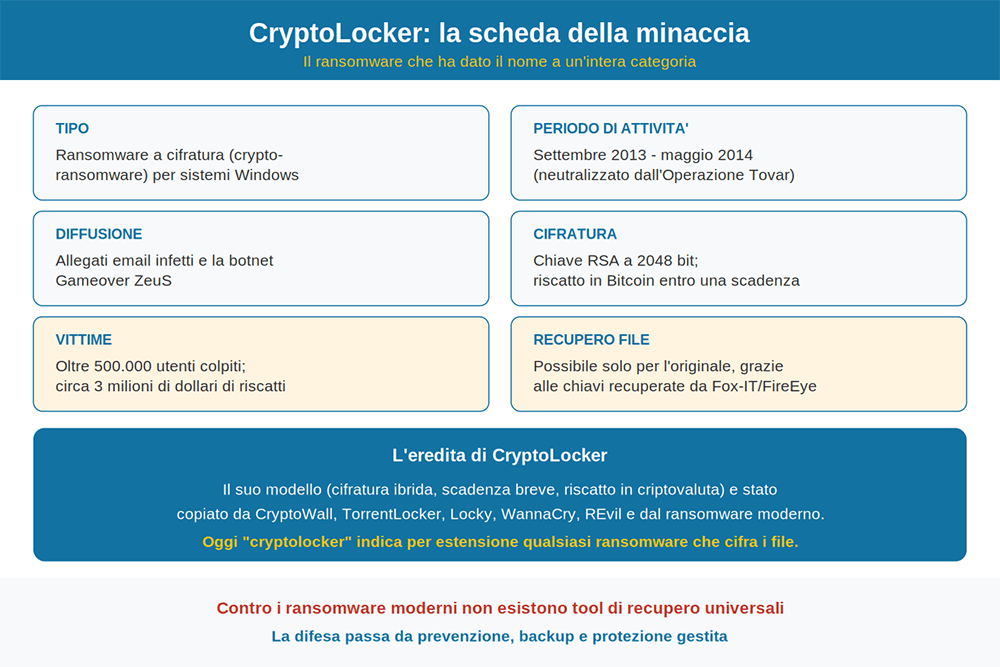
Terminata la cifratura, compare sullo schermo la richiesta di riscatto: un messaggio che intima alla vittima di pagare — in Bitcoin o altre criptovalute — entro una scadenza precisa (nell’originale, circa un centinaio di ore). Allo scadere del tempo, avvertono gli attaccanti, la chiave privata verrà eliminata e i file resteranno cifrati per sempre. C’è di peggio: se non viene bloccato in tempo, il ransomware può propagarsi a tutti i computer Windows collegati in rete, trasformando l’infezione di una singola macchina nel blocco dell’intera azienda. Questa infografica riassume l’identikit della minaccia.
Come si diffonde
Il canale classico di diffusione del CryptoLocker è l’allegato email infetto. Per convincere l’utente ad aprirlo, gli attaccanti simulano un mittente attendibile — spesso banche o servizi noti come istituti di credito e servizi postali — così che la vittima apra l’allegato senza sospetti. Il file che scatena l’infezione è di solito un archivio .zip o un eseguibile .exe: una volta aperto, l’installazione del ransomware è praticamente inarrestabile.
Il CryptoLocker originale, inoltre, si diffondeva anche tramite una botnet, la famigerata Gameover ZeuS, che ne amplificava enormemente la portata.
La storia: il CryptoLocker del 2013
Il CryptoLocker “originale” fu attivo dal settembre 2013 alla fine di maggio 2014, e rappresenta una pietra miliare nella storia del cybercrimine. In quei mesi colpì oltre 500.000 utenti, fruttando ai suoi creatori circa 3 milioni di dollari in riscatti.
La sua corsa si interruppe grazie all’Operazione Tovar: il 2 giugno 2014 il Dipartimento di Giustizia statunitense annunciò che un consorzio internazionale di forze dell’ordine (tra cui FBI e Interpol), aziende di sicurezza e università aveva smantellato la botnet Gameover ZeuS usata per distribuire il ransomware, incriminando il cittadino russo Evgeniy Bogachev, ritenuto a capo dell’operazione. Nel corso dell’operazione, la società di sicurezza olandese Fox-IT riuscì a mettere le mani sul database delle chiavi private usate dal CryptoLocker; nell’agosto 2014, insieme a FireEye, lanciò un servizio online gratuito che permetteva alle vittime di recuperare la propria chiave caricando un file cifrato di esempio. Un finale quasi a lieto fine — ma con un dettaglio cruciale che vedremo tra poco.
L’eredità: il cryptolocker oggi
Sebbene il CryptoLocker originale sia stato neutralizzato oltre dieci anni fa, la sua influenza è ancora oggi enorme. Il suo “modello di business” — cifratura ibrida, scadenza breve, pagamento in criptovaluta e infrastruttura professionale di comando e controllo — è stato copiato da una lunga serie di successori: CryptoWall, TorrentLocker, Locky, fino a minacce recenti come WannaCry e all’intero ecosistema del ransomware-as-a-service.
È per questo che, nel linguaggio comune, la parola “cryptolocker” ha finito per indicare qualsiasi ransomware che cifra i file, ben oltre il virus specifico del 2013. Quando oggi un’azienda dice di essere stata “colpita da un cryptolocker”, quasi sempre si riferisce a una di queste minacce moderne — ed è una distinzione tutt’altro che accademica quando si parla di recupero dei file.
Valutiamo la tua esposizione e ti proponiamo un piano di difesa concreto.
PARLA CON UN ESPERTO
Cosa fare se si è stati colpiti
Se sospetti un’infezione da cryptolocker in corso, la prima cosa da fare è isolare immediatamente il dispositivo: spegnilo e scollegalo dalla rete (cavo e Wi-Fi). Questo non ripristina i file già cifrati, ma serve a un obiettivo altrettanto vitale — impedire che l’infezione si propaghi agli altri computer e ai server aziendali.
Subito dopo, evita il “fai da te”: tentare rimozioni improvvisate può peggiorare la situazione e compromettere eventuali possibilità di recupero. Rivolgiti a professionisti della sicurezza informatica, che sapranno circoscrivere l’incidente e valutare le opzioni. Una cosa che sconsigliamo con forza è pagare il riscatto: non c’è alcuna garanzia che gli attaccanti rilascino davvero la chiave, e ogni pagamento alimenta il modello criminale, finanziando i prossimi attacchi.
Si possono recuperare i file?
È la domanda che tutti si pongono, e la risposta onesta dipende da quale “cryptolocker” ti ha colpito.
Se si tratta del CryptoLocker originale del 2013, il recupero è possibile: grazie alle chiavi private sequestrate durante l’Operazione Tovar, esiste un tool di decifratura che può sbloccare i file. Attenzione però: funziona solo per l’infezione originale, non per gli imitatori.
Se invece sei stato colpito da uno dei ransomware moderni che vengono chiamati genericamente “cryptolocker”, la realtà è più dura: nella stragrande maggioranza dei casi non esistono tool universali di decifratura. La cifratura RSA a chiave robusta è, di fatto, inviolabile senza la chiave privata in mano agli attaccanti. In questi casi l’unica via di recupero concreta è il ripristino da un backup sano. Ecco perché la vera partita si gioca prima dell’attacco, non dopo.
Come prevenire il CryptoLocker
La prevenzione è l’unica strategia davvero efficace contro il cryptolocker, e si articola su più livelli.
Il primo è il backup: disporre di copie di backup sane, programmate regolarmente e conservate in modo isolato dalla rete principale, trasforma un attacco potenzialmente devastante in un semplice ripristino. Se hai un backup integro, il ricatto degli attaccanti perde ogni potere.
Il secondo è la formazione del personale: poiché il vettore principale resta l’email, dipendenti capaci di riconoscere un messaggio sospetto e un allegato pericoloso sono la prima linea di difesa.
Il terzo è la protezione tecnica a più livelli: una solida protezione della posta elettronica che filtri gli allegati malevoli prima che arrivino, una difesa perimetrale della rete che blocchi l’infezione alla radice, e soluzioni di endpoint protection capaci di riconoscere comportamenti anomali sui dispositivi.
Perché l’antivirus da solo non basta
Molti si chiedono come sia possibile essere colpiti pur avendo un antivirus installato. La risposta sta nella natura stessa di queste minacce: di ogni ransomware vengono generate continuamente nuove varianti, ed è una corsa contro il tempo per i produttori di antivirus, che devono rilasciare aggiornamenti in continuazione. Spesso l’aggiornamento arriva dopo che la nuova variante ha già colpito.
Per questo un antivirus, da solo, non offre una garanzia di protezione completa a un’azienda. La difesa efficace è quella stratificata e gestita: più livelli di protezione che lavorano insieme, monitorati da un SOC attivo 24 ore su 24 in grado di intercettare e bloccare le minacce in tempo reale, anche quando l’antivirus tradizionale non le riconosce ancora.
Domande frequenti
Il CryptoLocker esiste ancora?
Il CryptoLocker originale del 2013 è stato neutralizzato nel 2014 con l’Operazione Tovar. Il termine, però, viene usato ancora oggi per indicare qualsiasi ransomware che cifra i file, minacce tuttora molto diffuse e pericolose.
Si può decriptare un file colpito da cryptolocker?
Solo per il CryptoLocker originale esiste un tool di recupero, grazie alle chiavi sequestrate nel 2014. Per i ransomware moderni chiamati “cryptolocker”, di norma non esistono strumenti di decifratura: l’unica via è il ripristino da backup.
Conviene pagare il riscatto?
No. Non c’è alcuna garanzia di riottenere i file, e il pagamento finanzia ulteriori attacchi. La scelta va sempre valutata con professionisti, ma la raccomandazione generale è non pagare.
Come mi proteggo da un cryptolocker in azienda?
Con una combinazione di backup sani e isolati, formazione del personale, protezione dell’email e della rete, endpoint protection e monitoraggio continuo. Nessuna singola misura basta da sola: serve una difesa a più livelli.
Difendi la tua azienda dal ransomware, prima che sia troppo tardi
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.