
Figura professionale specializzata nella gestione di crisi informatiche, il negoziatore ransomware è un esperto che combina competenze tecniche e capacità di mediazione. Il suo ruolo è supportare le aziende vittime di attacchi ransomware, negoziando con i cybercriminali per ridurre i danni, salvaguardare i dati e minimizzare l’interruzione delle attività.
Chi è il cybernegoziatore
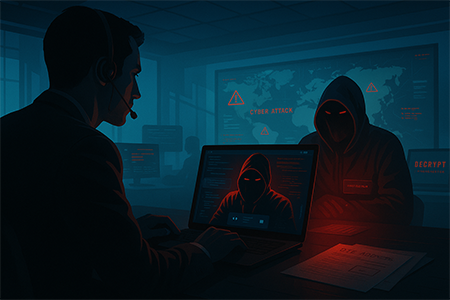
Il cybernegoziatore, o negoziatore di ransomware, è un professionista specializzato nella gestione delle richieste di riscatto a seguito di un attacco informatico. Combina competenze tecniche, capacità di comunicazione e un approccio lucido per mediare tra l’azienda colpita e i cybercriminali responsabili dell’attacco. Il suo ruolo richiede nervi saldi e distacco emotivo: qualità essenziali per affrontare una trattativa in cui la pressione psicologica è alta e ogni passo può influenzare l’esito finale. Nel contesto del cybercrime, la componente emotiva può condizionare sia le decisioni delle vittime sia le mosse degli aggressori.
Affidare una trattativa di questo tipo a personale non specializzato può aumentare il rischio di perdere dati, fondi o tempo prezioso. Secondo il Rapporto Clusit 2025, il ransomware rimane la minaccia più diffusa, responsabile dell’81% degli attacchi informatici a livello globale. La conoscenza della psicologia applicata alla sicurezza informatica è una delle armi principali del negoziatore: comprendere le strategie di manipolazione utilizzate dai criminali, come la creazione di urgenza o paura, permette di condurre la trattativa in modo razionale e di ridurre i danni per l’organizzazione colpita.
Replicare al ricatto dei criminali
Gli attacchi ransomware possono avere un impatto significativo, sia in termini economici che operativi, mentre la loro gestione è spesso complessa. Alcune aziende scelgono di pagare il riscatto, con conseguenze dirette sul bilancio e il rischio di alimentare ulteriormente il mercato criminale. Uno dei problemi principali è l’assenza di una strategia di risposta preventiva. Senza procedure definite e senza ruoli chiari in caso di incidente, la paura e l’urgenza possono spingere a decisioni affrettate.
In questo contesto interviene il cybernegoziatore, con il compito di gestire i tempi e comunicare con i criminali informatici in modo strutturato. Le sue principali attività includono:
- Valutazione della minaccia: analizza la natura dell’attacco e i potenziali danni, definendo una strategia di negoziazione volta a contenere le conseguenze.
- Mediazione con i criminali: conduce la trattativa per ottenere la restituzione dei dati e il ripristino dell’operatività dei sistemi compromessi.
- Prevenzione di futuri attacchi: oltre a gestire l’emergenza, fornisce indicazioni utili per rafforzare le difese e ridurre il rischio di nuove intrusioni.
Va considerato che anche i gruppi criminali possono servirsi di negoziatori esperti, capaci di utilizzare tecniche avanzate di comunicazione e contrattazione per massimizzare il loro vantaggio nella trattativa.
Pagare o no per riavere i propri dati
Prima di lanciare un attacco ransomware, i criminali informatici analizzano attentamente la loro vittima. Valutano la disponibilità economica dell’azienda, la natura e il valore dei dati da poter sottrarre e la presenza di una polizza di cyber risk. Questi elementi determinano l’entità della richiesta di riscatto e sono informazioni che un cyber negoziatore deve conoscere per impostare la trattativa.
Dal punto di vista legale, pagare un riscatto non costituisce reato; resta però un atto che alimenta il mercato criminale e non garantisce la restituzione sicura dei dati. La crittografia forzata e la richiesta di denaro, invece, sono reati previsti dal codice penale. Sul piano normativo, il 28 giugno 2024 il Parlamento italiano ha approvato la legge n. 90 (“Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici”), colmando alcune lacune nella difesa cibernetica del Paese.
Le raccomandazioni delle autorità restano chiare: non pagare il riscatto e contattare immediatamente le forze dell’ordine. Inoltre, a partire da gennaio 2026, le imprese saranno tenute, come previsto dalla Direttiva NIS2, a notificare gli incidenti cyber all’Agenzia per la Cybersicurezza Nazionale (ACN) e al CSIRT Italia, rispettando tempi e modalità di comunicazione prestabilite.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Laureato in Scienze della Comunicazione all’Università Lumsa di Roma. È giornalista e Web Content Editor specializzato in Cybersecurity (con particolare riferimento ai temi di cybercrime, privacy, sorveglianza, diritti digitali). In parallelo si occupa di Innovazione tecnologica, Energia, Data Protection, TLC, PA ed eHealth.
Scrive dal 2013 per testate giornalistiche, case editrici, agenzie di comunicazione e blog aziendali su temi del digitale.