
Tra le tante forme di phishing, lo spear phishing è la più insidiosa: non è un’esca lanciata a caso verso migliaia di persone, ma un attacco costruito su misura per una vittima precisa, studiata prima di essere colpita. Ed è proprio la personalizzazione a renderlo così difficile da riconoscere, e così efficace.
In questa guida vediamo cos’è lo spear phishing, in cosa differisce dal phishing tradizionale, come si svolge un attacco, i casi celebri e come difendersi.
Cos’è lo spear phishing
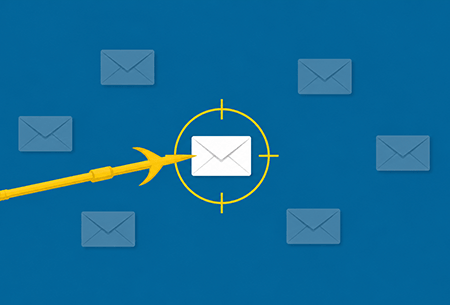
Lo spear phishing è un attacco di phishing mirato: prende di mira una persona specifica, un ruolo aziendale o un gruppo ristretto, con un messaggio confezionato apposta per quella vittima. Il nome viene dalla pesca con la fiocina (spearfishing): mentre il phishing tradizionale getta una rete sperando che qualcuno abbocchi, qui l’attaccante ha scelto il suo bersaglio e prepara il colpo con precisione.
L’obiettivo non cambia rispetto al phishing classico: indurre la vittima a rivelare credenziali e dati personali, aprire un allegato infetto o autorizzare un pagamento. Cambia il metodo: la personalizzazione.
La differenza tra phishing e spear phishing
La distinzione è tutta nel rapporto tra volume e precisione:
- il phishing tradizionale è massivo: milioni di email identiche (“il suo conto è bloccato”), inviate a caso. Percentuale di successo bassissima, ma su numeri enormi basta che abbocchi una minima frazione;
- lo spear phishing è chirurgico: un messaggio unico, scritto per una persona precisa, che cita fatti veri della sua vita o del suo lavoro. Richiede molto più lavoro all’attaccante, ma la percentuale di successo è incomparabilmente più alta.
Per questo lo spear phishing viene riservato a bersagli “che valgono l’investimento”: dirigenti, amministrativi con accesso ai conti, tecnici con privilegi di sistema, o chiunque possa aprire la porta di un’organizzazione.
Come funziona un attacco, fase per fase
Un attacco di spear phishing segue uno schema preciso:
- Scelta della vittima: l’attaccante valuta chi colpire in base alla convenienza — un ruolo con accesso a denaro o dati, un’azienda che vale lo sforzo di un attacco dedicato;
- Raccolta di informazioni: è la fase che distingue lo spear phishing. L’attaccante studia la vittima su social network, sito aziendale, LinkedIn, articoli pubblici: dove lavora, con chi, quali sono le sue abitudini, i suoi interessi, gli eventi a cui ha partecipato. Tutto ciò che condividiamo online è materiale per costruire l’esca;
- Costruzione del messaggio: con quelle informazioni, il criminale scrive un’email o un messaggio su misura, spacciandosi per una fonte fidata — un collega, un fornitore, un servizio usato dalla vittima. Nei casi più sofisticati usa un account reale ma compromesso: se un tuo contatto ha subito un furto di identità, potresti ricevere un messaggio che risponde esattamente alla vostra ultima conversazione;
- Il colpo: la vittima, convinta dell’autenticità, clicca il link verso un sito malevolo, apre l’allegato infetto o esegue la richiesta (un pagamento, l’invio di credenziali).
Perché è così efficace
La forza dello spear phishing sta in due elementi combinati. Il primo è la fonte apparentemente fidata: il messaggio sembra arrivare da qualcuno che conosciamo o da un servizio che usiamo. Il secondo è il contenuto credibile: parla di fatti veri, che solo una fonte legittima “dovrebbe” conoscere.
Un esempio: “Ciao Mara, vista la tua passione per i manga ti segnaliamo questo evento — Francesco e Chiara parteciperanno”. Se Mara condivide quella passione sui social proprio con Francesco e Chiara, perché mai dovrebbe insospettirsi? Lo stesso messaggio, inviato a chiunque altro, non avrebbe alcun effetto: è cucito su di lei. È ingegneria sociale allo stato puro: l’attacco non forza la tecnologia, manipola la fiducia.
Proteggi la posta aziendale
I casi celebri
Lo spear phishing ha colpito anche le aziende più tecnologiche del mondo — a dimostrazione che nessuno può sentirsi al sicuro.
Google e Facebook (2013-2015). Un truffatore lituano si spacciò via email per un reale fornitore hardware asiatico dei due colossi, inviando per anni fatture false perfettamente confezionate ai dipendenti giusti dei reparti amministrativi. Le due società pagarono: oltre 100 milioni di dollari complessivi prima che la frode fosse scoperta. L’autore fu individuato e perseguito, ma parte dell’importo non fu mai recuperata. Nessun malware, nessuna intrusione tecnica: solo email mirate e pazienza.
Twitter (2020). Un gruppo di giovanissimi contattò telefonicamente alcuni dipendenti di Twitter fingendosi colleghi del reparto IT (una variante nota come phone spear phishing o vishing mirato) e li convinse a fornire le credenziali di un tool interno. Con quell’accesso violarono gli account verificati di Barack Obama, Elon Musk, Bill Gates, Jeff Bezos e decine di altri, pubblicando contemporaneamente una truffa in Bitcoin. Il colpo iniziale richiese una manciata di telefonate: il caso lo raccontiamo in dettaglio anche nella guida al social engineering.
Whaling e truffa del CEO: le varianti aziendali
Quando lo spear phishing punta ai vertici, cambia nome ma non natura:
- il whaling (“caccia alla balena”) prende di mira direttamente dirigenti e amministratori delegati: bersagli di altissimo valore, con accesso a informazioni e poteri di firma;
- la truffa del CEO (o BEC, Business Email Compromise) ribalta lo schema: l’attaccante si finge il dirigente e ordina a un dipendente dell’amministrazione un bonifico urgente e riservato. Con i deepfake vocali e video, oggi anche la voce “del capo” al telefono può essere clonata.
Sono le varianti più costose al mondo per le aziende, e i casi come Google/Facebook mostrano che funzionano anche contro organizzazioni sofisticate.
Come difendersi dallo spear phishing
La difesa si costruisce su tre livelli, e nessuno da solo basta:
- Attenzione personale: diffida delle richieste urgenti, riservate o anomale, anche se arrivano da contatti noti — un account può essere compromesso. Verifica sempre su un canale diverso (una telefonata al numero che conosci, non a quello nel messaggio). E limita ciò che condividi pubblicamente sui social: ogni dettaglio è materiale per un’esca su misura;
- Protezione tecnologica: i filtri tradizionali faticano coi messaggi su misura, ma un sistema di protezione della posta moderno controlla le destinazioni dei link, analizza gli allegati e intercetta i segnali di compromissione. Per l’ambito aziendale, abbiamo dedicato una guida all’anti-spam aziendale per NIS2 e GDPR;
- Formazione e procedure: dipendenti formati a riconoscere le esche — anche con simulazioni periodiche di phishing — e procedure che reggono anche quando l’inganno funziona: doppia autorizzazione sui bonifici, verifica su secondo canale per le richieste sensibili. Se la procedura non fa eccezioni, nemmeno per “il capo che ha fretta”, la truffa si ferma lì.
Proteggi la tua azienda dagli attacchi mirati
Da oltre 20 anni difendiamo le imprese italiane da phishing e frodi informatiche: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Laureata in Fisica, sta proseguendo gli studi in “Fisica dell’atmosfera, climatologia e meteorologia” presso l’università di Roma Tor Vergata. Nel frattempo, unisce la sua passione per la scrittura a quella per la cybersecurity per promuovere la consapevolezza digitale attraverso il blog di Onorato Informatica.