
Un SMS che avvisa di un accesso anomalo al conto.
Un’email della “tua banca” che chiede di verificare i dati.
Una telefonata da un finto operatore che segnala movimenti sospetti.
Il phishing bancario è la forma di truffa online più diffusa in Italia, e prende di mira la cosa a cui teniamo di più: i nostri soldi.
In questa guida vediamo cos’è il phishing bancario, come funziona, le forme che assume, come riconoscere un messaggio fraudolento e cosa fare se hai già inserito i tuoi dati.
Cos’è il phishing bancario
Il phishing bancario è una truffa in cui il criminale si finge una banca o un servizio di pagamento per rubare le credenziali di accesso al conto o i dati delle carte. È una specializzazione del phishing, e ne rappresenta la variante più redditizia: l’accesso a un conto corrente è denaro immediato.
Il bersaglio non sono solo le banche tradizionali: i truffatori imitano circuiti di pagamento come Visa e Mastercard, servizi come PayPal, portafogli di criptovalute e grandi piattaforme di e-commerce. Qualsiasi soggetto che gestisca denaro o pagamenti è un’identità utile da rubare per confezionare l’esca.
Il punto debole sfruttato non è quasi mai la tecnologia della banca, che oggi integra buone misure di sicurezza: è il fattore umano. L’attaccante non forza i sistemi dell’istituto, convince il correntista a consegnare le chiavi. Per questo le tecniche del phishing bancario si fondano sull’ingegneria sociale: paura, urgenza e fiducia nel marchio imitato.
Come funziona un attacco
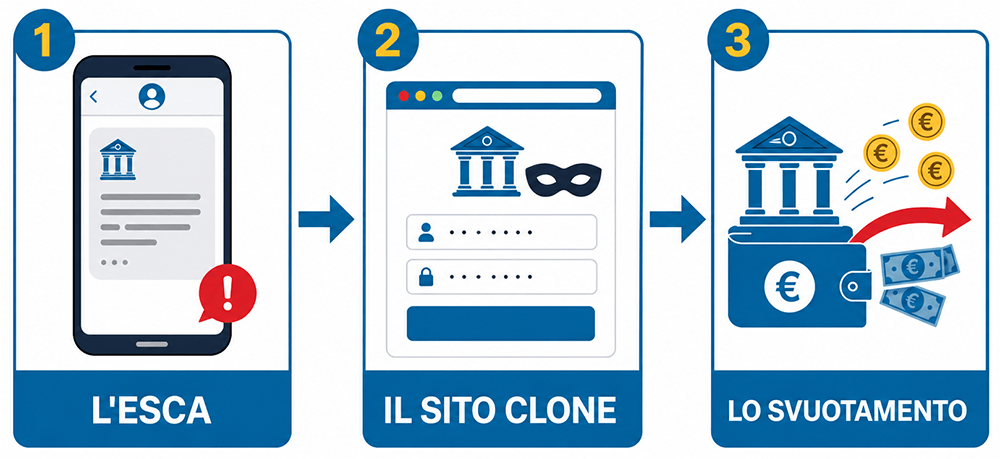
Lo schema classico si svolge in tre mosse:
- l’esca: la vittima riceve un’email, un SMS o una chiamata che sembra provenire dalla propria banca. Il messaggio segnala un problema urgente: un accesso sospetto, il blocco del conto, un pagamento da confermare;
- il sito clone: il link nel messaggio porta a una pagina identica a quella della banca, ma controllata dal truffatore. La vittima inserisce codici di accesso, password e a volte anche i codici OTP di conferma;
- lo svuotamento: con le credenziali in mano, il criminale accede al conto reale e dispone bonifici verso conti esteri o acquisti, spesso in pochi minuti.
In alternativa al sito clone, il link può scaricare direttamente un trojan bancario: un malware che resta silente sul dispositivo e intercetta le credenziali quando la vittima accede al vero sito della banca.
Le forme più diffuse
Il phishing bancario viaggia su tutti i canali di comunicazione. Le varianti principali:
- Email di phishing: la forma classica. Milioni di messaggi inviati ogni giorno a nome di banche e istituti, con loghi e grafiche perfettamente imitati. Come smascherarle lo spieghiamo nella guida al riconoscimento dei mittenti pericolosi;
- Smishing: il phishing via SMS. È particolarmente insidioso perché i truffatori riescono a far comparire il finto messaggio nello stesso thread degli SMS autentici della banca (spoofing del mittente). Un caso emblematico è la truffa smishing ai danni dei clienti Banca MPS; il fenomeno lo approfondiamo nella guida allo smishing;
- Vishing: la truffa telefonica. Un finto operatore della banca, spesso con numero contraffatto che appare autentico, segnala movimenti sospetti e “aiuta” la vittima a mettere al sicuro i soldi, facendoli in realtà trasferire al truffatore. Ne parliamo nell’approfondimento sul vishing;
- Finto supporto tecnico: un pop-up allarmante o una chiamata segnala un problema di sicurezza sul dispositivo e induce la vittima a installare un software di accesso remoto, consegnando di fatto il controllo del computer, e dell’home banking, al truffatore;
- Frode del bonifico autorizzato (APP fraud): la vittima viene convinta a disporre lei stessa il pagamento, ad esempio verso un finto “conto sicuro” per proteggere i risparmi da un presunto attacco in corso. È la variante più difficile da recuperare, perché il pagamento supera tutti i controlli: l’ha autorizzato il titolare.
Proteggi la posta aziendale
Come riconoscere un messaggio di phishing bancario
I segnali d’allarme sono ricorrenti, e conoscerli è la prima difesa:
- urgenza e minaccia: “il conto verrà bloccato”, “accesso anomalo rilevato”, “conferma entro 24 ore”. La fretta è lo strumento del truffatore;
- richiesta di credenziali o codici: nessuna banca chiede mai password, PIN o codici OTP via email, SMS o telefono. Mai;
- link da cliccare per “verificare” o “sbloccare”: la banca non opera così. Nel dubbio, accedi al conto digitando tu l’indirizzo o usando l’app ufficiale;
- dominio del mittente o del sito che non corrisponde esattamente a quello ufficiale (varianti come intesa-verifica.com);
- toni generici (“Gentile cliente”) ed errori di lingua, anche se attenzione: le truffe moderne sono spesso scritte in italiano perfetto.
La regola d’oro è una sola: mai agire dal messaggio ricevuto. Se la comunicazione ti preoccupa, contatta la banca tramite il numero ufficiale o l’app, non tramite i recapiti indicati nel messaggio.
Cosa fare se hai inserito i tuoi dati
Se ti accorgi di aver inserito le credenziali su un sito falso o di aver autorizzato un pagamento sospetto, ogni minuto conta:
- chiama immediatamente la banca (numero ufficiale) per bloccare conto, carte e disposizioni in corso: se il bonifico non è ancora partito, può essere fermato;
- cambia subito le credenziali di accesso all’home banking e degli account collegati, attivando l’autenticazione a due fattori dove non fosse già attiva;
- sporgi denuncia alla Polizia Postale, portando con te messaggi, email e ricevute: è utile alle indagini e spesso necessaria per le richieste di rimborso;
- verifica il dispositivo: se hai installato qualcosa su richiesta del truffatore o cliccato allegati, fai analizzare il dispositivo, potrebbe esserci un malware.
Sul fronte rimborsi: quando il pagamento è disposto dal truffatore con credenziali rubate, le banche sono generalmente tenute a rimborsare, salvo colpa grave del cliente. Il terreno più difficile è quello dei bonifici autorizzati dalla vittima. Ogni caso fa storia a sé: la denuncia tempestiva e la documentazione completa sono ciò che ti tutela di più.
Il phishing bancario e le aziende
Il phishing bancario non colpisce solo i privati. Le caselle di posta aziendali ricevono ogni giorno finte comunicazioni bancarie, e in azienda la posta in gioco è più alta: chi gestisce l’amministrazione ha accesso ai conti correnti aziendali, e un solo clic sbagliato può costare decine di migliaia di euro — fino ad arrivare alle frodi mirate come la truffa del CEO, dove il “bonifico urgente” viene chiesto da un finto dirigente.
La difesa aziendale si costruisce su due livelli: la tecnologia, con sistemi di Email Protection che filtrano le email di phishing prima che raggiungano le caselle dei dipendenti, e le persone, con la formazione a riconoscere le esche e procedure di verifica sui pagamenti (doppia autorizzazione, conferma su un canale diverso per le richieste urgenti). Per il settore finanziario in particolare, abbiamo dedicato un approfondimento alla sicurezza informatica nelle aziende finanziarie.
Proteggi la tua azienda dal phishing
Da oltre 20 anni difendiamo le imprese italiane da phishing e truffe informatiche: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono un giovane italo-tunisino appassionato della camminata. Da piccolo cambiavo sempre il mio tragitto per andare a scuola e nel 2008 mi trasferivo in Italia per iniziare un nuovo cammino.
Questa passione mi ha consentito di raggiungere importanti traguardi formativi, quali il diploma come perito tecnico industriale con il massimo dei voti e la laurea triennale in ingegneria biomedica.
Attualmente, sono uno studente laureando alla magistrale di Biomedical Engineering. Di recente ho vinto l’assegnazione della Cybersecurity Scholarship 2021 – 2022 Cisco.