
Il PhaaS trasforma il phishing in un servizio venduto online. Scopri come funziona, chi lo usa e quali strategie adottare per proteggersi.
Negli ultimi anni il phishing ha conosciuto una crescita costante, evolvendosi in una delle minacce informatiche più diffuse e redditizie. Di conseguenza, diversi gruppi criminali hanno deciso di trasformare la minaccia in un vero e proprio modello di business, sviluppando piattaforme pronte all’uso dedicate alla realizzazione di campagne mirate.
Questo modello è noto come Phishing-as-a-Service (PhaaS) e consente anche a soggetti privi di competenze tecniche di avviare attacchi sofisticati, sfruttando kit pronti all’uso, interfacce intuitive e infrastrutture distribuite.
In questo articolo analizzeremo il funzionamento del PhaaS, i rischi per utenti e organizzazioni e le logiche economiche che alimentano il mercato nero del phishing. Concluderemo con alcune linee guida pratiche per riconoscere e prevenire questa minaccia.
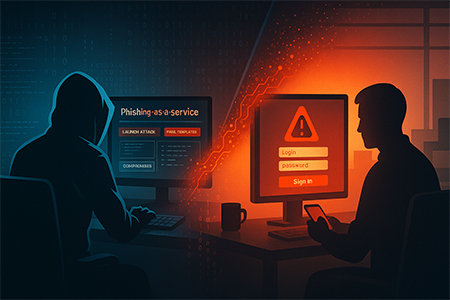
Come funziona il Phishing-as-a-Service
Come detto in fase di introduzione, il Phishing-as-a-Service è un modello criminale che fornisce strumenti preconfezionati per lanciare campagne di phishing avanzate. I kit sono accessibili anche a utenti senza competenze tecniche e vengono distribuiti tramite abbonamenti scalabili in base alle funzionalità, al supporto incluso o al target geografico scelto. I pagamenti avvengono solitamente in criptovalute, per garantire anonimato e rendere difficile il tracciamento.
Cosa offrono le piattaforme di PhaaS
Le piattaforme PhaaS includono una serie di funzionalità chiave progettate per facilitare la creazione, la gestione e l’evoluzione di campagne malevole. Tra le principali, troviamo:
- Generazione di pagine web contraffatte.
Molti kit permettono di clonare interfacce di brand noti (Google, Amazon, Microsoft) per raccogliere credenziali e dati sensibili. - Dashboard di monitoraggio in tempo reale.
Gli attaccanti possono tracciare e-mail aperte, clic sui link, credenziali acquisite e sessioni attive, ottimizzando in tempo reale le campagne. - Bypass dei sistemi MFA.
Alcune piattaforme integrano attacchi Adversary-in-the-Middle per intercettare token o codici di autenticazione e aggirare i sistemi a più fattori. - CAPTCHA anti-bot.
Per evitare il rilevamento da parte dei sistemi di sicurezza automatizzati, i siti di phishing possono integrare CAPTCHA e filtri anti-bot. - Offuscazione del codice.
Le e-mail e i siti generati vengono automaticamente resi meno riconoscibili ai motori di analisi tramite tecniche di offuscamento. - Tutorial e supporto tecnico.
Guide, video esplicativi e supporto attivo via Telegram, Signal e forum del dark web, accompagnano l’intero processo di configurazione. - Hosting bulletproof.
I servizi includono spesso soluzioni di hosting resilienti a blocchi o takedown, con accessi RDP per la gestione remota e anonima delle infrastrutture.
Impatto e profitti del PhaaS
Il Phishing-as-a-Service rappresenta un’evoluzione più pericolosa del phishing tradizionale: accessibile, scalabile, strutturato come un servizio in abbonamento. La sua diffusione ha moltiplicato gli attacchi, aumentando esponenzialmente i danni per utenti e aziende. La fuga di informazioni sensibili è tra le conseguenze più frequenti: quando i dati includono credenziali bancarie o documenti personali, i danni possono sfociare in frodi finanziarie, furto d’identità e gravi perdite reputazionali. In alcuni casi, l’attacco si trasforma in un’infezione da ransomware, con blocco dei servizi e richieste di riscatto milionarie.
Dal punto di vista legale, le autorità riescono spesso a identificare e perseguire gli acquirenti delle piattaforme, non gli sviluppatori. Questi ultimi restano nell’ombra, poiché non interagiscono direttamente con le vittime e utilizzano tecniche avanzate di anonimizzazione per coprire le proprie tracce. Per chi gestisce questi servizi, il PhaaS è un modello estremamente redditizio. Il sistema ad abbonamento consente di monetizzare in modo continuativo, mentre i dati raccolti tramite le campagne vengono talvolta inviati anche agli sviluppatori, che li rivendono nel dark web, aumentando ulteriormente i profitti.
Il risultato è un ecosistema criminale organizzato, in cui la separazione tra fornitori e utilizzatori rende difficile il tracciamento e favorisce la crescita del mercato nero del phishing.
Prevenzione e difesa
Per difendersi dal Phishing-as-a-Service occorrono una serie di misure efficaci e concrete, in modo da riconoscere subito la truffa prima di caderne vittima. Ecco alcune best practices fondamentali da adottare:
- Verificare sempre la provenienza di e-mail e link.
La maggior parte degli attacchi parte da messaggi fraudolenti. Mai cliccare su link sospetti o inserire dati sensibili in pagine non verificate. - Usare soluzioni anti-phishing avanzate.
I filtri intelligenti possono bloccare i messaggi malevoli prima che raggiungano la casella di posta, riducendo l’efficacia della campagna. - Abilitare l’autenticazione multifattore (MFA).
Anche se non infallibile, la MFA rappresenta una barriera aggiuntiva che può impedire l’uso non autorizzato delle credenziali. - Implementare un sistema di DNS filtering.
Il DNS filtering blocca l’accesso a domini malevoli confrontando in tempo reale le richieste con blacklist aggiornate. È una protezione efficace contro siti di phishing mascherati da portali legittimi.
Prevenire il Phishing-as-a-Service vuol dire ridurre i punti deboli, controllare meglio gli accessi e sapere cosa sta succedendo nei propri sistemi. La difesa più efficace è non offrire nulla che valga la pena colpire.
Proteggi la posta elettronica della tua azienda. Leggi la nostra guida completa all’anti-spam aziendale per NIS2 e GDPR.
Questa è solo una delle molte forme che può assumere il phishing: scopri le altre nella nostra guida completa al phishing.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.