
Ti è bastato un attimo di distrazione: hai cliccato un link, aperto un allegato o inserito le tue credenziali, e solo dopo hai capito che quella email era phishing. La prima cosa da sapere è che non sei solo, e che la cosa più importante ora è agire in fretta: più rapidamente reagisci, minori saranno i danni.
Questa guida ti spiega, passo per passo, cosa fare subito per limitare le conseguenze — sia come privato sia come dipendente di un’azienda — e come proteggerti in futuro.
Cosa fare subito: i passi d’emergenza
Se pensi di essere caduto nella trappola, agisci in quest’ordine. Questa checklist riassume i passi fondamentali.
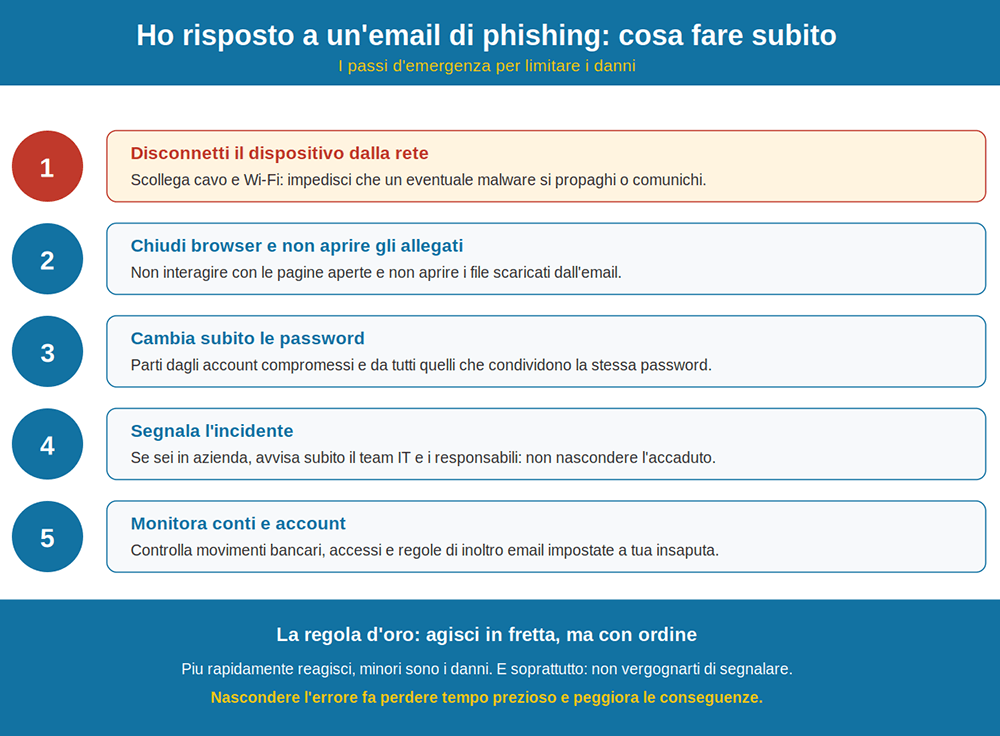
I passaggi spiegati nel dettaglio
1. Disconnetti il dispositivo dalla rete
Scollega subito il dispositivo dalla rete, staccando il cavo ethernet e disattivando il Wi-Fi. Se hai scaricato un allegato o cliccato un link, questo impedisce a un eventuale malware di comunicare con l’esterno o di propagarsi ad altri dispositivi collegati.
2. Chiudi il browser e non aprire gli allegati
Se un link ti ha reindirizzato a una nuova scheda o finestra, chiudila immediatamente senza interagire con nulla della pagina. E se hai scaricato allegati dall’email, non aprirli: potrebbero contenere malware capace di rubare le tue informazioni o bloccare l’accesso ai tuoi file.
3. Cambia subito le password
Cambia immediatamente la password degli account che potrebbero essere stati compromessi. Fondamentale: se usavi la stessa password su più account, cambiala ovunque, perché i criminali proveranno le credenziali rubate su tutti i servizi possibili. È il momento buono per attivare l’autenticazione a due fattori dove non l’hai ancora fatto.
4. Segnala l’incidente
Se l’errore è avvenuto in un contesto aziendale, avvisa subito il team IT e i tuoi responsabili: non nascondere l’accaduto. Può sembrare imbarazzante, ma è la cosa più importante — nascondere l’errore fa solo perdere tempo prezioso e peggiora le conseguenze. Chiedi all’IT di scollegare i tuoi dispositivi dalla rete aziendale per evitare ulteriori compromissioni.
5. Monitora conti e account
Nei giorni successivi tieni d’occhio movimenti bancari sospetti, accessi non riconosciuti e — segnale spesso trascurato — eventuali regole di inoltro automatico impostate sulla tua casella email a tua insaputa, un trucco con cui gli attaccanti continuano a leggere la tua posta.
Cosa fa l’azienda dopo la segnalazione
Una volta ricevuta la segnalazione, il reparto IT valuta l’entità dell’attacco (quanti dispositivi coinvolti, che tipo di minaccia), rimuove l’email di phishing dalle caselle di tutti gli altri destinatari, verifica chi ci ha interagito e analizza il messaggio e i dispositivi per individuare eventuale software malevolo introdotto.
Con la protezione della posta e la formazione del personale riduciamo drasticamente il rischio.
PARLA CON UN ESPERTO
Perché rispondere a un’email di phishing è pericoloso
Capire cosa può succedere aiuta a valutare la gravità della situazione e a spiegare perché i passi visti sopra sono così importanti. Rispondere o interagire con un’email di phishing espone a diversi rischi concreti.
Il primo è il furto di credenziali: i link portano a siti web falsi ma identici a quelli veri (banche, servizi email, social), e le credenziali inserite finiscono direttamente agli attaccanti. Il secondo è l’installazione di malware: un allegato — un PDF o un documento Word con macro dannose — può installare programmi che registrano ciò che digiti (keylogger) o che cifrano i file per chiedere un riscatto. C’è poi la frode finanziaria, quando i dati bancari raccolti vengono usati per trasferire fondi o fare acquisti non autorizzati, e l’esfiltrazione di dati sensibili, con attacchi mirati (spear phishing) che convincono la vittima a concedere accesso remoto al proprio computer.
In un contesto aziendale il rischio si moltiplica: un malware introdotto via phishing può propagarsi nella rete interna e infettare altri dispositivi, come accaduto con attacchi ransomware su larga scala. Ecco perché la reazione tempestiva del singolo è la prima linea di difesa dell’intera organizzazione.
Come riconoscere un’email di phishing
Il modo migliore per non trovarsi in questa situazione è imparare a riconoscere i segnali d’allarme. Le email di phishing presentano spesso caratteristiche ricorrenti: indirizzi mittente sospetti o leggermente storpiati, errori di ortografia e grammatica, richieste di informazioni sensibili e un forte senso di urgenza (“il tuo account sarà bloccato entro 24 ore!”).
Tieni sempre a mente una regola semplice: le aziende legittime non chiedono mai password, dati bancari o informazioni personali via email. Nel dubbio, non cliccare e verifica sempre contattando direttamente l’organizzazione attraverso i canali ufficiali. Se vuoi approfondire, leggi la nostra guida completa all’anti-spam aziendale per NIS2 e GDPR.
Proteggi la tua azienda dal phishing, prima che sia troppo tardi
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.