
Con l’arrivo dell’estate crescono le truffe online a tema consegne pacchi, che sfruttano la notorietà di alcuni marchi del settore per guadagnare in fretta la fiducia delle vittime. Vediamo nello specifico a quali comunicazioni ci riferiamo e quali sono i rischi legati a questo tipo di smishing, ovvero il phishing veicolato tramite SMS.
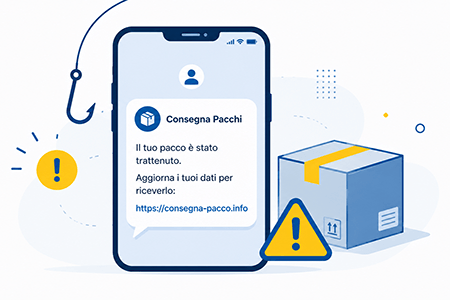
Come funziona la truffa delle consegne, passo dopo passo
Nei giorni scorsi un’ondata di SMS truffa ha travolto numerosi utenti, che hanno ricevuto un messaggio per di più intestato direttamente alla persona.

Lo shopping pre-vacanze fa sì che molte persone siano in attesa di una consegna.
In questo caso il messaggio non cita un corriere specifico (Bartolini, TNT, UPS): la campagna ha scelto di allargare il bacino di potenziali vittime, rivolgendosi a chiunque attenda una spedizione. Il testo recita:
“Marco, il tuo pacco è stato recentemente trattenuto presso il nostro centro di spedizione. Si prega di seguire le istruzioni qui.”
In allegato al messaggio c’è un link generico che riporta a un sito web di phishing. Lo confermiamo subito: si tratta di una truffa. Ma proviamo a metterci nei panni di una vittima che si fida e decide di cliccare. Cosa accade? Veniamo infettati da un malware? Vediamolo insieme.

Il link contenuto nell’SMS riporta a un sito web che sembra gestito da TNT o FedEx. Colori, layout e testi: tutto fa pensare a un sito attendibile, tranne un dettaglio non trascurabile, l’indirizzo del sito. È mai possibile che il sito ufficiale che gestisce i blocchi nelle consegne per TNT riporti un indirizzo come 7xw9.com? Assolutamente no. È forse il segnale più evidente che non si tratta di TNT, ma di un sosia con obiettivi illeciti.
Ma stiamo al gioco e proseguiamo negli step della truffa. Il sito conferma che c’è un pacco bloccato, dichiara di aver già reperito il codice di tracciamento e invita a cliccare sul pulsante “Monitora il tuo ordine”.

La truffa continua chiedendoci di programmare subito la consegna, prima che il pacco arrivi troppo tardi.
Passo dopo passo, l’attaccante guadagna la fiducia della vittima offrendosi di aiutarla immediatamente.

Ci viene chiesto come vorremmo ricevere l’ordine: direttamente a mano oppure ritirandolo in un punto vendita.

Qui dovremmo insospettirci: il sito ci domanda dove vogliamo ricevere il pacco, a casa o al lavoro. Serve all’attaccante per associare e profilare i nostri dati a un luogo preciso, la dimora o l’ufficio. È un segnale di quanto sia accurata la raccolta dati in un attacco phishing ben pianificato.

E ancora: raccogliere informazioni su quando siamo reperibili e dove. Così l’attaccante capisce in quali luoghi e giorni siamo normalmente presenti.

Siamo giunti al termine della prima fase.
Ora arriva il momento della sottrazione dei dati e dell’esborso di denaro: definite le preferenze, il sito richiede la conferma di un pagamento di 2 € per presunte spese doganali.


Ecco la schermata finale, dove tramite un form l’attaccante richiede tutti i dati della vittima, comprese le coordinate della carta di credito: una vera ricchezza per il criminale informatico. Queste campagne fanno leva sulla curiosità, indipendentemente dal fatto che si stia aspettando un pacco o meno. E quanti, per disattenzione, possono lasciarsi scappare un clic?
Campagne spam a tema consegne: consigli contro lo smishing
Lo smishing è un attacco molto diffuso negli ultimi anni, che ha coinvolto numerosi brand. In genere non comporta l’infezione di una rete o di un dispositivo: il modo più efficace per difendersi è ignorare gli SMS sospetti che arrivano sullo smartphone.
Conviene prendere l’abitudine di non dare peso ai messaggi né, soprattutto, ai link ricevuti via SMS. Se la cosa crea agitazione, cestinate direttamente i messaggi sospetti, così da non rischiare di cliccare sul contenuto. Ecco i nostri suggerimenti:
- ignorate sempre gli avvisi urgenti: messaggi su blocco del conto o delle carte, pagamenti urgenti o vincite di denaro sono quasi sempre truffe;
- cestinate i messaggi che sembrano provenire da una banca e che chiedono di cliccare su un link o confermare i vostri dati;
- se avete dubbi su un SMS, contattate il servizio clienti dell’azienda cercando i recapiti sui siti ufficiali;
- prestate attenzione ai numeri sospetti: alcuni servizi inviano SMS direttamente da caselle email, espediente usato dai truffatori per nascondere il vero numero;
- non conservate mai dati bancari o di carte di credito sullo smartphone.
E, soprattutto, il consiglio più importante: siate sempre cauti e diffidate di qualsiasi comunicazione inattesa in cui vi vengono chieste informazioni personali.
Cosa fare se ho inserito i miei dati
Se la truffa vi ha coinvolti direttamente, sappiate che le soluzioni a un attacco smishing riuscito sono poche, ma vanno messe in atto subito. Se vi siete resi conto di aver ceduto tutti o alcuni dei vostri dati, agite rapidamente: contattate immediatamente la vostra banca per bloccare carte e disconoscere eventuali transazioni, cambiate le password degli account coinvolti e segnalate l’accaduto alla Polizia Postale. Prima si interviene, minori sono i danni.
Se vi siete resi conto di aver ceduto tutti o alcuni dei vostri dati, agite rapidamente: contattate immediatamente la vostra banca per bloccare carte e disconoscere eventuali transazioni, cambiate le password degli account coinvolti e segnalate l’accaduto alla Polizia Postale. Prima si interviene, minori sono i danni.
Alcune conclusioni sulle campagne spam
TNT, DHL e FedEx sono tra i brand più sfruttati dagli attaccanti per le campagne di phishing legate alle consegne. Gli hacker non sono entità lontane dal nostro modo di vivere: al contrario, si adattano con rapidità ai cambiamenti sociali e comportamentali, alle tendenze e alle abitudini di consumo. Proprio questa capacità di adeguarsi è il loro punto di forza, ed è la ragione per cui è fondamentale restare sempre informati e vigili.
Proteggi la tua azienda dalle truffe informatiche
Analizziamo le esigenze del tuo sistema informatico e ti proponiamo la soluzione di protezione più adatta.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.