
Il Business Email Compromise (BEC) è una delle truffe informatiche più redditizie al mondo: una frode via email in grado di sottrarre ad aziende ed enti pubblici somme che arrivano a centinaia di migliaia di euro con un singolo bonifico. Non usa malware né link malevoli: fa leva sulla fiducia e sull’errore umano.
Ed è proprio questa semplicità a renderla tanto difficile da fermare.
Ma com’è possibile che un semplice messaggio di posta elettronica rappresenti un danno incalcolabile per il bilancio aziendale?
In questa guida completa vediamo cos’è un attacco BEC, come funziona sul piano tecnico e psicologico, quali forme assume e come un’azienda può difendersi efficacemente.
Che cos’è un attacco BEC
Il Business Email Compromise è una truffa in cui un criminale sfrutta la posta elettronica per indurre un’azienda a trasferire denaro o a divulgare informazioni riservate, impersonando una figura di fiducia: un dirigente, un fornitore, un collega, un partner commerciale.
La caratteristica che distingue il BEC dalle frodi informatiche più comuni è l’assenza di componenti tecniche “rumorose”. Nella maggior parte dei casi non c’è alcun malware, nessun allegato infetto, nessun link a un sito trappola. C’è solo un messaggio che sembra autentico e una richiesta che sembra legittima. Questo rende il BEC quasi invisibile ai filtri antispam tradizionali, che cercano proprio quegli elementi malevoli.
I casi più eclatanti
Il BEC non colpisce solo utenti sprovveduti: tra le sue vittime figurano banche, enti pubblici e aziende di ogni dimensione. Due casi italiani hanno fatto scuola.
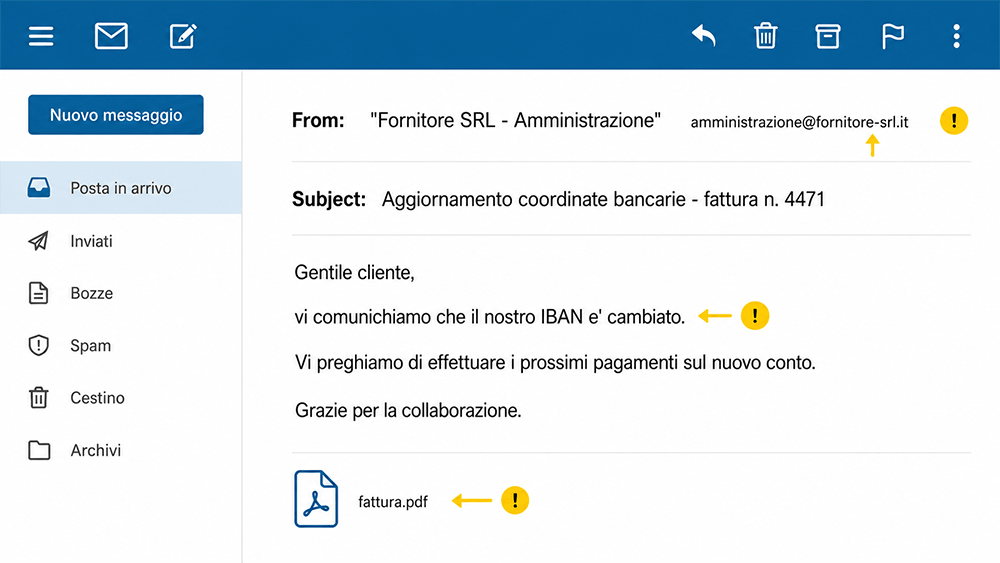
Nel 2017 il direttore della delegazione di Confindustria presso l’Unione Europea dispose un bonifico di circa mezzo milione di euro sulla base di un’email fraudolenta. Nel 2018 la società calcistica della Lazio, durante il trasferimento del calciatore De Vrij, versò l’ultima tranche di pagamento su un conto che credeva appartenere al Feyenoord, la sua ex squadra: le coordinate erano invece riconducibili a criminali informatici, alcuni dei quali arrestati a Dubai nel 2020.
La dinamica, in entrambi i casi, era identica: un messaggio di posta elettronica mascherato in modo da sembrare proveniente da un contatto noto indicava coordinate bancarie diverse dalle solite, su cui effettuare il pagamento. L’apparente autenticità del messaggio garantiva la fiducia nell’operazione. Una volta eseguito il bonifico, il denaro era irrimediabilmente perso.
I numeri del fenomeno
Le dimensioni economiche del BEC sono impressionanti. Secondo l’Internet Crime Report 2024 dell’FBI (IC3), il Business Email Compromise ha causato circa 2,8 miliardi di dollari di perdite in un solo anno, risultando la seconda tipologia di crimine informatico per danno economico. Nel triennio 2022-2024 le perdite da BEC segnalate all’FBI sfiorano gli 8,5 miliardi di dollari, e stime su scala pluriennale superano i 50 miliardi a livello globale.
Il trend è in crescita, alimentato dall’intelligenza artificiale: l’IA generativa permette ai criminali di produrre email impeccabili, prive degli errori grammaticali che un tempo tradivano la truffa, e persino di clonare la voce dei dirigenti per le telefonate di conferma. Il vecchio consiglio “diffida delle email scritte male” non basta più.
Fattore umano: le tecniche per raggirarci
Il punto di forza del BEC è la pervasività dell’email, strumento quotidiano tanto in ambito personale quanto lavorativo. La sua semplicità nasconde però vulnerabilità di cui gli utenti sono spesso inconsapevoli. I due fattori chiave del successo di questi attacchi sono:
- il social engineering, cioè gli stratagemmi psicologici con cui si inducono le persone a fornire informazioni o a compiere azioni contro il proprio interesse;
- lo spoofing, ovvero la falsificazione dell’identità del mittente.
In concreto, l’attaccante confeziona messaggi ingannevoli che:
- riproducono fedelmente l’aspetto delle email ufficiali di enti, fornitori, dirigenti o colleghi, curando intestazioni, formato e tono;
- usano domini lookalike, cioè indirizzi quasi identici a quelli noti, con differenze minime (una lettera cambiata, un trattino aggiunto) difficili da notare a colpo d’occhio;
- invitano a compiere operazioni finanziarie verso conti diversi da quelli abituali.
Il meccanismo psicologico è lo stesso del mind hacking: l’attacco fa leva su autorità, urgenza e riservatezza per impedire alla vittima di fermarsi a ragionare.
Perché l’email è vulnerabile: il protocollo SMTP
La radice tecnica del problema sta nel protocollo su cui si basa tutta la posta elettronica: l’SMTP (Simple Mail Transfer Protocol).
Implementato all’inizio degli anni ’80, l’SMTP è tuttora in uso sebbene il contesto sia radicalmente cambiato. L’email era stata concepita come strumento collaborativo tra soggetti fidati, e il protocollo su cui si fonda non prevedeva quindi le misure di sicurezza oggi indispensabili. In particolare, l’SMTP nella sua forma originaria non verifica che l’indirizzo di chi invia corrisponda davvero all’intestazione mostrata nel messaggio.
È questa lacuna che consente lo spoofing: un attaccante può falsificare il campo mittente facendo apparire un’email come proveniente da un indirizzo legittimo. La velocità e la capillarità della posta elettronica, insomma, sono state ottenute a scapito della sicurezza intrinseca. Proprio per colmare questa debolezza sono nati i protocolli di autenticazione moderni (SPF, DKIM, DMARC), che vedremo nella sezione dedicata alla prevenzione.
BEC ed EAC: due facce della stessa medaglia
Nella maggior parte dei casi, come detto, un attacco BEC non coinvolge malware ma sfrutta lo spoofing o i domini lookalike. Esiste però una variante più insidiosa in cui l’attaccante compromette davvero un account di posta: è l’EAC (Email Account Compromise), nota anche come man in the mail o takeover dell’account.
Per arrivarci, il criminale svolge prima un’attività di raccolta informazioni tramite attacchi brute force, spear phishing, keylogger o credenziali riciclate da precedenti violazioni. Una volta dentro l’account della vittima, l’attaccante può:
- profilare la vittima leggendo la sua corrispondenza;
- impostare regole di inoltro automatico per mantenere l’accesso anche dopo un cambio password;
- inviare email spacciandosi per il legittimo proprietario, con credibilità totale.
In un attacco EAC le vittime sono quindi due: chi subisce la violazione dell’account e il destinatario dei messaggi fraudolenti che partono da quell’account reale.
Proteggi la posta aziendale
Le tipologie di attacco BEC
Sotto l’etichetta BEC rientrano diverse varianti, accomunate dalla stessa logica ma diverse nell’esecuzione.
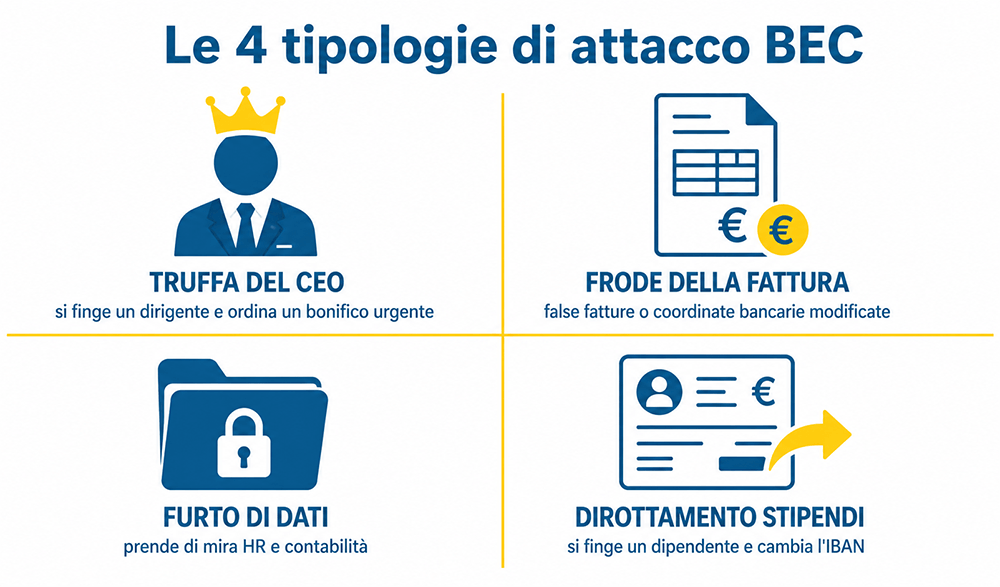
Truffa del CEO (CEO fraud)
È la forma di BEC per antonomasia, al punto che i due termini vengono spesso usati come sinonimi. Il criminale impersona una figura dirigenziale e richiede un bonifico urgente, facendo leva sul timore reverenziale e sulla riservatezza per scoraggiare le verifiche. Emblematica l’email del caso Confindustria, che in sostanza recitava: “esegui subito questo bonifico, non chiamarmi perché sono impegnato”. Abbiamo dedicato un approfondimento specifico alla truffa del CEO.
Frode della fattura
Fingendosi un fornitore reale, l’attaccante invia false fatture o comunica un cambio di coordinate bancarie per dirottare su conti propri i pagamenti legittimi. È particolarmente efficace perché si inserisce in flussi di pagamento attesi e ricorrenti.
Furto di dati (data theft)
Qui il primo bersaglio non è il denaro ma le informazioni: si prendono di mira reparti come Risorse Umane e contabilità per sottrarre dati sensibili, spesso come preparazione ad attacchi successivi. Il danno è duplice, sui dati e sul denaro.
Dirottamento degli stipendi
Scenario ribaltato rispetto alla truffa del CEO: il criminale si finge un dipendente e chiede all’ufficio del personale di modificare le coordinate su cui accreditare lo stipendio, dirottando i pagamenti futuri.
Come prevenire un attacco BEC
Poiché il bersaglio del BEC è l’errore umano combinato con le debolezze dell’email, la difesa efficace agisce su tre livelli: tecnologia, processi e persone.
Protezione tecnologica della posta
Sul piano tecnico, gli strumenti chiave sono:
- un email gateway che isoli il server di posta da internet e applichi filtri differenziati su traffico in entrata e in uscita, content filtering, limitazioni sugli allegati e gestione delle liste di contatti fidati;
- i protocolli di autenticazione SPF (identifica gli host autorizzati a inviare per un dominio), DKIM (firma crittografica dei messaggi) e DMARC (che li combina e definisce come trattare i messaggi non autenticati). Vanno applicati sia al traffico esterno sia a quello interno;
- l’autenticazione a più fattori su tutti gli account, per impedire la compromissione delle caselle (EAC).
Procedure interne
Nessuna tecnologia sostituisce una buona procedura. La regola d’oro: ogni richiesta di pagamento straordinario o cambio di coordinate bancarie va verificata su un canale diverso dall’email — una telefonata a un numero già noto, non a quello indicato nel messaggio. Questa singola prassi neutralizza la maggior parte degli attacchi BEC.
Formazione del personale
Il fattore umano è il primo bersaglio e quindi la prima linea di difesa. I dipendenti devono conoscere l’esistenza di queste truffe, saper leggere i segnali d’allarme (intestazioni, domini sospetti, richieste anomale di urgenza e segretezza) e sentirsi legittimati a verificare qualsiasi richiesta, anche se sembra provenire dai vertici.
Il BEC si combatte solo unendo questi tre fronti: soluzioni tecnologiche, procedure rigorose e un personale consapevole. È esattamente l’approccio che adottiamo con le aziende che affidano a noi la sicurezza della loro posta elettronica.
Difendi la tua azienda dagli attacchi BEC
Da oltre 20 anni Onorato Informatica protegge le imprese italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, SOC attivo 24/7, certificazioni ISO 9001 e ISO 27001, soci CLUSIT e ISACA. Protezione della posta elettronica, autenticazione DMARC e formazione del personale su misura.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.