
Gli attacchi di fatica MFA (Multi-Factor Authentication) rappresentano una minaccia crescente.
Manipolando il processo di autenticazione, gli aggressori inviano ripetutamente richieste di autenticazione fino a indurre la vittima a cedere.
Questo articolo esplora come funzionano questi attacchi, i segnali di allarme e le strategie di difesa per proteggere la tua azienda.
Gli attacchi di fatica MFA (Multi-Factor Authentication) si verificano quando un aggressore manipola il processo di autenticazione a più fattori, inviando ripetutamente richieste di autenticazione alla vittima fino a farla diventare esausta o confusa.
Alla fine, la vittima cede, permettendo a un intruso di entrare.
Questa astuta tattica è stata messa in mostra durante la massiccia violazione degli account Uber, effettuata dal famigerato gruppo di hacker Lapsus$. Ottenendo le credenziali VPN di un appaltatore esterno e tentando continuamente di effettuare il login, l’attaccante ha inoltrato una raffica di richieste di approvazione per il login protetto dall’autenticazione a due fattori. Dopo che l’appaltatore ha inizialmente resistito, l’attaccante si è finto supporto tecnico, convincendo l’appaltatore ad accettare la richiesta MFA e concedere l’accesso non autorizzato.
Sebbene l’MFA sia una componente essenziale, non è un livello di protezione infallibile.
Come inizia un MFA Fatigue Attack?
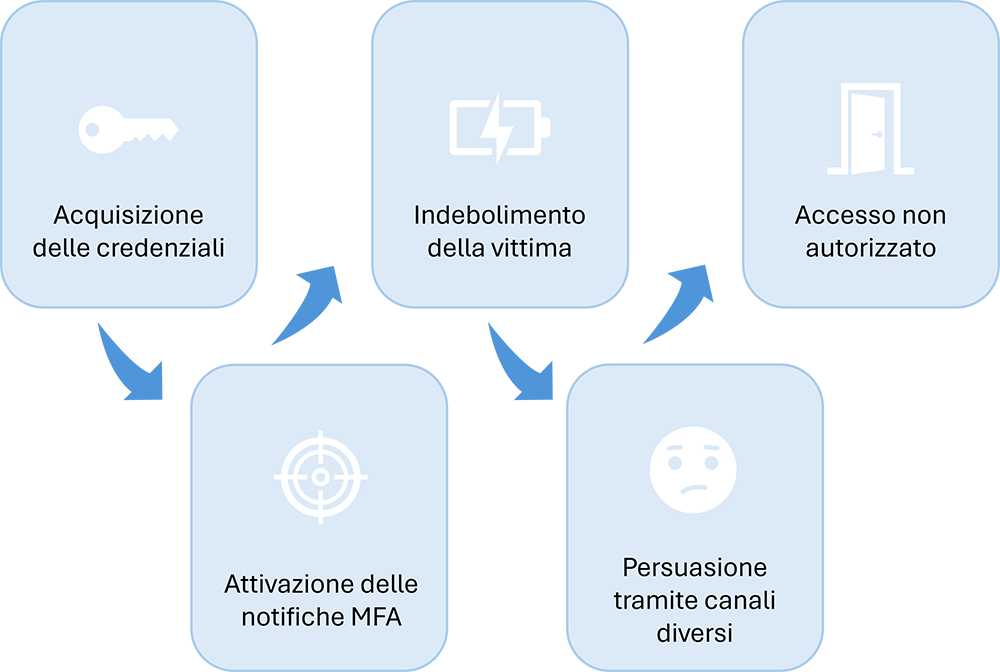
In genere, la catena di un attacco si sviluppa nel modo seguente:
Raccolta delle credenziali e delle informazioni dell’utente
Diversamente da molti altri metodi di attacco, un fatigue MFA attack inizia con le informazioni dell’utente già disponibili.
L’aggressore di solito ha accesso al nome utente, alla password o alle credenziali di recupero della vittima. Queste informazioni possono essere ottenute da azioni preliminari (come il phishing o il social engineering) o possono essere credenziali esposte da una violazione più ampia. Spesso, le informazioni rubate possono essere acquistate nel dark web.
Utilizzo delle credenziali rubate per inviare notifiche push MFA
Gli aggressori utilizzano quindi le credenziali illecitamente ottenute per accedere all’account o al dispositivo della vittima, protetti dall’autenticazione multi-fattore push. In genere, l’aggressore tenterà di attivare le notifiche push dell’applicazione di autenticazione in rapida successione. Queste notifiche push possono arrivare via email, messaggio di testo o notifica desktop, ma generalmente vengono inviate al dispositivo mobile autenticato dell’utente.
La vittima riceve notifiche push e diventa “esausta”
La vittima riceverà rapidamente una serie di notifiche push mentre l’aggressore cerca di sopraffarla.
L’obiettivo dell’aggressore è che la vittima prema “Sì” per confermare la propria identità, permettendo così all’aggressore di accedere ulteriormente all’account o al dispositivo. Spesso, la vittima preme “Sì” nella speranza di fermare le notifiche. La vittima potrebbe pensare che si tratti di un semplice malfunzionamento dell’applicazione o di un test, oppure semplicemente desidera che le notifiche cessino per fastidio.
L’aggressore potrebbe fingere di essere un dipendente del supporto tecnico
L’aggressore può anche fingere di essere un dipendente del supporto tecnico, contattare la vittima e tentare di spiegare che le notifiche push fanno parte di una normale procedura di manutenzione. Questo è simile a quanto è accaduto nella violazione di Uber da parte di Lapsus$, in cui un appaltatore esterno è stato contattato via WhatsApp e indotto ad autenticare le sue credenziali.
Come rilevare un MFA Fatigue Attack
Informarsi e informare i propri dipendenti è fondamentale per migliorare le possibilità di rilevare un attacco di fatica MFA.
Ecco alcuni segnali a cui prestare molta attenzione:
Molteplici tentativi di accesso falliti provenientio IP
Fallire ripetutamente l’accesso è un po’ sospetto ma non del tutto insolito. Tuttavia, se noti che i tentativi provengono da diverse posizioni geografiche o indirizzi IP, potrebbe indicare che un aggressore sta utilizzando strumenti automatici per generare tentativi di accesso.
Il sistema ha inviato un numero insolitamente alto di richieste MFA a uno o più utenti
Se noti un improvviso aumento delle richieste MFA, è un segnale d’allarme che richiede un’immediata indagine. Se i tuoi sistemi di monitoraggio rilevano un aumento fuori dagli orari lavorativi, potrebbe significare che l’attacco di fatica MFA è in corso.
Ricezione di numerose segnalazioni di utenti su fastidiose e continue richieste MFA
Poiché questi attacchi prendono di mira e sfruttano gli utenti, sono loro i primi a percepire che qualcosa non va. Incoraggia i dipendenti a segnalare immediatamente qualsiasi richiesta MFA inaspettata o persistente. Se noti un’ondata o un improvviso aumento delle segnalazioni rispetto al passato, è motivo di indagine.
Modelli di accesso irregolari o attività utente anomala
Se i registri delle attività degli utenti mostrano irregolarità, come accessi da posizioni insolite, dispositivi sconosciuti o in orari strani, i sistemi di monitoraggio possono segnalarlo per un’indagine. Puoi quindi implementare l’analisi comportamentale per identificare se si tratta di un attacco di fatica MFA.
Implementazione di sistemi di monitoraggio avanzati
Sistemi di sicurezza avanzati, come le piattaforme di Zero Trust Access Management, utilizzano gli strumenti più recenti per rilevare anomalie nei modelli di autenticazione. Questi sistemi forniscono anche una sicurezza di rete completa e continua per identificare potenziali attacchi di fatica MFA e attivare misure protettive prima che si verifichi una violazione.
Gli effetti degli MFA fatigue attack sulle imprese: impatti
Esaminiamo di seguito le possibili conseguenze di un attacco di fatica MFA su un’organizzazione:
Perdite finanziarie
Questi attacchi possono portare a transazioni non autorizzate, attività fraudolente, interruzioni operative e costi legali e multe. Riprendersi da questi contraccolpi spesso richiede di deviare risorse dalle iniziative di crescita per semplicemente tappare le falle lasciate dalla violazione.
Danno alla reputazione
I tuoi clienti, dipendenti e stakeholder ti hanno affidato le loro informazioni personali. Se le tue difese vacillano, quella fiducia potrebbe sgretolarsi e compromettere la tua reputazione. Secondo alcuni rapporti, le violazioni dei dati hanno il potenziale di causare il massimo danno alla reputazione di un’azienda, sottolineando l’importanza di proteggere i tuoi dati dagli attacchi di fatica MFA.
Disfunzione operativa
Un attacco di fatica MFA può mettere i bastoni tra le ruote della tua azienda, causando interruzioni, tempi di inattività e confusione. Il tuo team potrebbe avere difficoltà a gestire le conseguenze, con possibili scadenze mancate, dipendenti stressati e contatti persi.
Perdita di clienti
Quando i clienti subiscono violazioni a causa di attacchi di fatica MFA o simili, potrebbero sentirsi più sicuri portando altrove il loro business. Inoltre, i clienti che percepiscono i concorrenti come offrendo una migliore sicurezza potrebbero cambiare le loro alleanze, dando ai tuoi rivali un vantaggio.
Conseguenze legali e regolatorie
Molti settori devono rispettare normative sulla protezione dei dati, privacy e altre normative come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’UE, il Regolamento sulla cibersicurezza dell’UE e il Digital Operational Resilience Act (DORA). Un attacco di fatica MFA riuscito potrebbe violare queste normative e causare multe e penalità legali.
Mancanza di innovazione
La paura delle violazioni potrebbe rendere te e i tuoi dipendenti restii ad abbracciare nuove tecnologie, compromettendo la crescita e l’adattabilità della tua azienda.
Impatti a lungo termine
Gli attacchi di fatica MFA possono deviare inaspettatamente le tue iniziative aziendali e richiedere sforzi significativi per ricostruire la fiducia, implementare misure di sicurezza più robuste e ricalibrare la tua direzione. Questo percorso può essere lungo, richiedendo pazienza e dedizione.
Come difendersi dagli MFA Fatigue Attack
La difesa contro gli attacchi di fatica MFA richiede un approccio multifattoriale e una vigilanza costante. Ecco alcune strategie efficaci:
- Assicurati che i dipendenti siano consapevoli dei rischi legati agli attacchi di fatica MFA e sappiano come riconoscere i segnali di allarme. Programmi di formazione regolari possono migliorare la consapevolezza e la reattività.
- Adotta strumenti di sicurezza avanzati come le piattaforme di Zero Trust Access Management che monitorano costantemente i modelli di autenticazione e identificano anomalie.
- Configura i sistemi in modo da limitare il numero di richieste MFA che un utente può ricevere in un breve periodo. Questo può aiutare a prevenire il sovraccarico e a ridurre il rischio di conformità automatica da parte dell’utente.
- Utilizza l’autenticazione basata sul rischio che valuta il contesto di ogni tentativo di accesso, come la posizione geografica, il dispositivo utilizzato e l’ora, per determinare il livello di rischio e applicare misure di sicurezza appropriate.
In caso di attività sospette, comunica direttamente con l’utente tramite canali verificati per confermare l’attività e istruirlo a non approvare richieste MFA non sollecitate.
Gli attacchi di fatica MFA rappresentano una minaccia seria. Sebbene l’autenticazione multi-fattore sia una difesa cruciale, è fondamentale riconoscere che non è infallibile. La combinazione di formazione continua, soluzioni di sicurezza avanzate e un attento monitoraggio può aiutare a proteggere la tua azienda da queste insidiose tattiche. La sicurezza è un processo continuo che richiede attenzione e adattamento costante per rimanere al passo con le minacce emergenti.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.