Con l’entrata in vigore della Direttiva NIS2 (Network and Information Security) e l’applicazione degli obblighi già previsti dal GDPR, il quadro normativo europeo in materia di protezione dei dati personali, privacy e sicurezza informatica è divenuto sempre più stringente.
L’obiettivo è triplice: aumentare la cyber resilienza delle organizzazioni, migliorare la capacità di risposta agli incidenti cibernetici, garantire maggiore trasparenza nella gestione delle violazioni di sicurezza.
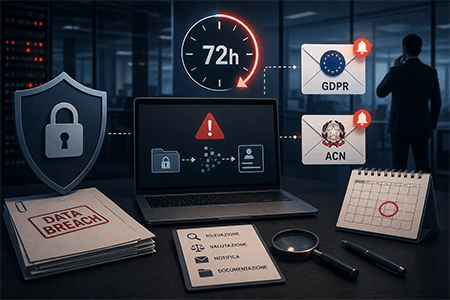
Un contesto in cui il rispetto delle tempistiche previste per la notifica di un incidente informatico non costituisce solo un adempimento normativo, bensì un elemento decisivo per tutelare i dati, la business continuity e la reputazione aziendale.
In questo articolo vedremo quando un incidente configura un data breach, quali sono gli obblighi di notifica previsti dal Regolamento generale sulla protezione dei dati e come gestire correttamente le 72 ore successive alla scoperta della violazione.
Cos’è un data breach e quando si verifica
Dall’accesso (o acquisizione) dei dati da parte di terzi non autorizzati al furto (o perdita) di dispositivi informatici che custodiscono dati aziendali sensibili. E ancora, dall’impossibilità di accedere ai dati per attacchi informatici, che negli ultimi anni hanno registrato un netto aumento anche in Italia, fino alla divulgazione non autorizzata e alla perdita o distruzione di dati a causa di incidenti cyber o eventi avversi.
Sono alcuni esempi di una violazione dei dati personali o data breach, definito dal GDPR («General Data Protection Regulation», la legge europea sulla privacy online) come “una violazione di sicurezza che comporta, accidentalmente o in modo illecito, la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali“.
Alla base ci possono essere cyberattacchi ed errori fatali di sicurezza informatica. Ma anche lo sfruttamento di vulnerabilità software non corrette e furti fisici di dispositivi. La prima mossa è contenere l’incidente, con interventi come l’isolamento dei sistemi informatici, il cambio delle password di accesso e la verifica dell’integrità dei backup. La seconda, invece, è comprendere quali dati sono coinvolti, quante persone e quali effetti potrebbero verificarsi.
Come gestire una violazione dei dati personali
Il titolare del trattamento, ossia “la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che, singolarmente o insieme ad altri, determina le finalità e i mezzi del trattamento di dati personali“, come definito dal GDPR, è tenuto a notificare al Garante Privacy una violazione dei dati personali senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza.
Affinché il titolare possa adempiere all’obbligo nei termini previsti, il responsabile del trattamento (“data processor“), che il GDPR descrive come la persona fisica o giuridica, la PA o l’ente che tratta i dati personali per conto del titolare, qualora venga a conoscenza di un possibile data breach è tenuto a informarne tempestivamente il titolare.
Le notifiche al Garante per la protezione dei dati personali effettuate oltre il termine di 72 ore devono essere corredate delle motivazioni del ritardo. In ogni caso, indipendentemente dall’obbligo di notifica, il titolare del trattamento è tenuto a documentare tutte le violazioni dei dati personali, incluse le circostanze in cui si sono verificate, le loro conseguenze e gli accorgimenti adottati per porvi rimedio (come riporta il paragrafo 5 dell’articolo 33 del GDPR).
A questo scopo è consigliabile mantenere un apposito registro dei data breach, costantemente aggiornato, così da poter dimostrare il rispetto degli obblighi previsti. Questa documentazione consente all’Autorità di effettuare eventuali approfondimenti sul rispetto della normativa. Nel registro interno degli incidenti devono essere indicati la data e l’orario dell’evento, le cause e le categorie di dati coinvolti. Ma anche il numero stimato di interessati, gli impatti rilevati, le misure adottate e le azioni correttive.
Quali incidenti vanno segnalati al Garante Privacy
Prima di descrivere quali sono gli incidenti che vanno segnalati al Garante per la protezione dei dati personali, è bene precisare che la notifica prevista dal GDPR non va confusa con gli obblighi di segnalazione introdotti dalla Direttiva NIS2, che prevedono una comunicazione iniziale entro 24 ore, una notifica dell’incidente entro 72 ore e una relazione finale entro un mese.
E ancora, la notifica di una violazione di dati personali entro le 72 ore previste dal GDPR si rivolge a un’autorità differente (il Garante Privacy e non l’ACN, l’Agenzia per la Cybersicurezza Nazionale), richiede informazioni specifiche in merito alla protezione dei dati personali ed è focalizzata sul rischio per gli interessati, non sulla sicurezza dei servizi essenziali. Infatti, come riporta il sito del Garante per la protezione dei dati personali, vanno notificate le violazioni suscettibili di presentare un rischio per i diritti e le libertà delle persone fisiche, con possibili danni fisici, materiali o immateriali.
A titolo i esempio è possibile citare la perdita di controllo sui propri dati personali, la discriminazione e il furto d’identità digitale, spesso con i social network come bersaglio. E ancora, la perdita di riservatezza dei dati personali tutelati dal segreto professionale e il rischio di frode informatica come il phishing bancario, veicolato anche attraverso email contenenti collegamenti che, se cliccati da un utente ignaro, scaricano e installano immediatamente malware sul dispositivo della vittima.
La gestione della notifica di un data breach
Dal 1° luglio 2021, la notifica di una violazione di dati personali deve essere inviata al Garante Privacy attraverso un’apposita procedura telematica, resa disponibile nella piattaforma dei servizi online dell’Autorità.
La pagina tematica si divide in sei aree (autovalutazione per la notifica di un data breach; compilazione della notifica; istruzioni; informativa sul trattamento dei dati personali; pagina informativa; facsimile del modello). Quest’ultimo non va utilizzato per la notifica ma è utile per vedere in anteprima i contenuti da comunicare all’Autorità.
Le prime informazioni utili richieste dall’Autorità sono i dati del soggetto notificante, l’identità del titolare del trattamento dei dati personali e i dati di contatto del Data Protection Officer (DPO), figura incaricata di informare, consigliare e sorvegliare il rispetto della normativa in materia di protezione dei dati personali. In seguito, sono utili tutte le informazioni disponibili sul tipo di data breach subito e sulle probabili conseguenze. Il titolare del trattamento dei dati, però, deve anche dimostrare di aver rispettato appieno le previsioni del GDPR.
Per questo motivo, al momento della notifica al Garante, deve elencare anche tutte le misure tecniche e organizzative attivate a protezione dei dati e per scongiurare nuovi cyber incidenti.
La tua organizzazione dispone di un piano di gestione degli incidenti?
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli
Laureato in Scienze della Comunicazione all’Università Lumsa di Roma. È giornalista e Web Content Editor specializzato in Cybersecurity (con particolare riferimento ai temi di cybercrime, privacy, sorveglianza, diritti digitali). In parallelo si occupa di Innovazione tecnologica, Energia, Data Protection, TLC, PA ed eHealth.
Scrive dal 2013 per testate giornalistiche, case editrici, agenzie di comunicazione e blog aziendali su temi del digitale.