
In ambito della materia di networking, l’attività di port scan ricopre un ruolo di estrema importanza.
Si tratta di un processo, eseguito tramite tool come Nmap, mediante il quale è possibile determinare quali porte sono attive a bordo di un host.
Normalmente, amministratori di rete e specialisti cybersecurity ricorrono all’attività di port scanning per testare il livello di sicurezza dei sistemi.
Abbiamo però imparato che operazioni simili possono anche essere utilizzate per scopi malevoli.
I cybercriminali, infatti, possono anch’essi sfruttare il port scan per individuare i servizi in esecuzione su un determinato host in modo tale da identificare e sfruttare le sue vulnerabilità.
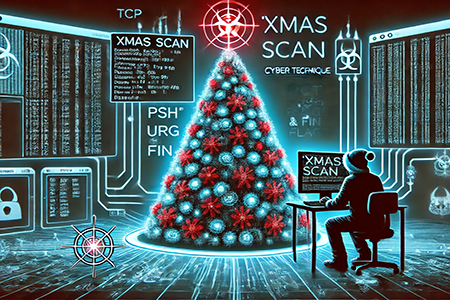
In questo articolo vogliamo parlarvi di una tecnica di port scanning alquanto singolare: il XMAS scan (o anche chiamato Christmas scan), utilizzato in egual misura da amministratori di rete ed attori malevoli. In particolare, vi mostreremo in che cosa consiste questa tecnica, come può essere eseguito e quali sono le sue peculiarità.
Infine, vedremo alcuni consigli da seguire per impedire che potenziali attori malevoli possano sfruttare il XMAS scan per attaccare le infrastrutture di rete.
In che modo funziona il XMAS scan
In linea generale, il port scan permette di inviare determinate richieste alle porte dell’host che si vuole analizzare.
In base al modo in cui ciascuna porta dell’host elabora queste richieste, è possibile stabilire lo stato della porta stessa:
- La porta viene classificata come aperta (o in ascolto) nel momento in cui l’host comunica che in quella porta è attivo un processo o un servizio;
- Porta classificata come chiusa quando l’host comunica che tutti i tentativi di connessione a quella porta verranno rifiutati ;
- La porta viene classificata come filtrata quando non arriva nessuna risposta, probabilmente a causa della protezione di un firewall che ha impedito di accedere alla porta.
Nel XMAS scan, queste richieste vengono inviate sottoforma di pacchetti TCP con la seguente configurazione di flag:
- PSH, URG e FIN attivi (i loro bit sono impostati ad 1);
- SYN, ACK E RST disattivati (i loro bit sono impostati a 0).
Questa particolare configurazione di flag dà ai pacchetti un aspetto che per certi versi ricorda quello di un albero di Natale illuminato: proprio per questo motivo, questa tecnica viene denominata XMAS scan.
Il XMAS scan può fornire valide informazioni sull’host analizzato, in base a come l’host risponde alle richieste inviate.
Se mediante questo tipo di analisi si riceve in risposta un pacchetto con flag RST impostato ad 1, allora la porta analizzata viene classificata come porta chiusa. Al contrario, se non si riceve alcuna risposta, la porta analizzata viene classificata come porta aperta o porta filtrata.
Vantaggi e svantaggi del XMAS scan
Il XMAS scan è rispettivamente utilizzata per evaluation ed exploitation, sebbene porti avanti sia potenziali vantaggi che limitazioni.
Il maggior punto di forza del XMAS scan è dato dalla sua natura elusiva.
Infatti, molti sistemi di rilevamento delle intrusioni di base non sono infatti in grado di identificare il processo XMAS scan all’interno del traffico di rete regolare. Nemmeno i firewall non-stateful e i router packet filtering riescono ad individuare questa tecnica di port scanning. A tal proposito, questa caratteristica è particolarmente apprezzata dai cybercriminali che utilizzano il XMAS scan per cercare vulnerabilità all’interno di una determinata rete senza essere individuati.
Il XMAS scan, inoltre, funziona particolarmente bene con i sistemi basati su Unix.
Tuttavia, ha difficoltà nell’analizzare i sistemi che non sono del tutto conformi allo standard RFC 793. Nello specifico, questi sistemi tendono ad inviare risposte RST indipendentemente dal fatto che la porta sia aperta o chiusa. Di conseguenza, tutte le porte vengono classificate come chiuse.
I principali sistemi che presentano questo tipo di problema sono:
- Microsoft Windows;
- Alcuni dispositivi CISCO;
- BSDI;
- IBM OS/400.
Un altro svantaggio del XMAS scan è dato dal fatto che in alcuni casi non riesce a distinguere le porte aperte da quelle filtrate.
Chi esegue la scansione è costretto quindi a capire quali porte sono effettivamente aperte e quali no.
Come difendersi dal XMAS scan
Alla luce di quanto abbiamo visto finora, risulta evidente che tecniche come il port scanning siano cruciali per per mantenere robusta la propria infrastruttura di rete. Allo stesso modo, è fondamentale sapere anche come difendersi da queste tecniche nel momento in cui vengono utilizzate per scopi fraudolenti.
Infatti, molte aziende e imprese non comprendono ancora quanto è importante mettere in sicurezza i propri sistemi da simili minacce.
Nel caso del XMAS scan, le linee guida che si consiglia di seguire per difendersi sono:
- Utilizzare software antivirus in grado di individuare e gestire tecniche di port scan note;
- Configurare il proprio firewall affinché sia in grado di classificare come minacce i pacchetti che possiedono configurazioni di flag insolite;
- Implementare sistemi IDS moderni e sofisticati in grado di bloccare il XMAS scan;
- Tenere aggiornati i propri sistemi con le ultime patch di sicurezza.
Una tecnica di ricognizione affine è il SYN scan, il metodo di port scanning più diffuso.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.