
Il MAC Flooding è un attacco che mette a rischio le reti LAN. Scopri come funziona, quali sono i pericoli e le migliori strategie di difesa.
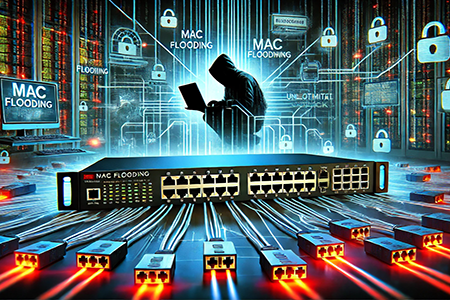
Le LAN (Local Area Network) sono reti locali che si estendono all’interno di un’ area limitata, come un’abitazione, una scuola o un ufficio. A differenza delle reti WAN (Wide Area Network), consentono di avere una migliore velocità di trasferimento a costi contenuti, rendendole accessibili anche a privati e piccole imprese.
Tuttavia, queste reti non sono esenti da rischi. Esistono infatti numerose minacce informatiche in grado di compromettere la sicurezza dei dispositivi connessi. Tra queste spicca il MAC Flooding, un attacco che sfrutta in modo improprio gli indirizzi MAC per saturare le tabelle di switch e potenzialmente intercettare dati sensibili.
Ma andiamo con ordine, e procediamo ad analizzare nel dettaglio:
Cosa sono gli indirizzi MAC e come vengono usati nel MAC Flooding?
L’indirizzo MAC (Media Access Control) è un identificatore univoco assegnato a ogni dispositivo di rete, composto da sei byte espressi in dodici caratteri esadecimali. La comunicazione tra due o più dispositivi che fanno parte della stessa rete avviene mediante uno scambio di pacchetti di dati. Questi passano poi attraverso un’altra componente della rete, lo switch, in maniera tale da essere instradati verso i giusti dispositivi.
Ogni switch è dotato di una forwarding table (nota anche come MAC table o CAM table), che associa gli indirizzi MAC alle porte di rete corrispondenti. Quando lo switch riceve un pacchetto da un indirizzo MAC non ancora registrato, lo salva nella tabella e lo collega alla porta da cui è arrivato.
In un attacco MAC Flooding, i cybercriminali saturano la forwarding table con un’elevata quantità di pacchetti provenienti da indirizzi MAC falsificati. Questo processo satura rapidamente la MAC table, riempiendola completamente. Una volta esaurito lo spazio disponibile, lo switch entra in una modalità detta fail-open mode, smettendo di gestire in modo intelligente il traffico e iniziando a trasmettere ogni pacchetto a tutti i dispositivi della rete. Questo consente agli attaccanti di intercettare informazioni sensibili, aumentando il rischio di attacchi di tipo sniffing o man-in-the-middle.
Quali sono le conseguenze di un attacco MAC Flooding?
Quando uno switch entra in fail-open mode, i cybercriminali con accesso alla rete compromessa possono sfruttare questa condizione per eseguire diverse operazioni malevole, tra cui:
- Intercettare comunicazioni riservate, in quanto accedono direttamente ai dati scambiati tra i dispositivi;
- Rubare credenziali di accesso come username e password, come username e password, esponendo account e servizi sensibili;
- Dirottare il traffico di rete per eseguire attacchi più sofisticati, come lo sniffing o il man-in-the-middle.
Uno degli aspetti più insidiosi del MAC Flooding è la difficoltà nel rilevarlo. Senza strumenti di monitoraggio della rete, l’attacco può passare inosservato per lungo tempo, spesso manifestandosi solo con un drastico calo delle prestazioni.
Dove il MAC Flooding è più pericoloso
Reti aziendali
Uno switch non adeguatamente protetto in una rete aziendale può diventare un bersaglio facile per un attacco MAC flooding. In un ambiente corporate, questo tipo di compromissione può portare all’esposizione di dati sensibili, come transazioni finanziarie, documenti riservati o strategie di business.
Reti pubbliche
Le reti Wi-Fi pubbliche, come quelle di aeroporti, hotel o caffetterie, sono particolarmente vulnerabili. Queste reti spesso mancano di adeguate misure di sicurezza, permettendo ai cybercriminali di sfruttare il MAC Flooding per intercettare il traffico e sottrarre dati sensibili dagli utenti connessi.
Come difendersi dal MAC Flooding
Se si sospetta di essere stati vittime di un attacco MAC Flooding, è fondamentale agire rapidamente per ridurre i danni, seguendo queste linee guida.
- Disconnettersi immediatamente dalla rete compromessa.
Finché i cybercriminali hanno accesso alla rete, i dispositivi collegati restano esposti. Scollegarsi subito riduce il rischio di ulteriori compromissioni. - Cambiare le password.
Se si è navigato all’interno della rete compromessa, le credenziali di accesso potrebbero essere state intercettate. È consigliabile modificare immediatamente le password di tutti gli account utilizzati durante la connessione. - Avvertire gli amministratori di rete.
Questo permette di adottare misure di sicurezza tempestive, come la pulizia della forwarding table e il blocco dell’attacco in corso.
Tuttavia, come per qualsiasi minaccia informatica, la miglior difesa è la prevenzione. Per cui, vediamo insieme le migliori strategie di prevenzione contro il MAC Flooding.
- Configurazione della port security.
Gli switch di rete possono essere configurati per limitare il rischio di MAC flooding attraverso impostazioni di port security. Queste includono la limitazione del numero massimo di indirizzi MAC associabili a ogni porta di rete, il blocco automatico delle porte che superano il numero massimo di indirizzi registrabili e proteggere specifici indirizzi MAC nella forwarding table, evitando che vengano sovrascritti. - Impiego di reti VLAN.
Queste reti virtuali (Virtual LAN) suddividono la rete in segmenti indipendenti, limitando l’impatto di un attacco. Anche se una VLAN viene compromessa, le altre continuano a operare in sicurezza. - Utilizzo del MAC address filtering.
Gli switch possono essere configurati per accettare pacchetti solo da determinati indirizzi MAC pre-autorizzati. Tuttavia, questa tecnica non è infallibile, poiché gli attaccanti possono falsificare gli indirizzi MAC per aggirare il filtro. - Adozione di un Intrusion Detection System (IDS).
Gli IDS monitorano il traffico di rete in tempo reale, individuando schemi di attacco tipici del MAC flooding. Alcuni sistemi avanzati possono anche neutralizzare automaticamente le minacce rilevate. - Monitoraggio attivo della rete.
L’uso di strumenti di network monitoring permette di identificare attività sospette che potrebbero indicare un tentativo di attacco. Questi strumenti aiutano anche a rimuovere dispositivi non autorizzati dalla rete.
Infine, Onorato Informatica offre ad aziende ed imprese servizi di network security. In questo modo, si garantisce la sicurezza della propria infrastruttura di rete dalle minacce informatiche. A ciò si aggiungono i servizi di penetration test, utili per individuare eventuali vulnerabilità all’interno della rete.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.