
Parliamo ancora una volta di spoofing e lo facciamo con l’IP spoofing.
Esso non è altro che l’ennesima tecnica utilizzata dagli hacker per ottenere un accesso non autorizzato alla rete colpita.
Come sempre, vediamo in che cosa consiste e come si può prevenire la minaccia.
Cos’è l’IP spoofing
I dati trasmessi attraverso la rete vengono divisi in pacchetti, inviati in maniera indipendente e riassemblati una volta giunti a destinazione.
Ogni pacchetto possiede un header IP contenente informazioni sul pacchetto stesso. In queste informazioni è incluso l’indirizzo IP del mittente e quello del destinatario.
L’IP spoofing consiste nel falsificare l’indirizzo IP del mittente attraverso l’utilizzo di appositi software. Gli hacker lo utilizzano per ingannare l’utente e i protocolli di sicurezza della rete facendo credere loro che i pacchetti provengano da una fonte sicura.
A causa dell’IP spoofing, inoltre, diventa difficile rintracciare i cybercriminali nel momento in cui eseguono i loro attacchi.
L’IP spoofing però può essere usato anche per eseguire operazioni legittime.
Ad esempio, può essere utilizzato per eseguire dei test su un sito web prima che questo venga pubblicato. Sono necessari, infatti, migliaia di utenti virtuali per capire se il sito è in grado di gestire molte richieste di accesso senza che vada in sovraccarico. Mascherare il proprio indirizzo IP, inoltre, aiuta anche a tutelare la propria privacy mentre si naviga in rete.
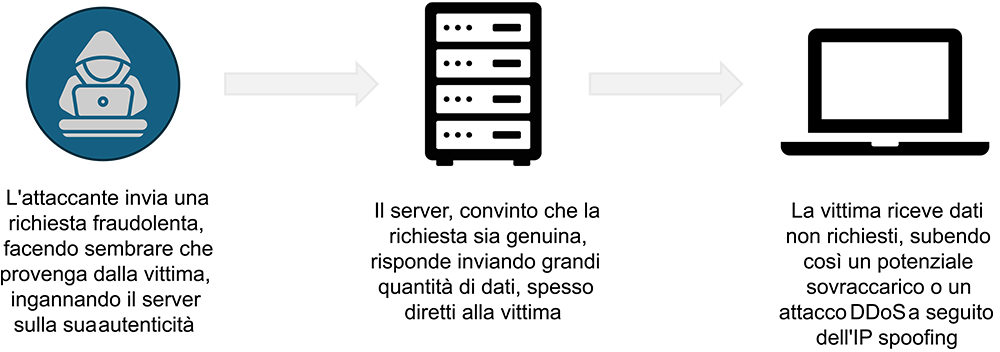
Come viene usato l’IP spoofing per scopi malevoli
Generalmente, i cybercriminali usano l’IP spoofing per:
Attacchi distributed denial of service (DDoS)
L’IP spoofing viene utilizzato per mandare in sovraccarico i server della rete attaccata inviando una grande quantità di pacchetti di dati. Questo causa il rallentamento o il crash della rete.
Mascherare dispositivi botnet
L’IP spoofing permette di “mascherare” l’identità della botnet. Una botnet è una rete di dispositivi “zombie” sotto il controllo degli hacker dopo che essi hanno installato dei malware al loro interno. L’indirizzo IP falsificato impedisce all’attaccante di essere rintracciato.
Attacchi man in the middle
L’IP spoofing viene utilizzato per entrare nella rete utilizzando l’indirizzo IP di un dispositivo abilitato all’accesso. Una volta dentro la rete, gli hacker sono in grado di intercettare tutti i dati sensibili che viaggiano nella rete o dirottare gli utenti verso false pagine web.
Bypassare la sicurezza del firewall
In maniera analoga agli attacchi man in the middle, l’IP spoofing permette agli attaccanti di aggirare la protezione del firewall cambiando l’indirizzo IP del proprio dispositivo con quello di un altro dispositivo considerato attendibile dal firewall.
Alcuni attacchi informatici che hanno utilizzato l’IP spoofing
A febbraio del 2018 la piattaforma GitHub ha subito un attacco DDoS basato su IP spoofing. I cybercriminali hanno falsificarono l’indirizzo IP di GitHub in un attacco coordinato talmente ampio che è riuscito a disabilitare il servizio per ua durata di circa venti minuti.
Nel 2015 l’Europol ha bloccato un attacco man in the middle avvenuto su scala continentale. Gli attaccanti intercettavano le richieste di pagamento tra le aziende e i suoi clienti. In questo caso, l’IP spoofing è stato utilizzato per ottenere un accesso non autorizzato agli account di posta elettronica delle varie organizzazioni. Successivamente, sono andati alla ricerca delle richieste di pagamento, in modo da ingannare i clienti nel farli inviare diverse somme di denaro in account bancari che appartengono ai cybercriminali.
Come il filtraggio dei pacchetti può aiutare a prevenire la minaccia
La principale soluzione per prevenire l’IP spoofing è abilitare il filtraggio per i pacchetti di dati, che solitamente si trovano nei firewall o nei router.
Questi filtri aiutano ad individuare incongruenze tra l’indirizzo IP del pacchetto e gli indirizzi IP che si trovano nelle liste di controllo di accesso.
Inoltre, riescono anche ad individuare pacchetti malevoli. I sistemi di filtraggio dei pacchetti si possono classificare in due categorie:
• Ingress filtering. Analizzano i pacchetti in entrata per verificare se l’IP del mittente combacia con uno degli indirizzi IP autorizzati. Qualsiasi pacchetto sospetto viene immediatamente espulso.
• Egress filtering. Analizzano i pacchetti in uscita alla ricerca di indirizzi IP che non appartengono alla rete. Questo è progettato per prevenire che vengano lanciati attacchi basati su IP spoofing direttamente all’interno della rete.
Cos’altro si può fare per non rimanere vittima dell’IP spoofing
Il compito di prevenire gli attacchi basati sull’IP spoofing va soprattutto ai professionisti del settore informatico e a chi si occupa della configurazione e della gestione dei server. Oltre al filtraggio dei pacchetti di dati, che abbiamo già menzionato, le operazioni che devono essere eseguite sono:
- Monitorare la rete per individuare attività insolite;
- Abilitare robusti protocolli per l’autenticazione;
- Autenticare tutti gli indirizzi IP che vogliono connettersi alla rete;
- Utilizzare un network attack blocker;
- Configurare un firewall con filtri adatti alla protezione della rete.
Si consiglia, inoltre, di passare dal protocollo IPv4 al più recente protocollo IPv6.
Esso, infatti, utilizza il sistema di sicurezza IPsec, in grado di criptare i dati che vengono scambiati.
Quello che l’utente può fare, invece, per prevenire l’IP spoofing è:
- Prestare attenzione quando ci si vuole collegare a reti wireless pubbliche. In particolare, è meglio evitare di effettuare acquisti online o transazioni bancarie. Si rischia, infatti, di cadere nella trappola dell’evil twin o del fake hotspot. È consigliato l’uso di una VPN per criptare il traffico di rete.
- Evitare di navigare nei siti web che usano ancora il protocollo http. L’http non è in grado di criptare i dati in transito. Di conseguenza, è estremamente facile intercettare il traffico di rete, non essendo quest’ultimo criptato.
- Stare in guardia da ogni tentativo di phishing. In particolare, bisogna diffidare da qualunque messaggio che chiede di cambiare le credenziali dei propri account se non si è in grado di verificare la loro provenienza. Si rischia di subire una truffa online.
- Cambiare la password di default del proprio router. Se si mantengono le password di default, gli hacker possono ottenere l’accesso al router attraverso il password guessing. Cioè, si provano tutte le possibili password fino a quando non si trova quella giusta.
Onorato Informatica offre il servizio di network security per garantire la sicurezza delle reti e dei dati aziendali da minacce informatiche sia esterne che interne.
Il servizio comprende configurazione di firewall, prevenzione delle intrusioni, monitoraggio del traffico di rete, rilevamento delle vulnerabilità e gestione delle minacce.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.