
Cos’è il DNS spoofing, come funziona questa tecnica di attacco e cosa fare per proteggere la propria rete da deviazioni del traffico e furti di dati.
Ogni volta che digitiamo un sito web nella barra degli indirizzi del browser, entra in gioco un sistema invisibile ma fondamentale: il DNS. È grazie a lui che i nomi di dominio che conosciamo, come google.com, vengono tradotti negli indirizzi IP che i computer utilizzano per comunicare tra loro. Ma proprio perché è così centrale, il DNS è anche un bersaglio privilegiato per i cybercriminali.
Una delle tecniche più insidiose è il DNS spoofing, che consiste nel manipolare le informazioni del DNS per reindirizzare il traffico verso siti web controllati da un attaccante. Le conseguenze possono essere gravi: furto di credenziali, distribuzione di malware, spionaggio aziendale. Spesso, chi subisce l’attacco non se ne accorge nemmeno.
In questo articolo vedremo come funziona il DNS spoofing, quali meccanismi lo rendono possibile e quali strategie adottare per difendersi da una minaccia tanto silenziosa quanto efficace.
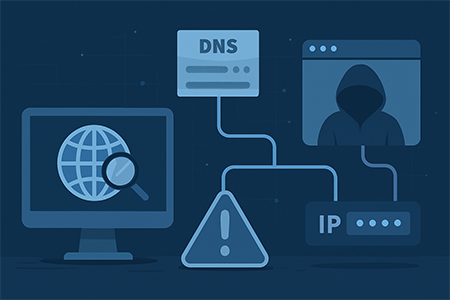
Cos’è il DNS spoofing
Il DNS spoofing è una tecnica di attacco in cui l’aggressore manipola i dati DNS per deviare il traffico verso un indirizzo IP diverso da quello previsto, senza che l’utente se ne accorga. In questo modo, una richiesta legittima, ad esempio verso un sito bancario o aziendale, può finire su una copia perfettamente imitata, ma sotto il controllo dell’attaccante.
Chi visita una pagina falsa tende a non notare nulla di anomalo. Inserisce dati personali, credenziali, numeri di carte o altre informazioni sensibili, convinto di trovarsi sul sito corretto. Una volta acquisite, queste informazioni possono essere utilizzate per rubare identità digitali, accedere a conti online, violare reti aziendali o lanciare attacchi più sofisticati.
Oltre al furto di dati, il DNS spoofing può anche essere sfruttato per installare malware o trojan sui dispositivi infetti, compromettendo l’intero sistema operativo e garantendo all’attaccante un accesso persistente. Da ciò si evince che la sua pericolosità non risiede nella sua complessità, ma nella sottigliezza con cui riesce a ingannare anche gli utenti più esperti.
Come funziona il DNS e dove si inserisce lo spoofing
Il Domain Name System (DNS) è il sistema che traduce i nomi di dominio leggibili, negli indirizzi IP necessari per raggiungere i server online. Quando un utente digita un indirizzo nel browser, il computer invia una richiesta al DNS per sapere dove si trova quel sito. Una volta ottenuta la risposta, la comunicazione con il server può iniziare. Tutto avviene in pochi secondi, senza che l’utente se ne accorga. Per velocizzare il processo, i server DNS memorizzano nella cache queste associazioni tra nomi e indirizzi, così da evitare la ricerca ogni volta.
Ed è proprio questa cache a rappresentare il punto debole. Il DNS spoofing sfrutta il meccanismo di memorizzazione per iniettare risposte falsificate. Se un attaccante riesce a inserire un indirizzo IP fasullo nella cache, tutte le richieste successive per quel dominio verranno dirottate verso il server scelto dal cybercriminale. Il risultato finale è che l’utente finisce su una pagina contraffatta, senza alcun segnale evidente, convinto di trovarsi sul sito reale.
Le principali tecniche di attacco DNS spoofing
In base a quanto discusso, abbiamo compreso che il DNS spoofing si basa sull’intercettazione delle richieste DNS per deviarle verso destinazioni controllate da un attaccante. Per cui, vediamo insieme quali sono le tecniche più comuni.
DNS Cache Poisoning
Questa tecnica sfrutta la cache dei server DNS, dove vengono memorizzate le associazioni tra nomi di dominio e indirizzi IP per velocizzare la navigazione. Se un attaccante riesce a iniettare un record falsificato in questa cache, il traffico viene dirottato automaticamente verso un sito sotto il suo controllo. Finché il record alterato rimane valido, tutte le richieste successive seguiranno la rotta decisa dall’attaccante. Anche dopo la scadenza, se il server è vulnerabile, l’attacco può essere ripetuto.
Si tratta, di fatto, di una tecnica subdola, poiché il sito fasullo spesso è identico a quello reale. In ambito aziendale può essere usata per intercettare credenziali, e-mail o traffico riservato, con impatti molto gravi.
Compromissione diretta di un server DNS
Un attaccante può anche accedere direttamente a un server DNS, compromettendone il software o sfruttando tecniche di ingegneria sociale. Una volta ottenuto l’accesso, può modificare i record DNS e indirizzare gli utenti dove vuole. Questo attacco è particolarmente insidioso perché colpisce molti utenti in una sola volta, senza lasciare tracce visibili. In questi casi, la difesa passa per buone pratiche sistemistiche: accessi controllati, aggiornamenti frequenti, sistemi di logging e monitoraggio delle modifiche.
Attacco man-in-the-middle (MITM)
Nel contesto DNS, un attacco man-in-the-middle avviene quando l’aggressore si inserisce tra l’utente e il server DNS, intercettando e modificando le risposte DNS in tempo reale. È una tecnica efficace soprattutto su reti Wi-Fi pubbliche o router non protetti. L’utente è convinto di connettersi al sito corretto, laddove viene reindirizzato a un suo clone controllato dal cybercriminale. Per proteggersi è fondamentale usare connessioni HTTPS, che cifrano i dati trasmessi, insieme all’adozione di una VPN su reti non sicure.
Come prevenire gli attacchi DNS spoofing
Proteggere la propria rete da attacchi DNS è essenziale per garantire comunicazioni sicure e affidabili. Di seguito, le principali misure da adottare per ridurre il rischio di manipolazioni e deviazioni del traffico.
- Implementare DNSSEC.
Le estensioni DNSSEC permettono di verificare l’autenticità delle risposte DNS, assicurando che provengano da fonti legittime e non siano state alterate durante il transito. - Utilizzare server DNS affidabili.
Affidarsi a resolver gestiti da provider sicuri e aggiornati riduce il rischio che un attaccante comprometta le risposte DNS. - Abilitare DNSCrypt o DoH/DoT.
L’uso di protocolli crittografici come DNSCrypt, DNS over HTTPS (DoH) o DNS over TLS (DoT) protegge le richieste DNS da intercettazioni e manomissioni. - Mantenere aggiornato il software.
L’aggiornamento regolare di router, server DNS e sistemi operativi previene l’abuso di vulnerabilità note sfruttabili in fase di spoofing. - Configurare IDS/IPS e firewall avanzati.
Sistemi di rilevamento e prevenzione delle intrusioni, insieme a firewall ben configurati, consentono di intercettare attività anomale e bloccare i tentativi di compromissione. - Adottare IPsec per la sicurezza a livello IP.
IPsec garantisce la riservatezza e l’integrità dei pacchetti IP grazie alla cifratura e all’autenticazione delle comunicazioni end-to-end, difendendo anche da attacchi MITM.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.