
Torniamo ancora una volta a parlare di network security e in particolare dell’argomento MAC spoofing, una tecnica che i cybercriminali impiegano per camuffare la loro identità nel momento in cui cercano di insinuarsi all’interno di una rete.
Vediamo dunque in che cosa consiste, cosa permette esattamente di fare e come difendersi dal mac id spoofing.
Che cos’è il MAC spoofing
Un indirizzo MAC (Media Access Control) è una sequenza di dodici caratteri che serve a identificare un dispositivo all’interno di una rete locale.
La tecnica di MAC spoofing permette di cambiare l’indirizzo MAC di un dispositivo con l’indirizzo MAC di un’altra macchina. Di per sé, il MAC spoofing non è una pratica illegale. Infatti, può essere utilizzato per testare la sicurezza di una rete oppure per evitare di essere rintracciabili mentre si è connessi ad una rete Wi-Fi pubblica.
Il MAC spoofing, tuttavia, può essere utilizzato anche per compiere azioni malevole. Molto spesso, infatti, è il punto di partenza per un cyberattacco che opera su ampia scala. Lo scopo è intercettare, alterare o rubare informazioni sensibili.
Come si esegue un attacco di MAC spoofing
Raccolta di informazioni
La prima fase di un attacco di MAC spoofing consiste nell’identificare gli indirizzi MAC presenti nella rete.
L’attaccante utilizza strumenti di network scanning come ARP scan, Nmap o Wireshark per analizzare la rete e raccogliere informazioni sui dispositivi connessi. L’obiettivo è individuare un indirizzo MAC di un dispositivo legittimo e autorizzato, che sarà successivamente impersonato. Durante questa fase, l’attaccante può anche raccogliere dati sui protocolli di rete e sulle configurazioni di sicurezza per prepararsi alle fasi successive.
Spoofing dell’indirizzo MAC
Una volta ottenuto l’indirizzo MAC di un dispositivo bersaglio, l’attaccante modifica il proprio indirizzo MAC per farlo corrispondere a quello del dispositivo legittimo. Questo può essere fatto tramite comandi del sistema operativo, come ifconfig o ip su Linux, o netsh su Windows, oppure utilizzando software di spoofing dedicati. La modifica dell’indirizzo MAC permette all’attaccante di “fingersi” il dispositivo legittimo agli occhi della rete.
Ci sono diversi modi per cambiare l’indirizzo MAC della propria macchina.
Ecco quelli più utilizzati.
- Cambio manuale dell’indirizzo MAC attraverso le impostazioni di rete o attraverso le righe di comando;
- Software per automatizzare il processo di MAC spoofing;
- Modifiche alle impostazioni dei driver di rete;
- Clonazione dell’indirizzo MAC;
- Impostazione di valori casuali per cambiare l’indirizzo MAC.
Accesso alla rete
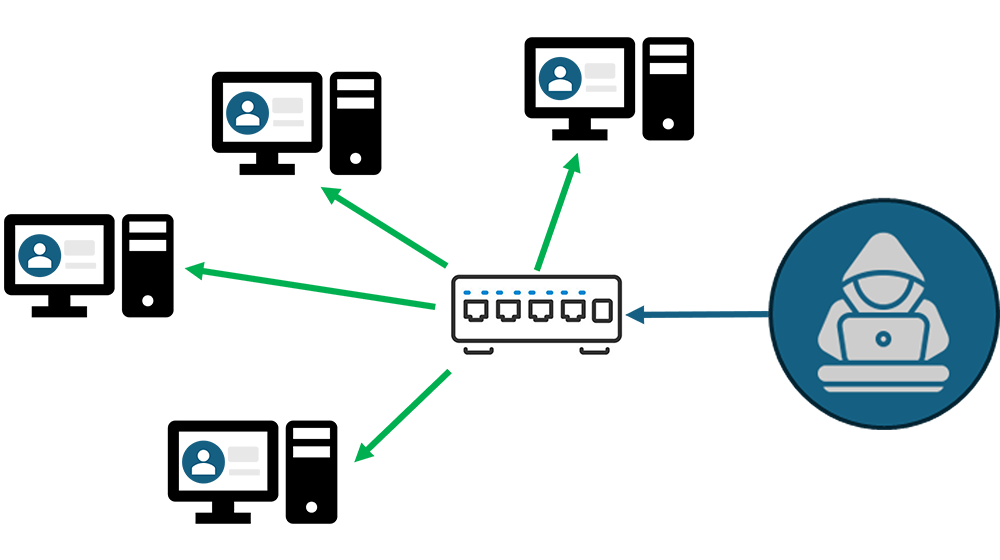
Con l’indirizzo MAC modificato, il dispositivo dell’attaccante può ora ottenere l’accesso a risorse di rete che normalmente sarebbero riservate al dispositivo autentico. Questo include l’accesso a reti Wi-Fi protette da filtri MAC o a segmenti di rete interni. L’attaccante può quindi sfruttare questa posizione per intercettare traffico, eseguire attacchi man-in-the-middle, o accedere a dati sensibili.
Sfruttamento delle risorse di rete
Dopo aver ottenuto l’accesso, l’attaccante può eseguire diverse azioni dannose.
Può monitorare il traffico della rete per rubare informazioni sensibili, alterare i pacchetti di dati o lanciare ulteriori attacchi contro altri dispositivi connessi.
In questa fase, l’attaccante sfrutta il fatto che la rete “crede” che il suo dispositivo sia il dispositivo legittimo, consentendogli di agire liberamente all’interno della rete compromessa.
Questa suddivisione in fasi aiuta a comprendere meglio la logica e il processo dietro un attacco di MAC spoofing, evidenziando l’importanza di implementare misure di sicurezza robuste, come il controllo delle anomalie e l’autenticazione avanzata.
Gli attacchi informatici alle reti basati su MAC spoofing
Diverse tipologie di attacchi informatici alle reti che fanno uso della tecnica di MAC spoofing.
Tra queste:
Packet injection
In questo attacco l’indirizzo MAC falsificato viene usato per inviare pacchetti di dati contraffatti per ingannare i dispositivi all’interno della rete colpita.
ARP spoofing
In questi attacchi, gli hacker inviano falsi messaggi ARP (Address Resolution Protocol) per collegare il loro indirizzo MAC all’indirizzo IP di un dispositivo legittimo collegato alla rete.
DHCP spoofing
In questo attacco i cybercriminali impostano un server DHCP malevolo per assegnare indirizzi IP e configurazioni di rete, collegando il loro indirizzo MAC a legittimi indirizzi IP. In questo caso, il MAC spoofing serve a spacciarsi per dispositivi legittimi quando interagiscono con altri dispositivi collegati nella stessa rete.
MAC flooding
Gli hacker sovraccaricano uno switch della rete con falsi indirizzi MAC.
Sebbene l’obiettivo principale sia quello di sovraccaricare lo switch, gli attaccanti possono usare il MAC spoofing per nascondere la loro identità durante l’attacco.
Come identificare e prevenire gli attacchi di MAC spoofing
Identificare un attacco di MAC spoofing può essere complesso, poiché l’attaccante altera l’indirizzo MAC per sembrare un dispositivo legittimo.
Tuttavia, ci sono diversi metodi e tecnologie che possono aiutare a rilevare questo tipo di attacco.
Identificazione degli attacchi di MAC Spoofing
- Analisi dei log di rete
monitorare i log del traffico di rete può aiutare a identificare comportamenti anomali, come la presenza di più dispositivi che utilizzano lo stesso indirizzo MAC. Strumenti come i sistemi di rilevamento delle intrusioni (IDS) possono essere configurati per individuare queste anomalie. - Controllo degli indirizzi IP e MAC
confrontare gli indirizzi IP e MAC nei log della rete può rivelare incongruenze, specialmente se un indirizzo IP è associato a più indirizzi MAC.
Questo può indicare un attacco di spoofing in corso. - Rilevamento delle anomalie nel traffico
utilizzare strumenti di monitoraggio della rete per analizzare il traffico e rilevare attività sospette, come pacchetti ARP con indirizzi MAC duplicati o pacchetti provenienti da dispositivi non autorizzati. - Sistemi di autenticazione
implementare soluzioni di autenticazione basate su certificati, come il protocollo 802.1X, aiuta a garantire che solo i dispositivi autorizzati possano accedere alla rete, riducendo il rischio di attacchi di MAC spoofing.
Prevenzione degli attacchi MAC Spoofing
- Binding IP-MAC (Static ARP): configurare ARP statici per associare permanentemente un indirizzo IP a un indirizzo MAC specifico. In questo modo, se un dispositivo tenta di utilizzare lo stesso IP con un diverso MAC, verrà immediatamente bloccato.
- Filtri MAC: sebbene non siano infallibili, i filtri MAC possono comunque fornire un livello base di protezione bloccando i dispositivi non autorizzati. Questa tecnica dovrebbe essere combinata con altre misure di sicurezza più robuste.
- Rilevamento ARP Spoofing: utilizzare software di rilevamento ARP spoofing può identificare pacchetti ARP non legittimi che tentano di mappare indirizzi IP su MAC fasulli. Alcuni strumenti IDS/IPS, come Snort, offrono funzionalità per monitorare questi attacchi.
- Segregazione delle Reti: segmentare la rete in più VLAN (Virtual Local Area Network) riduce l’esposizione agli attacchi, limitando il raggio d’azione di un potenziale attaccante che ha effettuato lo spoofing di un MAC.
- Utilizzo del DHCP Snooping: implementare il DHCP snooping consente di filtrare le richieste DHCP non autorizzate e prevenire attacchi basati su spoofing del server DHCP, che possono avvenire dopo un attacco di MAC spoofing.
Queste tecniche, se applicate in modo appropriato, possono aiutare sia a identificare che a prevenire gli attacchi di MAC spoofing, proteggendo così la rete e i dati sensibili da accessi non autorizzati.
Come comportarsi in caso di attacco in corso?
Qualora si dovesse rimanere vittima di un MAC spoofing, bisogna immediatamente mettere in sicurezza la propria rete e i propri dispositivi.
Ecco quali azioni sarebbe meglio intraprendere:
- Disconnettere immediatamente il dispositivo colpito dalla rete in modo da tenere lontano l’hacker dalla stessa.
- Cambiare le password della rete, incluse quella del Wi-Fi e le password di admin, per impedire al cybercriminale di entrare nuovamente nella rete.
- Scansionare la rete per individuare dispositivi con lo stesso indirizzo MAC e accessi non autorizzati.
- Potenziare la sicurezza della propria rete abilitando la crittografia, configurando la sicurezza delle porte e abilitando gli ACL.
- Abilitare il DAI per validare le richieste e le risposte ARP per prevenire futuri attacchi di spoofing.
Il MAC spoofing fa riflettere su come sia fondamentale cercare di garantire la sicurezza delle infrastrutture di rete.
Onorato Informatica offre il servizio di network security per garantire la sicurezza delle reti e dei dati aziendali da minacce informatiche sia esterne che interne.
Il servizio comprende configurazione di firewall, prevenzione delle intrusioni, monitoraggio del traffico di rete, rilevamento e gestione delle minacce.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.