
Un file scaricato da internet, un allegato che sembra una fattura, un programma gratuito trovato online: il trojan entra così, travestito da qualcosa di innocuo. È una delle categorie di malware più diffuse e versatili in circolazione, e il suo nome racconta già tutto: come il leggendario Cavallo di Troia, inganna la vittima per farsi portare oltre le difese, e colpisce dall’interno.
In questa guida completa vediamo cos’è un trojan, come si diffonde, cosa fa una volta installato, quali sono i tipi più pericolosi e i casi che hanno fatto la storia, e soprattutto come riconoscere un’infezione e difendersi.
- Cos’è un trojan
- Le origini: dal Cavallo di Troia ad ANIMAL
- Come si diffonde un trojan
- Cosa fa un trojan una volta installato
- I tipi di trojan
- I trojan più famosi della storia
- Come capire se il dispositivo è infetto
- Come rimuovere un trojan
- Come prevenire un’infezione trojan
- Domande frequenti sui trojan
Cos’è un trojan
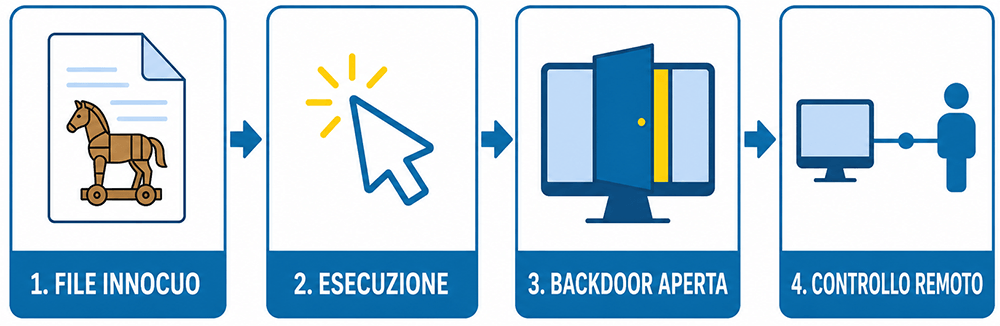
Il trojan (o trojan horse) è un tipo di malware che si presenta come un file o un programma apparentemente legittimo e innocuo, ma che al suo interno nasconde codice malevolo. Una volta eseguito dalla vittima, apre le porte del dispositivo all’attaccante, che da quel momento può rubare dati, spiare l’attività, danneggiare il sistema o installare altre minacce.
C’è una caratteristica che distingue il trojan dalle altre famiglie di malware: non si replica da solo. A differenza dei virus, che infettano altri file, e dei worm, che si propagano autonomamente nella rete, il trojan ha bisogno che sia l’utente a eseguirlo, convinto di aprire qualcosa di sicuro. L’inganno è la sua arma. Per un confronto dettagliato tra queste categorie, abbiamo dedicato un approfondimento alle differenze tra virus, ransomware e trojan.
Le origini: dal Cavallo di Troia ad ANIMAL
Il nome deriva dall’epica greca: nell’Iliade, i greci costruirono un enorme cavallo di legno, lo offrirono in dono ai troiani e vi nascosero dentro un gruppo di soldati. Portato entro le mura, il cavallo si rivelò la rovina della città. Il trojan informatico funziona esattamente così: è la vittima stessa a portarlo dentro le proprie difese.
Il primo antenato riconosciuto risale al 1975: si chiamava ANIMAL, un semplice gioco per sistemi UNIVAC in cui il programma cercava di indovinare a quale animale stesse pensando l’utente. Il suo autore, John Walker, vi aveva però abbinato un secondo programma, PERVADE, che a insaputa dell’utente copiava il gioco in tutte le directory accessibili. Non c’era intento criminale, ma il meccanismo era già quello: un programma gradito che nasconde un comportamento non dichiarato. Dagli anni ’90 in poi, con la diffusione di internet, la tecnica è diventata uno degli strumenti preferiti del cybercrimine, e non ha mai smesso di evolversi.
Come si diffonde un trojan
Poiché il trojan non può replicarsi da solo, gli attaccanti devono convincere la vittima a eseguirlo. I canali di diffusione più comuni sono:
- allegati email infetti: finte fatture, documenti, curriculum. È il vettore classico, spesso abbinato a tecniche di phishing ben costruite. Come riconoscerli lo spieghiamo nella guida agli allegati email pericolosi;
- software gratuito scaricato da fonti non ufficiali: programmi crackati, giochi, utility che includono il malware nel pacchetto di installazione;
- siti web compromessi e finti aggiornamenti del browser o di plugin;
- messaggistica e social: campagne via chat e bot, come nel caso del trojan ToxicEye diffuso via Telegram;
- file mascherati con doppia estensione: nomi come documento.txt.exe o tabella-costi.doc.js sfruttano il fatto che molti sistemi nascondono l’estensione reale. Il file sembra un documento, ma è un eseguibile.
Attenzione alle estensioni eseguibili (.exe, .bat, .js, .vbs, .scr): sono quelle che, aperte, possono avviare il codice malevolo. Anche gli archivi compressi (.zip, .rar) meritano cautela: non sono eseguibili di per sé, ma possono contenere file che lo sono.
Cosa fa un trojan una volta installato
Quando la vittima esegue il file, il trojan si installa silenziosamente e apre un canale di comunicazione con l’attaccante, spesso una backdoor: un punto di ingresso nascosto che consente il controllo remoto del dispositivo. Da quel momento, il computer può diventare a tutti gli effetti un dispositivo zombie al servizio dell’attaccante, che può:
- esplorare il disco alla ricerca di documenti e cartelle di valore;
- registrare tutto ciò che viene digitato sulla tastiera tramite keylogger, comprese password e dati bancari;
- attivare webcam e microfono a insaputa dell’utente;
- cancellare, modificare o cifrare file;
- installare altri malware, ad esempio ransomware o spyware;
- usare il dispositivo per inviare spam o partecipare ad attacchi verso altri bersagli.
Gli obiettivi concreti dietro queste azioni, dal furto di credenziali allo spionaggio industriale, li analizziamo in dettaglio nell’approfondimento sullo scopo dei trojan.
I tipi di trojan
Esistono molte famiglie di trojan, classificate in base a ciò che fanno una volta dentro il sistema. Le più diffuse:
- RAT (Remote Access Trojan): concedono all’attaccante il controllo amministrativo completo del dispositivo da remoto: schermate, tastiera, webcam, file. Sono tra i più pericolosi e diffusi;
- Trojan backdoor: aprono un accesso nascosto permanente, spesso usato per arruolare il dispositivo in una botnet, la rete di computer zombie usata per attacchi DDoS e campagne di spam;
- Trojan banker: specializzati nel furto di credenziali bancarie e dati di pagamento, intercettano ciò che l’utente digita sui siti di home banking. Ne parliamo nell’approfondimento sui trojan bancari;
- Trojan downloader: il loro unico compito è scaricare e installare altri malware, facendo da apripista a infezioni più gravi;
- Rootkit: progettati per nascondere la presenza di altri software dannosi, rendendo l’infezione invisibile ai controlli;
- Spyware/trojan di sorveglianza: raccolgono silenziosamente informazioni per lungo tempo, spesso in contesti di spionaggio industriale o governativo.
Proteggi i tuoi dispositivi
I trojan più famosi della storia
Alcuni trojan hanno segnato la storia della sicurezza informatica, per la scala dei danni o per l’innovazione delle tecniche:
- Zeus: il capostipite dei trojan bancari. Dal 2007 ha infettato milioni di computer nel mondo, rubando credenziali bancarie tramite keylogging. Il suo codice, reso pubblico nel 2011, ha generato decine di varianti ancora attive;
- Emotet: nato come trojan bancario, si è evoluto in una delle piattaforme di distribuzione malware più pericolose di sempre, affittata ad altri gruppi criminali per veicolare ransomware. Smantellato da un’operazione internazionale nel 2021, è più volte riemerso;
- Dridex: trojan bancario diffuso tramite finte fatture in campagne email massive, usato anche come apripista per attacchi ransomware, come nel caso Everis;
- Agent Tesla: un infostealer venduto come “software legittimo” che ruba credenziali, screenshot e dati dai browser, tra i più diffusi degli ultimi anni.
Come capire se il dispositivo è infetto
I trojan sono progettati per non farsi notare, ma alcuni segnali ricorrenti possono tradirne la presenza:
- il dispositivo è improvvisamente lento, si blocca o si riavvia da solo;
- compaiono programmi sconosciuti, pop-up anomali o modifiche alla homepage del browser;
- il traffico di rete è elevato anche quando il dispositivo non viene usato;
- l’antivirus o il firewall risultano disattivati senza intervento dell’utente;
- amici o colleghi ricevono email o messaggi che non hai mai inviato;
- la webcam si attiva da sola, o la batteria si scarica molto più in fretta del solito.
Nessuno di questi segnali, da solo, è una prova certa. Ma se più di uno si presenta insieme, è il momento di agire.
Come rimuovere un trojan
Se sospetti un’infezione, procedi con metodo:
- disconnetti il dispositivo dalla rete (cavo e Wi-Fi), per interrompere la comunicazione tra il trojan e l’attaccante;
- esegui una scansione completa con un antivirus aggiornato e affidabile, che nella maggior parte dei casi è in grado di individuare e rimuovere la minaccia;
- cambia le password dei tuoi account da un dispositivo pulito, dando priorità a email e home banking: se c’era un keylogger, le tue credenziali sono compromesse;
- se l’infezione persiste o il dispositivo è aziendale, rivolgiti a specialisti: la rimozione manuale è complessa e rischiosa, e i trojan spesso portano con sé infezioni secondarie difficili da sradicare. In ambito aziendale è fondamentale anche capire cosa è stato compromesso, non solo pulire la macchina.
Come prevenire un’infezione trojan
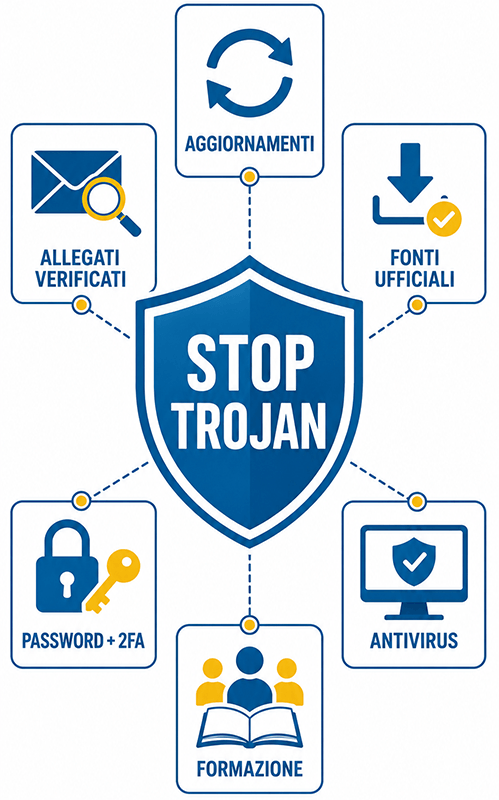
C’è un’informazione fondamentale da tenere a mente: il trojan si attiva solo con un’azione dell’utente. È il clic della vittima la scintilla che avvia l’infezione, ed è lì che si gioca la prevenzione:
- mantieni sempre aggiornati sistema operativo e software: molti trojan sfruttano vulnerabilità già corrette;
- controlla l’origine degli allegati email: mittente reale, estensione del file, contesto del messaggio. Nel dubbio, non aprire;
- scarica software solo da fonti ufficiali, mai da siti di programmi crackati;
- usa password robuste e attiva l’autenticazione a due fattori: così, anche se un trojan ruba una password, da sola non basta;
- installa una protezione antivirus professionale e, in azienda, soluzioni di Endpoint Protection gestite, che riconoscono i comportamenti anomali dei trojan anche quando la firma del malware è sconosciuta;
- in azienda, forma il personale: dato che il trojan ha bisogno del clic di qualcuno, un dipendente che riconosce l’esca è la difesa più efficace di tutte.
Domande frequenti sui trojan
Qual è la differenza tra un trojan e un virus?
Il virus infetta altri file e si replica; il trojan no. Il trojan si maschera da programma legittimo e ha bisogno che sia l’utente a eseguirlo. Nel linguaggio comune “virus trojan” è diffuso, ma tecnicamente il trojan è una categoria di malware a sé. Il confronto completo è nell’articolo sulle differenze tra virus, ransomware e trojan.
Un trojan può colpire anche smartphone e Mac?
Sì. I trojan colpiscono ogni tipo di dispositivo: PC Windows, Mac, server e smartphone, sia Android sia — più raramente — iOS. Sui dispositivi mobili si diffondono soprattutto tramite app scaricate da store non ufficiali.
L’antivirus basta a proteggermi dai trojan?
Un buon antivirus aggiornato intercetta la grande maggioranza dei trojan noti, ed è indispensabile. Ma non è infallibile, soprattutto contro le varianti più recenti: va affiancato da comportamenti prudenti (allegati, download, aggiornamenti) e, in azienda, da una protezione degli endpoint gestita e dal monitoraggio della rete.
Come faccio a sapere se un trojan ha rubato i miei dati?
Con certezza è difficile saperlo da soli: i trojan agiscono in silenzio. I segnali indiretti sono accessi anomali agli account, movimenti bancari sospetti o email inviate a tua insaputa. Dopo un’infezione accertata, la regola è dare per compromesse le credenziali usate su quel dispositivo e cambiarle tutte.
Esistono trojan “legali”?
Esistono i cosiddetti captatori informatici, software di intercettazione usati dalle autorità nell’ambito di indagini penali. In Italia il loro impiego è regolamentato dalla legge e autorizzato dalla magistratura solo in casi specifici. È un tema giuridicamente complesso e dibattuto, ma riguarda strumenti investigativi: nulla a che vedere con i trojan criminali di cui parla questa guida.
Proteggi la tua azienda dai trojan e dai malware
Da oltre 20 anni difendiamo le imprese italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.