
StealC v2 è una nuova versione dell’infostealer StealC che sfrutta account compromessi su Facebook per rubare credenziali.
Nelle ultime settimane, è emersa una nuova campagna malevola mirata alla sottrazione di credenziali attraverso Facebook. A differenza di molte operazioni simili, in questo caso non si tratta di phishing generico o di ingegneria sociale superficiale, ma di una distribuzione condotta per mezzo di account reali compromessi.
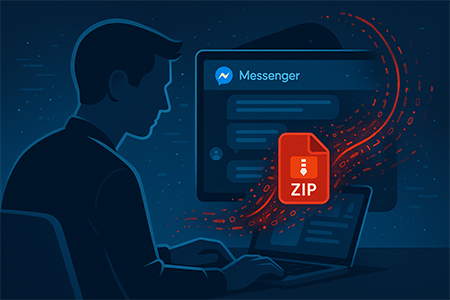
Stiamo parlando di un infostealer già apparso sulle scene in passato, che oggi ha ricevuto un sostanzioso aggiornamento: StealC v2. Questo presenta caratteristiche evolute sia lato diffusione, che raccolta dati. Le prime segnalazioni risalgono alla fine di agosto 2025 e coinvolgono utenti in più Paesi europei, Italia compresa. Il bersaglio sono le credenziali d’accesso e l’obiettivo principale è colpirle nel punto più prevedibile.
Ma come sempre, andiamo con ordine e affrontiamo per gradi l’argomento.
Cos’è StealC v2
StealC v2 è una nuova variante del popolare infostealer modulare StealC, che tanto aveva fatto discutere di sé nel 2023. Questa versione aggiornata è stata identificata tra agosto e settembre 2025 e si distingue per un impianto tecnico più sofisticato. Infatti, i suoi moduli sono stati quasi completamente rivisti, dotandolo di metodi di scraping delle credenziali più efficaci, unito a capacità di elusione delle analisi statiche. A differenza di altri infostealer, StealC v2 non viene diffuso tramite allegati o link diretti, ma attraverso l’invio di file compressi all’interno di Facebook Messenger, sfruttando account compromessi.
Il file, generalmente in formato ZIP o RAR, contiene uno script AutoIt offuscato, che funge da loader per il payload principale. Una volta avviato, il malware esegue in memoria un eseguibile compilato con linguaggio Nim, spesso firmato digitalmente per aggirare i controlli a monte. A partire da questo momento, StealC v2 inizia la sua raccolta delle informazioni presenti nel sistema.
Le capacità di estrazione includono credenziali memorizzate nei browser, dati di autenticazione per client FTP e VPN, sessioni di Telegram, cookie, cronologie e dati da password manager locali. Tutto viene esfiltrato verso un server remoto C2 (Command & Control) controllato dagli attaccanti. Il traffico è cifrato, mentre il malware si cancella autonomamente al termine dell’attività, lasciando poche tracce rilevabili.
I bersagli di StealC v2
Sebbene la diffusione di StealC v2 avvenga tramite Facebook Messenger, a essere compromessi non sono solo dispositivi domestici. L’attacco ha dimostrato di poter colpire anche ambienti aziendali non strutturati, dove la separazione tra comunicazioni personali e professionali è ancora debole. L’infostealer agisce senza distinguere il contesto, in quanto basta una sola esecuzione per attivare a catena la raccolta dati.
Le vittime rimangono all’oscuro della compromissione, se non nel momento in cui emergono accessi anomali, blocchi degli account o segnalazioni da parte di contatti. I dati raccolti comprendono credenziali di portali bancari, client di posta, pannelli di amministrazione remota, profili aziendali e dati di autenticazione salvati localmente. Anche token di accesso temporanei e cookie di sessione rientrano tra i dati bersaglio di StealC v2.
Tuttavia, il rischio non è limitato solo alla sottrazione diretta. Infatti, le credenziali vengono catalogate e distribuite nei classici circuiti cybercriminali, dove possono essere utilizzate in attacchi successivi o vendute a gruppi terzi. Un’infezione non isolata può trasformarsi in una violazione completa, soprattutto se il dispositivo compromesso è usato anche per accedere a infrastrutture remote o ambienti cloud.
Come difendersi da StealC v2
Poiché le tecniche adottate da StealC v2 fanno leva sul superare la diffidenza dell’utente, si deve intervenire proprio su questo fattore che il più delle volte passa in secondo piano. Di seguito sono riportate una serie di misure cautelari di sicurezza, per evitare il rischio di compromissione.
- Mai aprire archivi compressi ricevuti via Facebook Messenger.
Anche se il mittente è un contatto conosciuto, la natura del file e il canale di trasmissione rendono l’azione ad alto rischio. - Bloccare l’esecuzione di script socnosciuti.
StealC v2 si affida a loader AutoIt e batch nascosti. In questi casi, occorre configurare regole locali che impediscano l’esecuzione automatica di questi file. - Limitare l’uso di account social su dispositivi aziendali.
Evitare che strumenti di messaggistica personale coesistano su postazioni di lavoro, riduce la possibilità di infezione incrociata. - Utilizzare sandbox e ambienti isolati per testare gli allegati sospetti.
In caso di dubbio, i file ricevuti vanno analizzati in ambienti di contenimento dedicati e mai eseguiti direttamente. - Monitorare traffico e processi anomali.
L’esfiltrazione dei dati avviene in pochi secondi e genera picchi inusuali nei log di rete. In questi casi i sistemi di EDR e SIEM sono in grado di rilevare queste anomalie in tempo utile.
In conclusione
La nuova versione di StealC dimostra che i cybercriminali puntano verso un cambio di paradigma nella distribuzione dei malware. Lo spam massivo e le pubblicità compromesse sono complementari a un impianto che sfrutta dinamiche relazionali reali. Queste ultime sono rese ancora più insidiose dall’autenticità del mittente. In tal modo non solo aumenta l’efficacia del vettore, ma riduce anche i tempi di reazione da parte dell’utente.
La capacità di agire silenziosamente, raccogliere dati e cancellarsi autonomamente senza lasciare tracce evidenti, rende StealC v2 una minaccia più pericolosa di quanto si possa immaginare. Dato che le credenziali sono il punto di accesso a servizi, identità e risorse remote, un infostealer efficace può compromettere molto più di un singolo dispositivo. Quando a veicolarlo è un contatto fidato, il rischio si moltiplica.
Il capostipite di questa categoria di minacce resta RedLine Stealer.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.