
Il worm è una delle forme di malware più antiche e, ancora oggi, tra le più insidiose: un programma capace di replicarsi e diffondersi da solo, di dispositivo in dispositivo, senza bisogno che nessuno lo apra o lo esegua. È questa autonomia a renderlo diverso da ogni altra minaccia, e a spiegare come alcuni worm siano riusciti a paralizzare pezzi interi di internet in poche ore.
In questa guida vediamo cos’è un worm informatico, in cosa si distingue da virus e trojan, come si diffonde, cosa fa una volta entrato in una rete, come difendersi — e ripercorriamo i cinque worm che hanno fatto la storia.

Cos’è un worm informatico
Un worm (letteralmente “verme”) è un malware capace di autoreplicarsi e propagarsi autonomamente attraverso le reti, sfruttando le vulnerabilità dei sistemi che incontra. Una volta infettato un dispositivo, il worm cerca da solo il bersaglio successivo: altri computer della stessa rete, contatti della rubrica email, sistemi esposti su internet con falle non corrette.
È proprio questa autonomia la sua caratteristica distintiva: non ha bisogno di un file da infettare né di un utente che lo esegua. E poiché ogni dispositivo infetto diventa a sua volta una fonte di infezione, la diffusione può crescere in modo esponenziale, saturando reti e sistemi in tempi rapidissimi. Storicamente i worm nascevano per diffondersi via floppy disk; con l’avvento di internet sono diventati la minaccia a propagazione più veloce mai esistita.
La differenza tra worm, virus e trojan
Le tre famiglie di malware più note vengono spesso confuse, ma si distinguono per il modo in cui si diffondono:
- il virus ha bisogno di un file ospite da infettare e dell’azione di un utente che lo esegua per replicarsi;
- il worm è autonomo: non richiede file ospite né interazione umana, si propaga da solo sfruttando reti e vulnerabilità;
- il trojan non si replica affatto: si maschera da programma legittimo e ha bisogno che sia la vittima a eseguirlo.
Attenzione a un equivoco diffuso: worm non significa “meno pericoloso”. Alcuni worm si limitano a consumare risorse, ma altri trasportano payload devastanti — cancellano file, aprono backdoor o installano ransomware. E le minacce moderne spesso combinano più tecniche insieme: sono i blended malware, che uniscono le capacità di worm, virus e trojan in un’unica arma.
Come si diffonde un worm
I canali di propagazione dei worm sono cambiati nel tempo, ma la logica resta la stessa: trovare la via più rapida verso il maggior numero di sistemi.
- vulnerabilità di rete non corrette: è il canale classico. Il worm scandaglia la rete alla ricerca di sistemi con falle note e li infetta direttamente, senza alcuna azione dell’utente;
- email: il worm si invia da solo a tutti i contatti della rubrica della vittima, camuffato da allegato, spesso facendo leva sull’ingegneria sociale (il messaggio sembra arrivare da un conoscente);
- condivisioni di rete e dispositivi USB: il worm si copia nelle cartelle condivise della LAN aziendale e sui supporti rimovibili, pronti a infettare il prossimo sistema a cui verranno collegati;
- messaggistica e piattaforme di condivisione file: chat, reti P2P e social sono stati tutti, negli anni, veicoli di worm.
Cosa fa un worm una volta entrato
La replicazione è solo il mezzo: l’obiettivo dipende dal payload che il worm trasporta. Le azioni più comuni:
- saturare le risorse: anche senza payload, la replicazione incontrollata consuma memoria, banda e capacità di calcolo, fino a rallentare o paralizzare sistemi e reti intere — di fatto un Denial of Service;
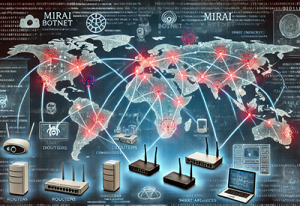
- arruolare i dispositivi in una botnet: molti worm trasformano i sistemi infetti in computer zombie al servizio di una botnet, usata poi per attacchi DDoS e campagne di spam. È il meccanismo che rese celebre la botnet Mirai;
- aprire backdoor e scaricare altri malware: il worm fa da apripista, installando ransomware, spyware o accessi remoti per gli attaccanti — come fece il worm QAZ, che combinava propagazione automatica e controllo remoto;
- distruggere o sabotare: i casi estremi arrivano al danno fisico, come Stuxnet, il worm che colpì i sistemi di controllo industriale delle centrali iraniane.
Proteggi la tua rete
I 5 worm più famosi della storia
Alcuni worm hanno segnato la storia dell’informatica, per la scala dei danni o per ciò che hanno insegnato al mondo della sicurezza.
Morris worm (1988)
Il primo worm a diffondersi su larga scala via rete. Il suo autore, Robert Morris, studente ventenne della Cornell University, voleva soltanto misurare le dimensioni di internet: un errore di programmazione trasformò l’esperimento in un disastro. Il worm si replicava senza controllo e infettò circa il 10% dei computer connessi ad ARPANET dell’epoca (circa 6.000 su 60.000), saturandone la memoria e causando di fatto un Denial of Service, con danni stimati tra i 10 e i 100 milioni di dollari. Morris fu identificato e nel 1990 divenne la prima persona condannata in base al Computer Fraud and Abuse Act statunitense.
ILOVEYOU (2000)
Il 5 maggio 2000 milioni di caselle email ricevettero un messaggio con oggetto “ILOVEYOU” e un allegato di nome love-letter-for-you.txt.vbs: sfruttando un difetto di Windows, l’estensione reale .vbs restava nascosta e il file sembrava un innocuo testo. Aperto l’allegato, il worm si inoltrava automaticamente a tutti i contatti della rubrica e sovrascriveva milioni di file sui sistemi colpiti. Infettò circa 10 milioni di computer, paralizzando i sistemi di posta di mezzo mondo. Curiosità amara: l’autore, un giovane filippino, non fu mai condannato — all’epoca nelle Filippine il crimine informatico non era ancora previsto dalla legge, e le accuse caddero. I malware camuffati da allegati email, nati con ILOVEYOU, sono ancora oggi tra le armi preferite dei criminali.
Nimda (2001)
Nimda (“admin” letto al contrario) mise in allarme persino l’FBI, che istituì una task force per studiarlo. Prendeva di mira soprattutto gli amministratori dei server e si diffondeva su tre canali contemporaneamente: via email (allegato “readme.exe”), sfruttando una falla dei server Microsoft IIS, e attraverso le condivisioni di rete delle LAN Windows. Persino la semplice visita a una pagina web ospitata su un server infetto poteva contagiare il visitatore con un browser vulnerabile. Fu uno dei primi esempi di worm multi-vettore.
Code Red (2001)
Comparso il 15 luglio 2001, attaccava i server web Microsoft IIS sfruttando una vulnerabilità di tipo buffer overflow: in pochi giorni infettò oltre 359.000 server. Oltre a propagarsi, faceva defacement dei siti colpiti, sostituendo la homepage con la scritta “Hacked By Chinese!” — da cui il sospetto, mai confermato, di un’origine cinese. Poche settimane dopo arrivò Code Red 2, che sfruttava lo stesso vettore. Resta una delle peggiori epidemie informatiche dell’era dei sistemi Windows a cavallo del millennio.
SQL Slammer (2003)
Il 25 gennaio 2003 SQL Slammer dimostrò quanto un worm potesse essere veloce: sfruttando una vulnerabilità nota (e già corretta da mesi) di Microsoft SQL Server 2000, si insediava nella memoria RAM dei server non aggiornati e da lì scandagliava internet in cerca di nuove vittime. Non danneggiava file: si limitava a replicarsi, ma a una velocità tale da saturare le reti mondiali in pochi minuti. Il Paese più colpito fu la Corea del Sud, dove il rallentamento delle reti arrivò a incidere sugli scambi di borsa. I suoi autori non sono mai stati identificati. La lezione di Slammer è ancora attuale: la falla che sfruttava era stata corretta sei mesi prima — bastava aver applicato la patch.
Come capire se un dispositivo è infetto
I worm cercano di passare inosservati, ma la loro attività di replicazione lascia tracce:
- il dispositivo o la rete diventano improvvisamente lenti senza motivo apparente (il worm consuma banda e risorse);
- traffico di rete anomalo in uscita, anche quando il dispositivo non viene usato;
- i contatti segnalano di aver ricevuto email o messaggi che non hai mai inviato;
- spazio su disco che si riduce da solo, programmi che si bloccano, file modificati o scomparsi;
- antivirus o firewall disattivati senza intervento dell’utente.
Come difendersi dai worm
La storia dei worm — da Morris a SQL Slammer — insegna una cosa sopra tutte: quasi sempre sfruttano vulnerabilità già note e già corrette. La difesa, quindi, è prima di tutto una questione di igiene informatica:
- aggiornamenti e patch tempestivi: è la difesa numero uno. Un servizio di patch management garantisce che sistemi e software siano sempre aggiornati, chiudendo le falle prima che i worm le trovino;
- protezione degli endpoint: soluzioni di Endpoint Protection riconoscono i comportamenti anomali tipici dei worm e li bloccano prima che si propaghino;
- segmentazione della rete: dividere la rete aziendale in zone separate impedisce al worm di diffondersi liberamente da un reparto all’altro;
- attenzione agli allegati e ai supporti USB: molti worm entrano ancora dal fattore umano — un allegato aperto, una chiavetta sconosciuta collegata;
- firewall e monitoraggio del traffico: il traffico anomalo generato dalla replicazione è il segnale che permette di individuare un worm sul nascere.
Proteggi la tua rete aziendale dai worm e dai malware
Da oltre 20 anni difendiamo le imprese italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.